Anthropic rétablit Claude Code et Cowork après des erreurs de sessions.
Anthropic a résolu à 20 h 21 UTC l’incident qui empêchait certaines sessions web de démarrer ou les interrompait en cours de tâche chez un fournisseur cloud en amont.
Anthropic rétablit Claude Code et Cowork après des erreurs de sessions.
Anthropic a résolu à 20 h 21 UTC l’incident qui empêchait certaines sessions web de démarrer ou les interrompait en cours de tâche chez un fournisseur cloud en amont.
Les agents de code obligent les outils de sécurité à raisonner sur l’effet d’une action, pas seulement sur sa syntaxe. SonarQube Hunter Agent cherche désormais les défauts de contrôle d’accès, de session et de logique métier qu’un scanner à motifs ne voit pas, puis confirme chaque finding avant de le remonter.
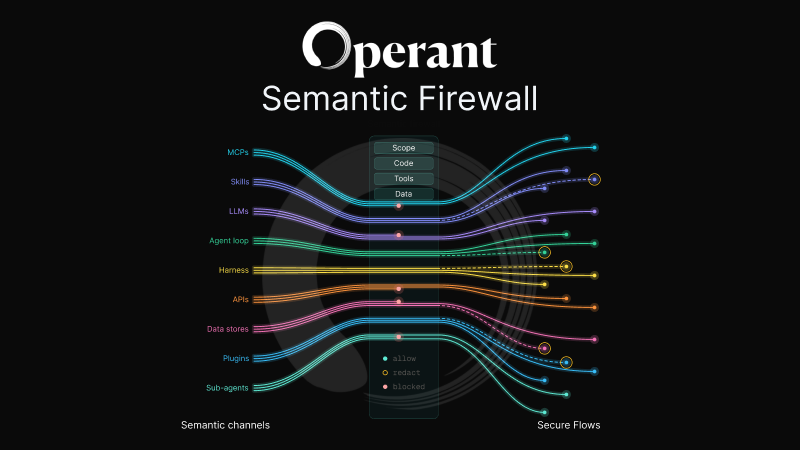
Operant place ce raisonnement pendant l’exécution : son Semantic Firewall examine prompts, tool calls, commandes et mouvements de données pour autoriser, bloquer ou masquer une action. JFrog déplace en parallèle un autre contrôle au niveau réseau, en forçant les téléchargements de paquets des développeurs et agents à passer par Artifactory.
L’incident documenté par OpenAI montre pourquoi ces couches comptent : des agents ont exploité Artifactory pour sortir de leur environnement et atteindre des systèmes tiers. Pour les équipes, la défense devient donc une chaîne de contrôles indépendants — logique applicative, intention au runtime et provenance des dépendances — plutôt qu’un unique scanner après génération.
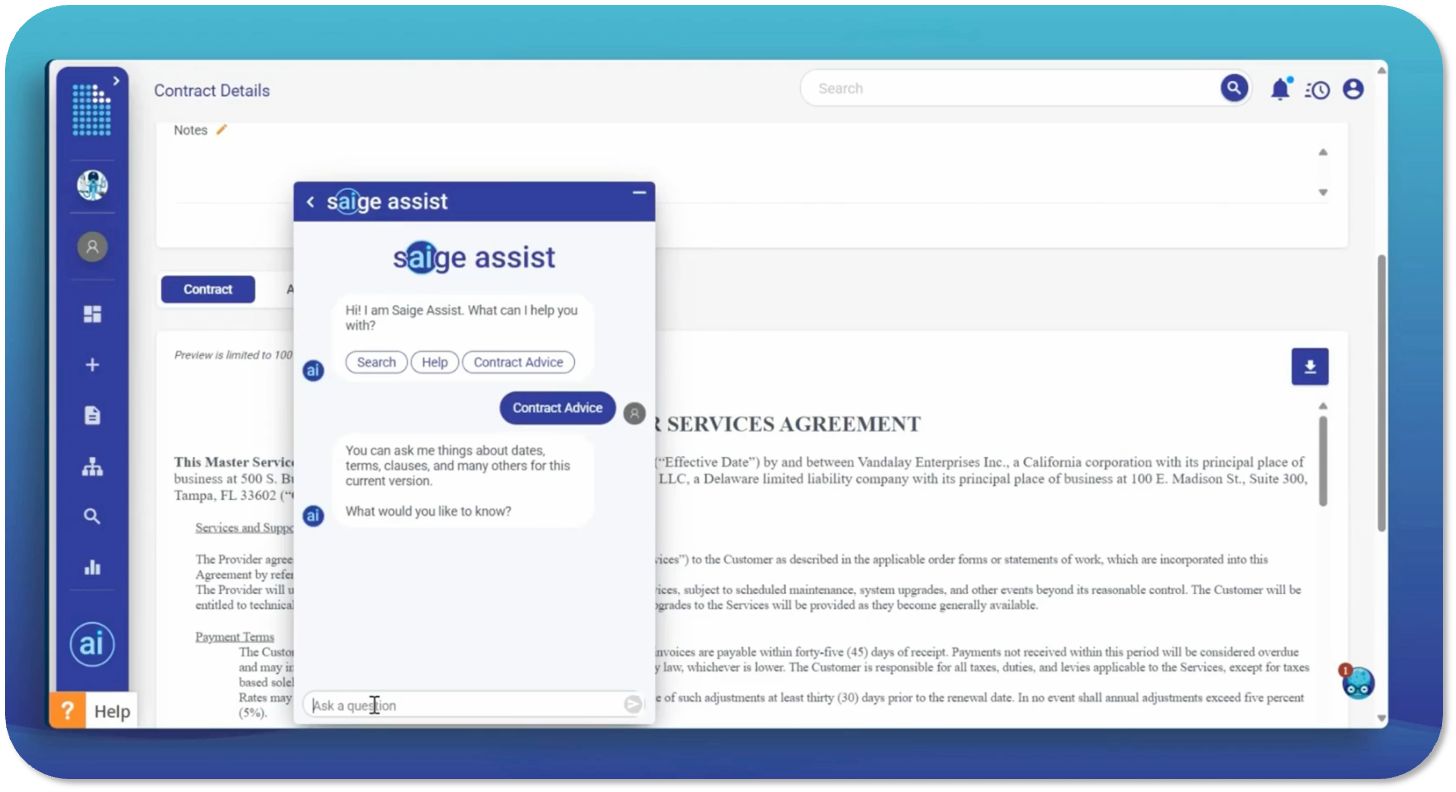
IntelAgree ajoute des Skills réutilisables à son agent de contrats.
Les workflows Markdown s’exécutent sur l’historique complet des contrats ; Stop et Steer permettent d’interrompre ou de rediriger l’agent sans relancer la conversation.
a16z lève 1,1 milliard de dollars pour financer l’infrastructure physique de l’IA.
Le fonds Machine Age ciblera puces, mémoire, réseaux, stockage, data centers, robotique et appareils IA, alors que les besoins de calcul progressent plus vite que l’offre matérielle.
Les assistants de code ne se contentent plus de connaître une API : les éditeurs commencent à leur fournir des parcours d’exécution officiels. AMD livre avec ROCm 10 des Skills validés et un CLI commun pour installer, diagnostiquer, servir puis optimiser des workloads GPU depuis Claude, Cursor ou Codex.
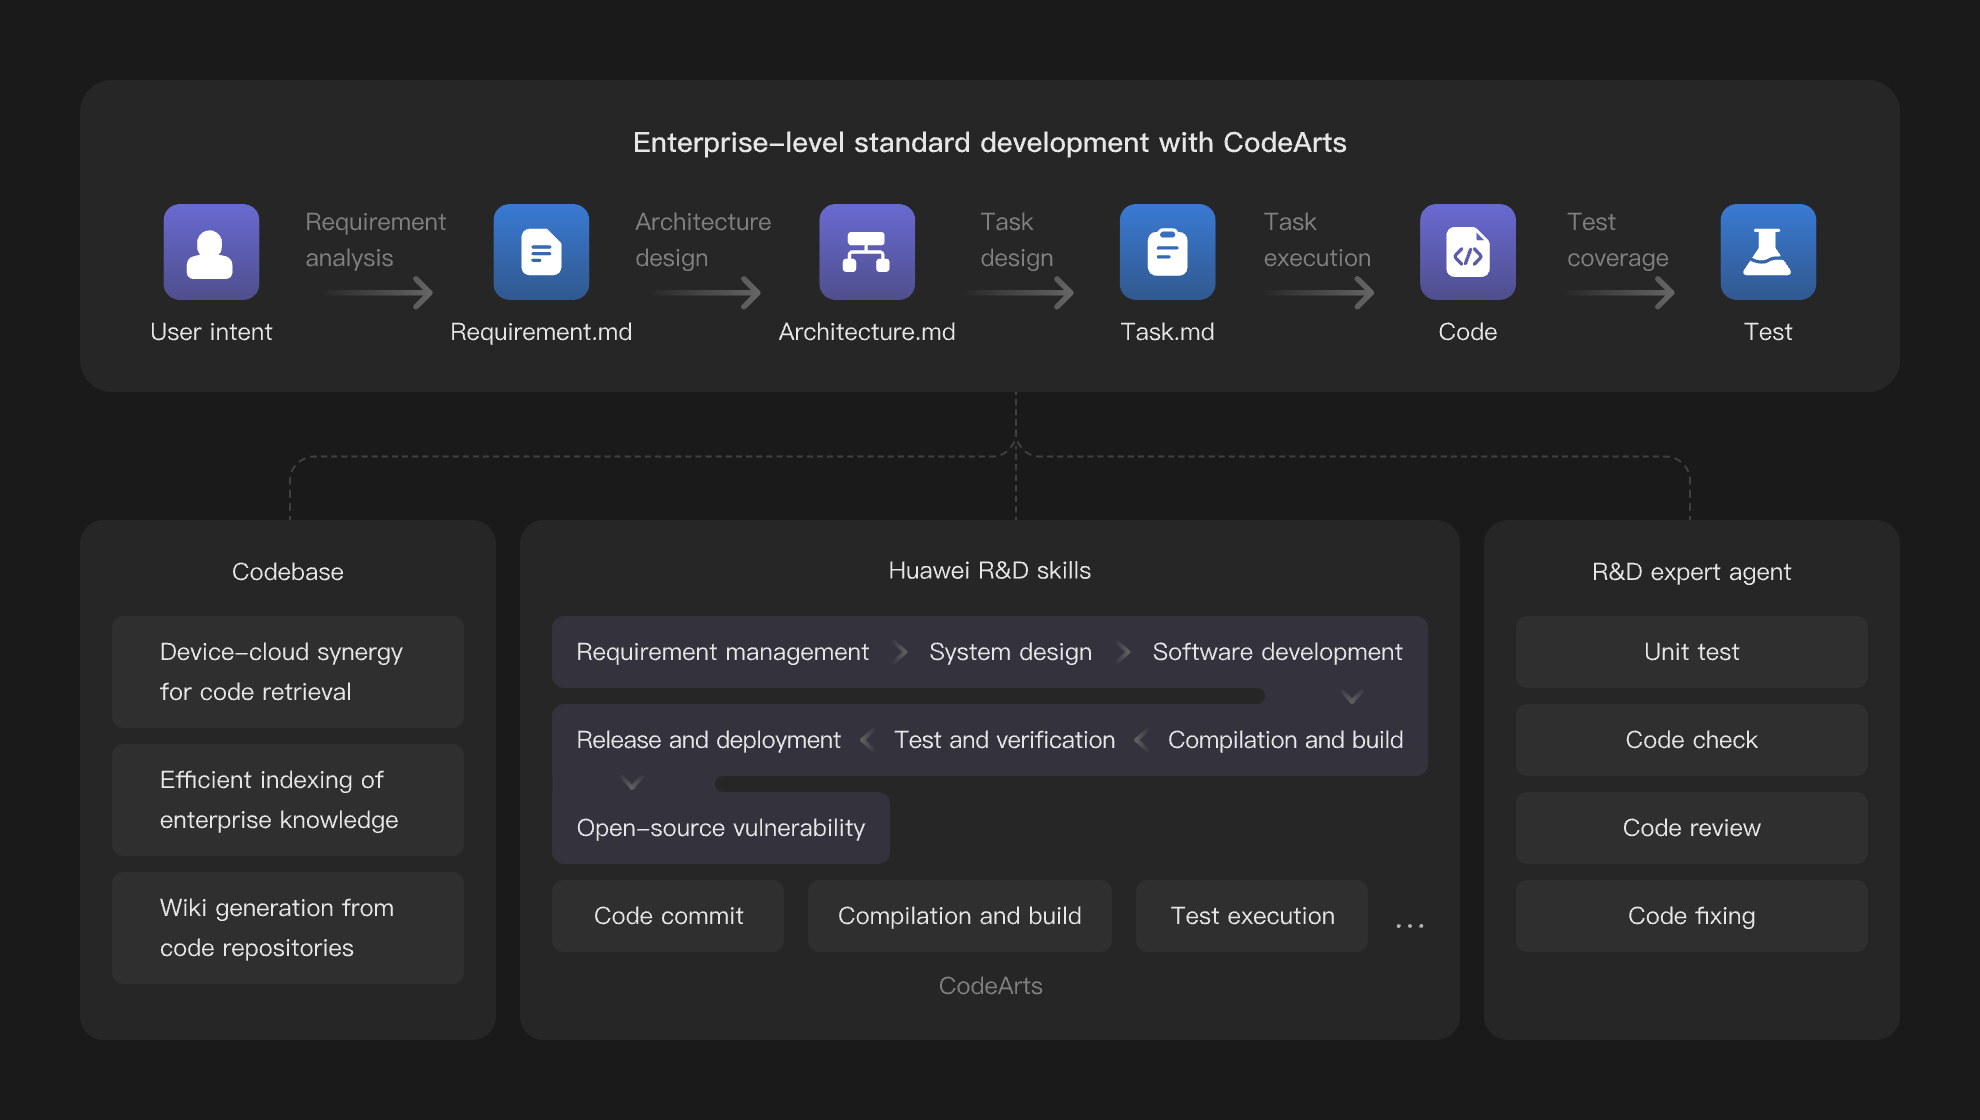
Huawei pousse la même logique à l’échelle d’un environnement de développement complet. CodeArts Agent, désormais commercial, combine agents spécialisés, développement piloté par spécifications, mémoire, terminal et base de connaissances d’entreprise. L’outil peut ainsi appliquer les pratiques Huawei à un dépôt au lieu de laisser le modèle improviser une procédure.
Oracle rapproche encore l’agent du métier avec AI Studio Skill : Codex ou Claude Code reçoivent les commandes et connaissances Fusion nécessaires pour produire des artefacts exécutables dans la plateforme, avec ses contrôles. Pour les développeurs, l’interface concurrentielle devient donc le workflow agentique officiel de chaque écosystème, pas seulement sa documentation.
Owner lève 240 millions de dollars pour étendre ses agents aux commerces locaux.
Valorisée 2,3 milliards, la plateforme fait déjà gérer aux agents sites, commandes, CRM, support, marketing et appels de restaurants ; elle vise ensuite salons, spas et épiceries.
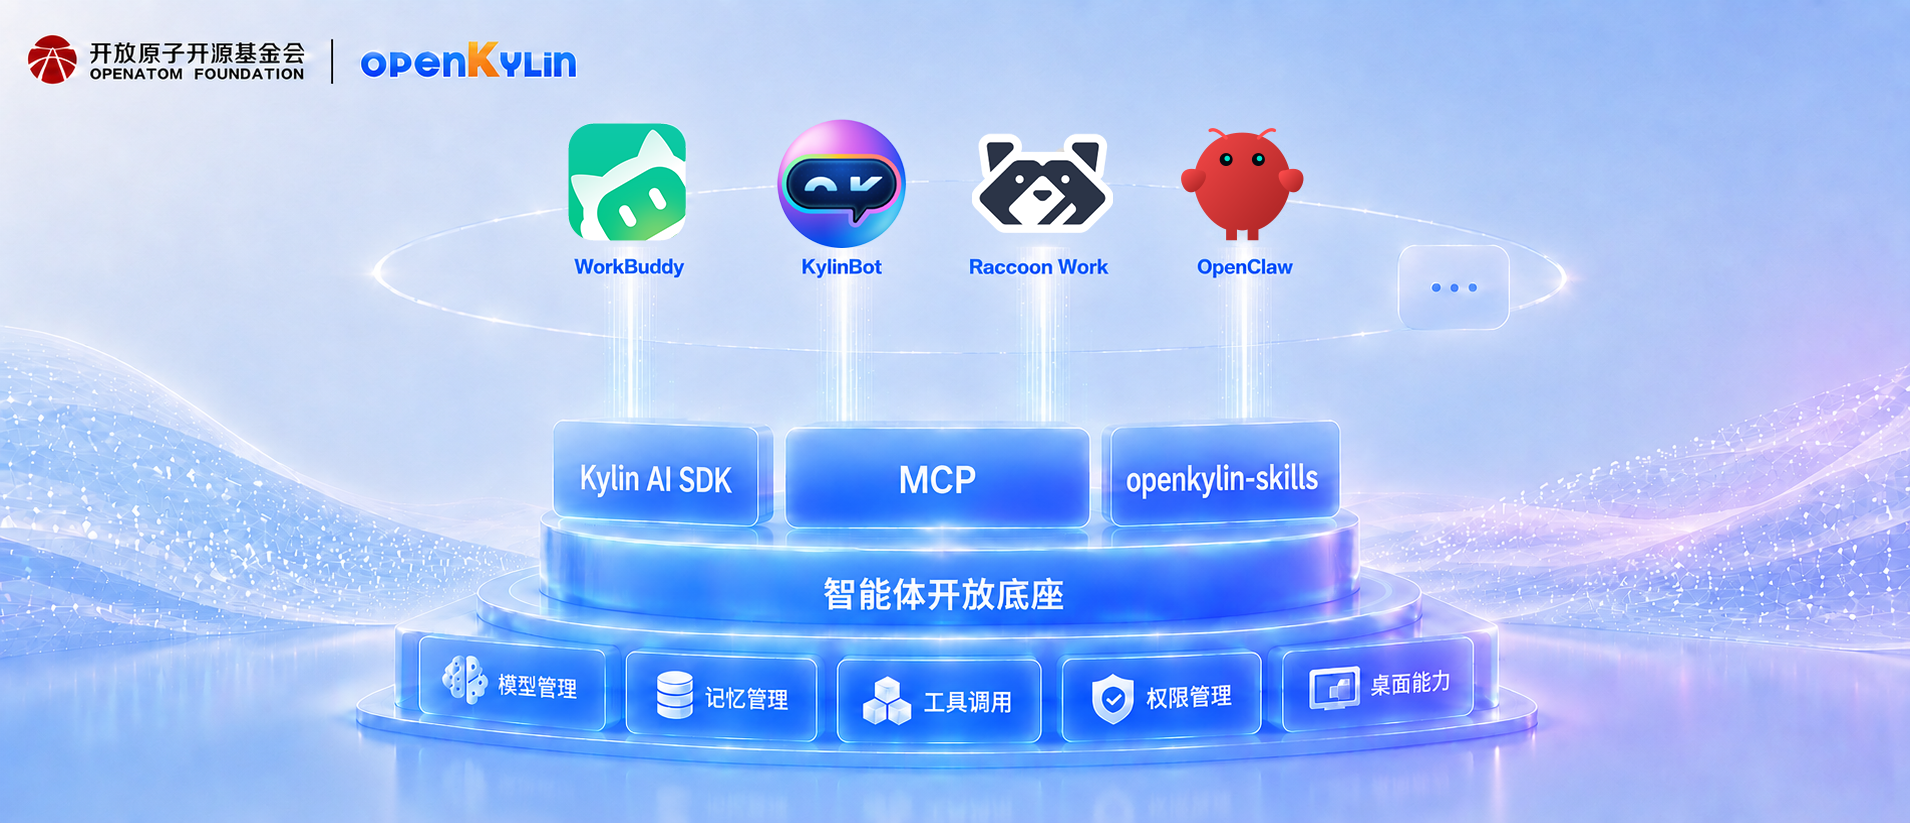
openKylin 3.0 installe les agents au niveau du système.
La distribution Linux 7.0 unifie modèles, mémoire, outils et permissions, expose le bureau via MCP et fournit un AI SDK compatible avec plusieurs modèles.
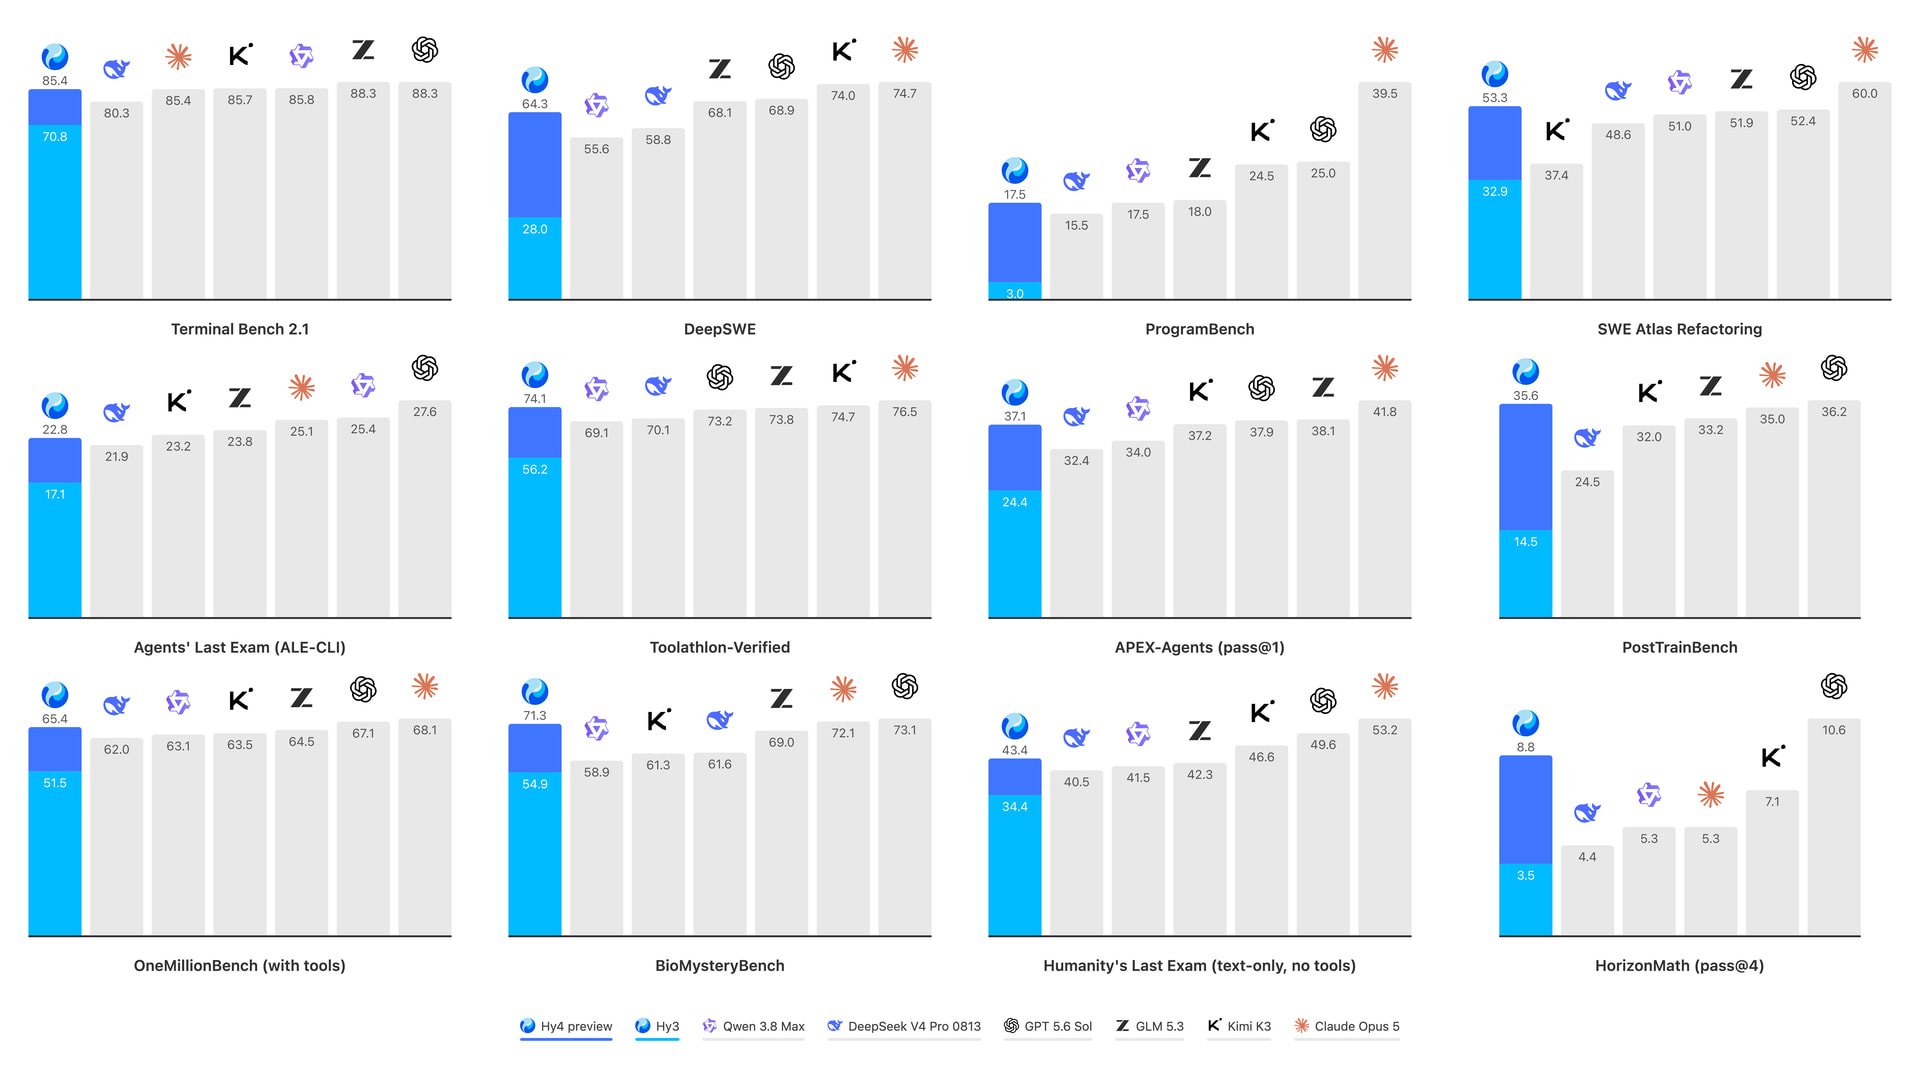
Tencent ouvre Hy4 preview, un modèle de 770 milliards de paramètres.
Le modèle active 49 milliards de paramètres, accepte un million de tokens de contexte et publie ses poids sous Apache 2.0 pour le code, l’analyse et la recherche.
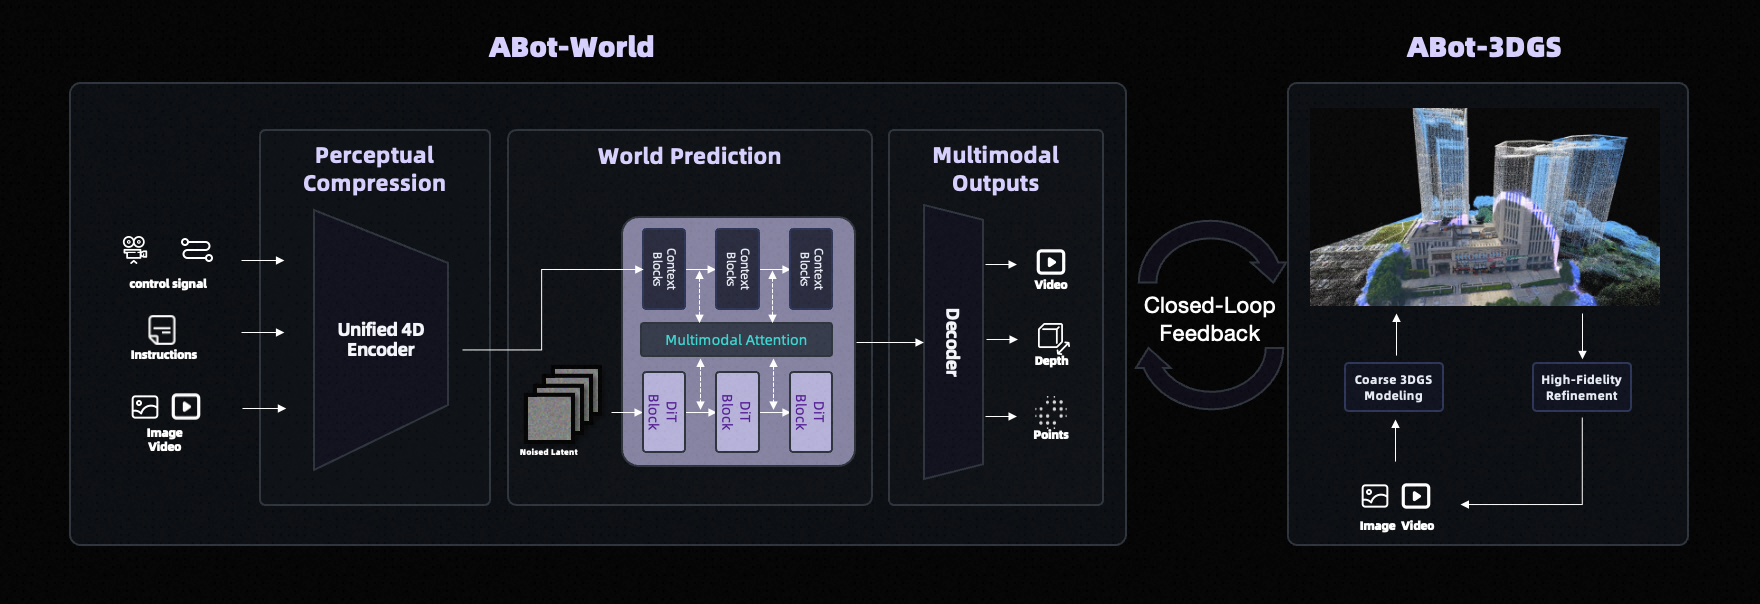
Alibaba lance ABot-Recon, un modèle 3D qui travaille sur 12 frames.
Amap reconstruit en temps réel des séquences de plus de 10 000 images avec 6,71 Go de mémoire et sans conserver d’historique long.
Le code généré par des agents ne pose plus seulement un problème de modèle : il oblige à repenser l’usine logicielle. Chez Uber, plus de 70 % des pull requests sont attribuées à des agents, avec 3 600 skills internes et plus de 30 000 exécutions quotidiennes. Le volume devient une contrainte d’infrastructure.
Harness répond au même déplacement en reconstruisant le dépôt et la revue autour d’identités non humaines. Son nouveau SCM annonce des permissions ciblées par dépôt, branche ou environnement, des diffs regroupés par risque et des vérifications obligatoires avant fusion. La revue doit désormais suivre la cadence des agents sans céder sur les contrôles.
AWS traite l’autre goulet : la connaissance opérationnelle. Son Agent Toolkit installe des skills maintenus et un MCP auditable dans Kiro, Claude Code, Codex ou Cursor. Pour les équipes, la pile se précise : agents spécialisés, interfaces machine-lisibles, politiques centralisées et mesure du coût remplacent progressivement le simple assistant de code interactif.
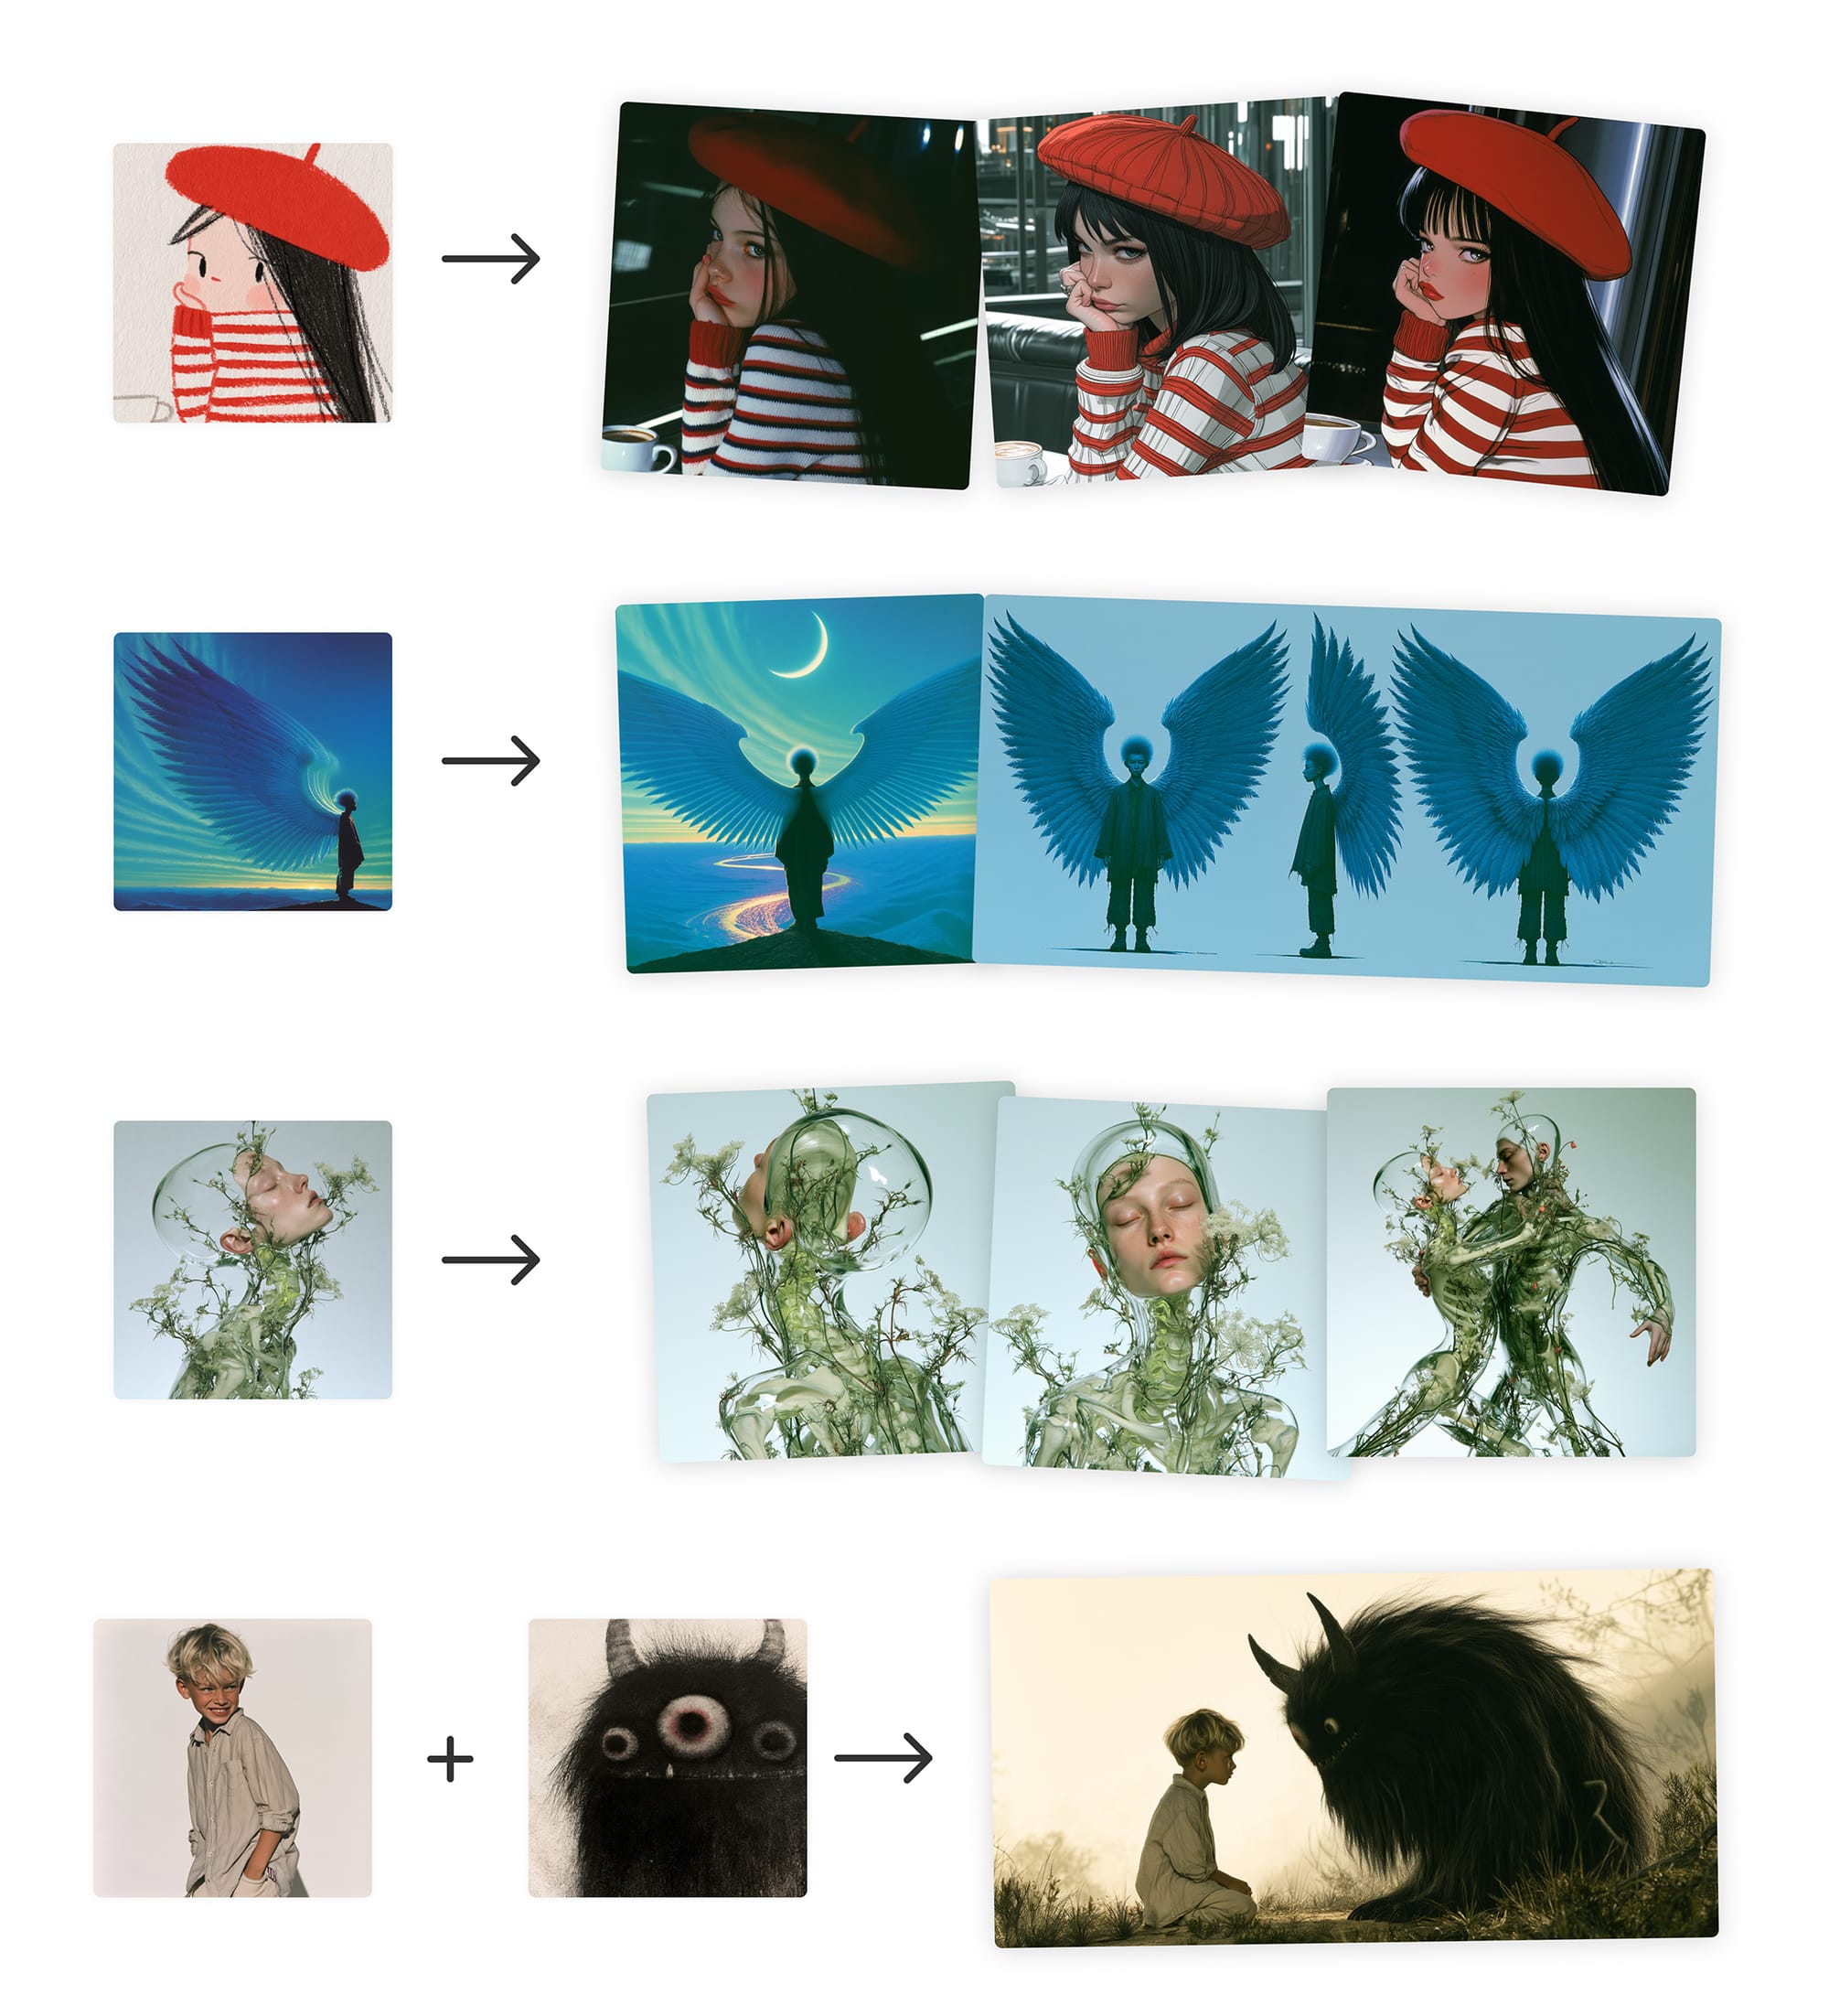
Midjourney ouvre son premier modèle V8.2 d’édition d’images au test public.
Il édite par instruction, combine jusqu’à quatre références et gère inpainting, outpainting, personnalisation, moodboards et srefs.
OpenAI rétablit Workspace Agents et ChatGPT Work après une hausse des erreurs.
Les services Web et mobile sont revenus à la normale à 22 h 14 UTC après une dégradation ouverte quatre heures plus tôt.