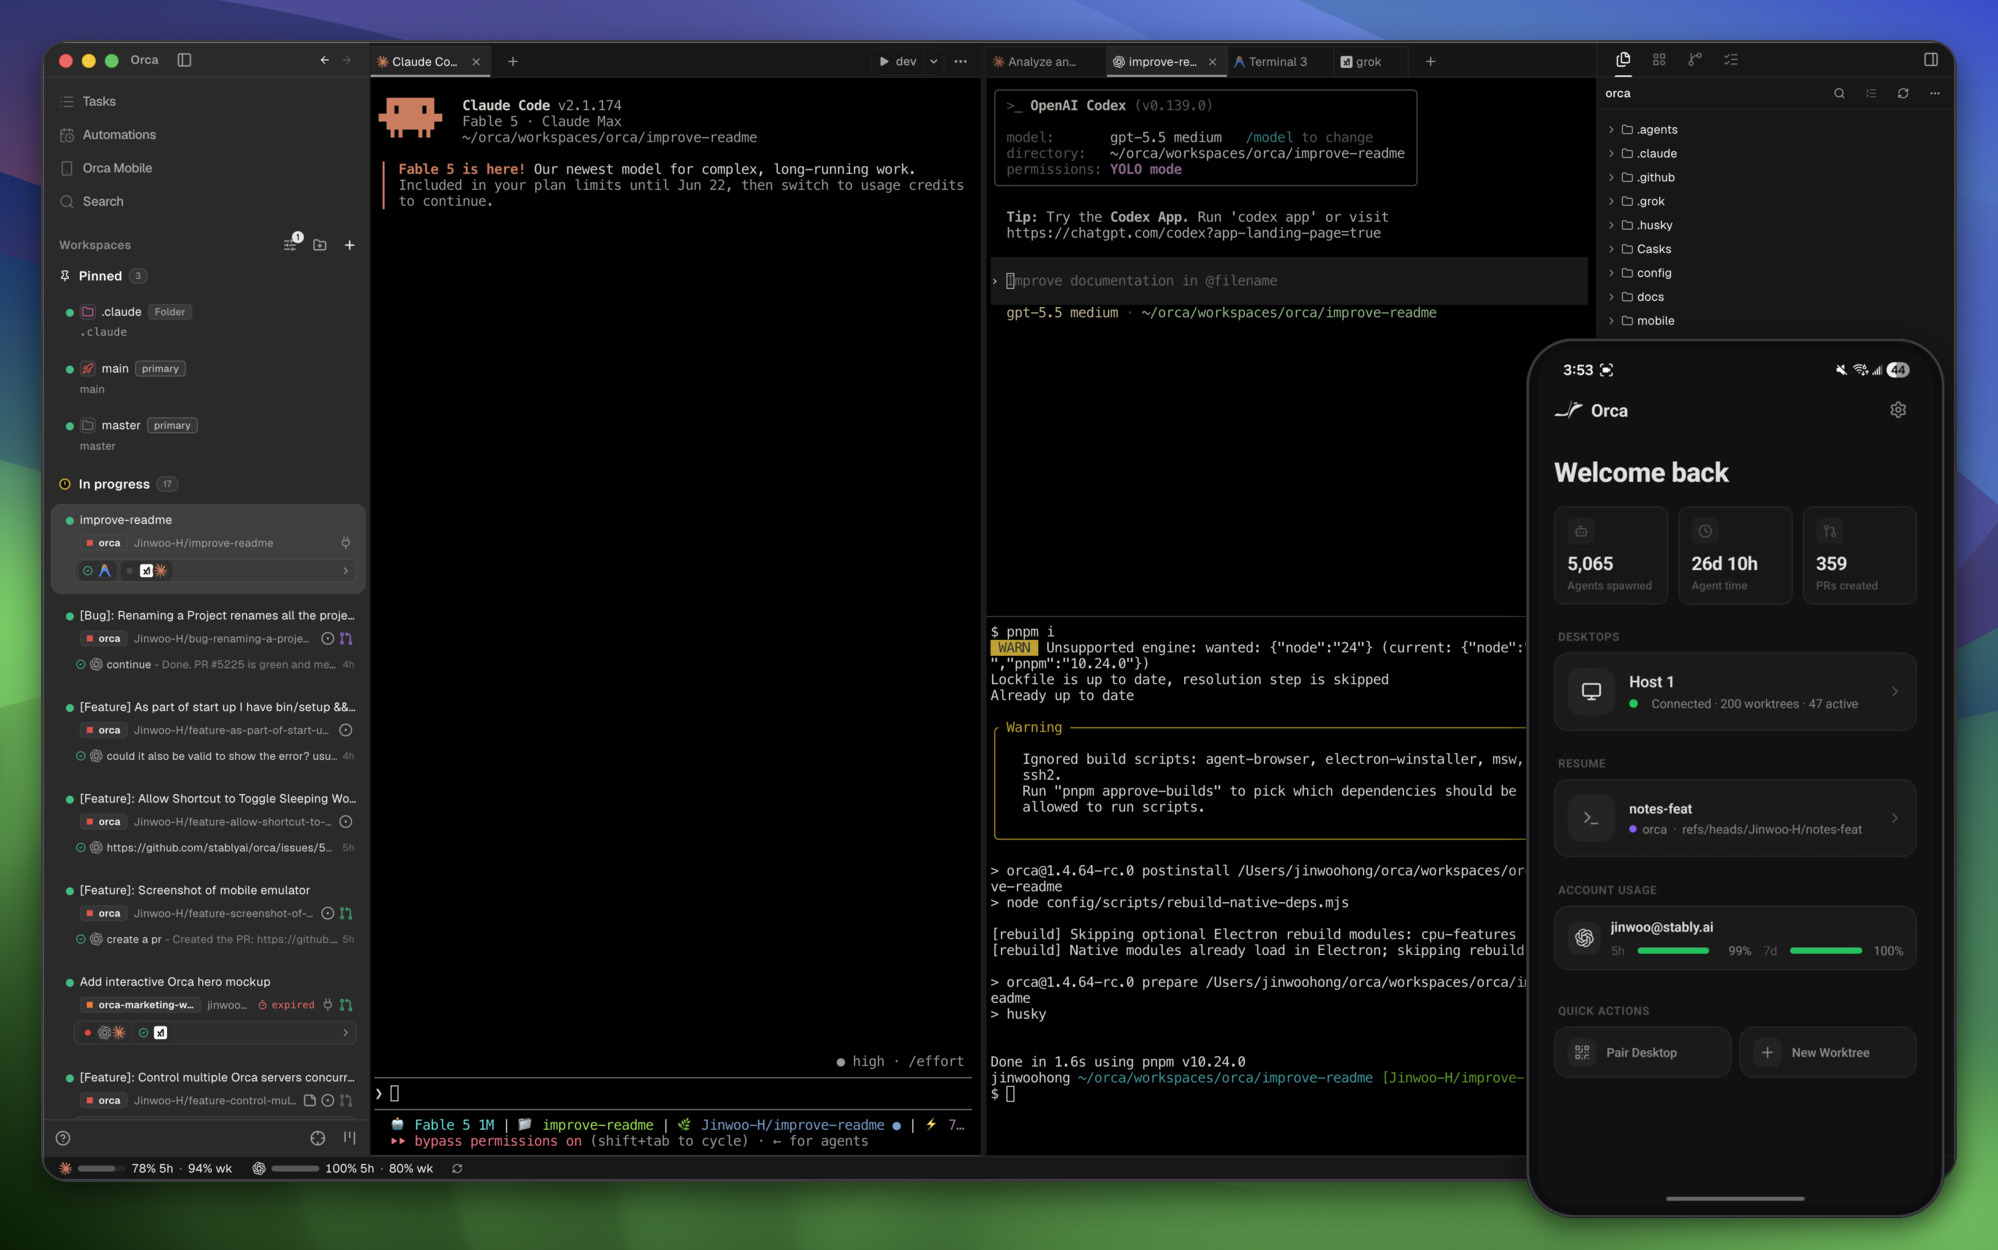
Orca rétablit le chat structuré de Claude sur Windows.
Le correctif expose l’heure de création des processus Windows, ce qui évite le repli silencieux vers le terminal legacy et permet de conserver les sessions Claude structurées.
Orca rétablit le chat structuré de Claude sur Windows.
Le correctif expose l’heure de création des processus Windows, ce qui évite le repli silencieux vers le terminal legacy et permet de conserver les sessions Claude structurées.

GitHub déplace Copilot après la génération du patch. Dans VS Code, Agent Merge peut reprendre une pull request, traiter les retours de revue, corriger des checks en échec, résoudre des conflits puis relancer les workflows jusqu’à ce que la branche soit prête. Le développeur n’a plus à redémarrer manuellement chaque boucle de réparation.
AQ observe le même basculement chez plusieurs fournisseurs : un agent peut se réveiller sur un webhook, un échec CI, une assignation d’issue ou un horaire. Cursor, Codex, Claude Code et GitHub relient ainsi l’exécution à des événements du dépôt. Le prompt initial devient moins important que les règles qui déclenchent et bornent chaque reprise.
InfoWorld souligne que VS Code regroupe maintenant ces sessions et leurs états autour de la pull request. Pour les équipes, la livraison ressemble donc à une machine d’états : événement, action agentique, contrôle, nouvelle tentative, puis validation. Les développeurs doivent versionner permissions, conditions d’arrêt et checks aussi soigneusement que le code produit par l’agent.
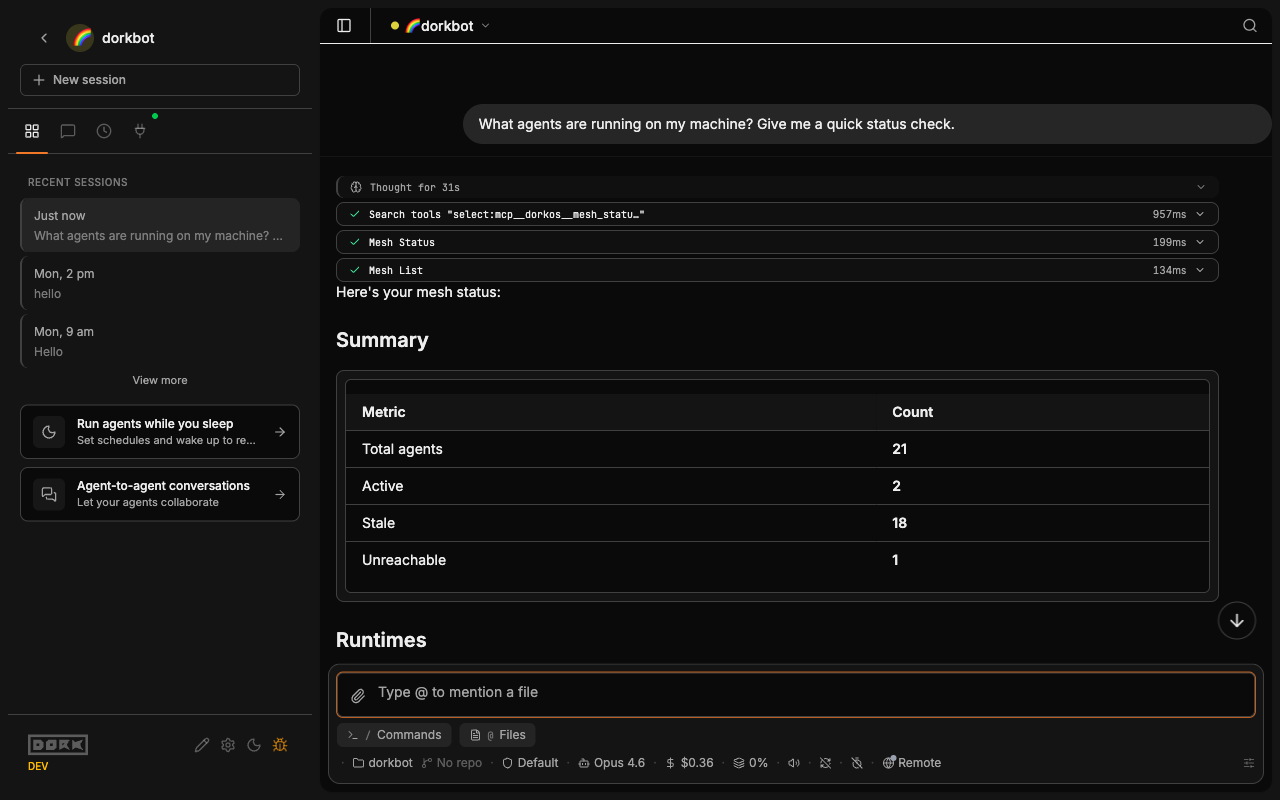
DorkOS accepte les skills à métadonnées imbriquées au lieu de les supprimer.
Le registre élargit `metadata` aux valeurs structurées et teste chaque `SKILL.md` avec le parseur de production, évitant qu’un skill valide disparaisse silencieusement.
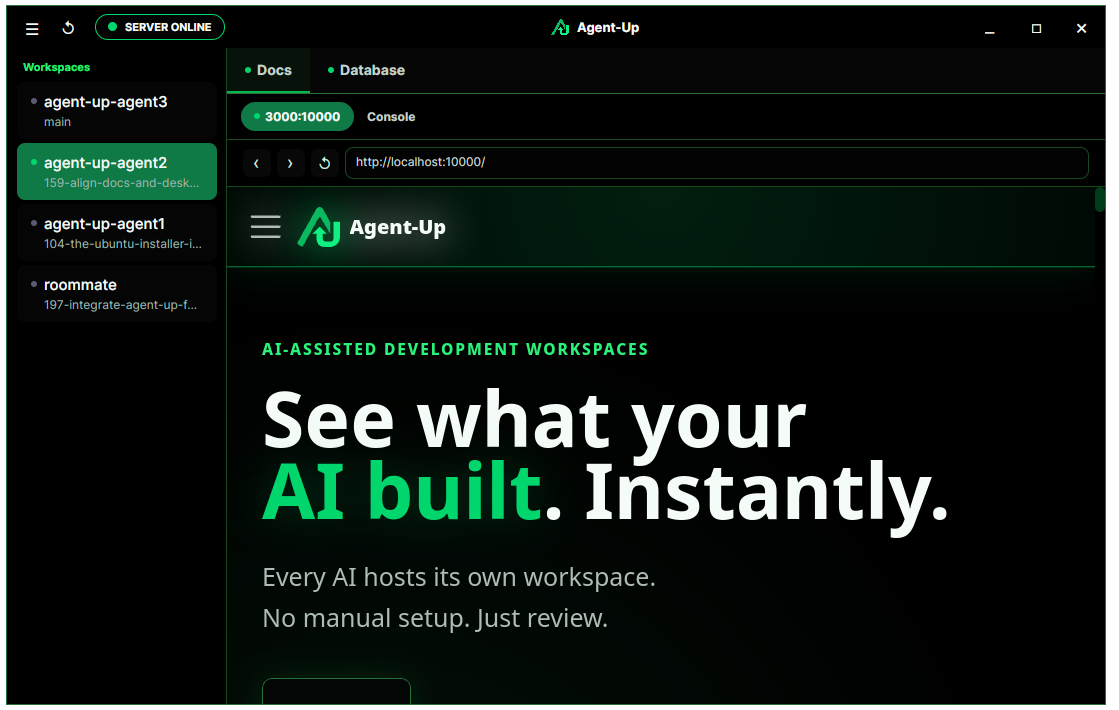
Agent-Up choisit automatiquement les tests touchés par un changement.
La file de commits lit le graphe de dépendances d’agent-up.json, ajoute les tests des projets impactés — y compris transitivement — et déduplique les commandes avant exécution.
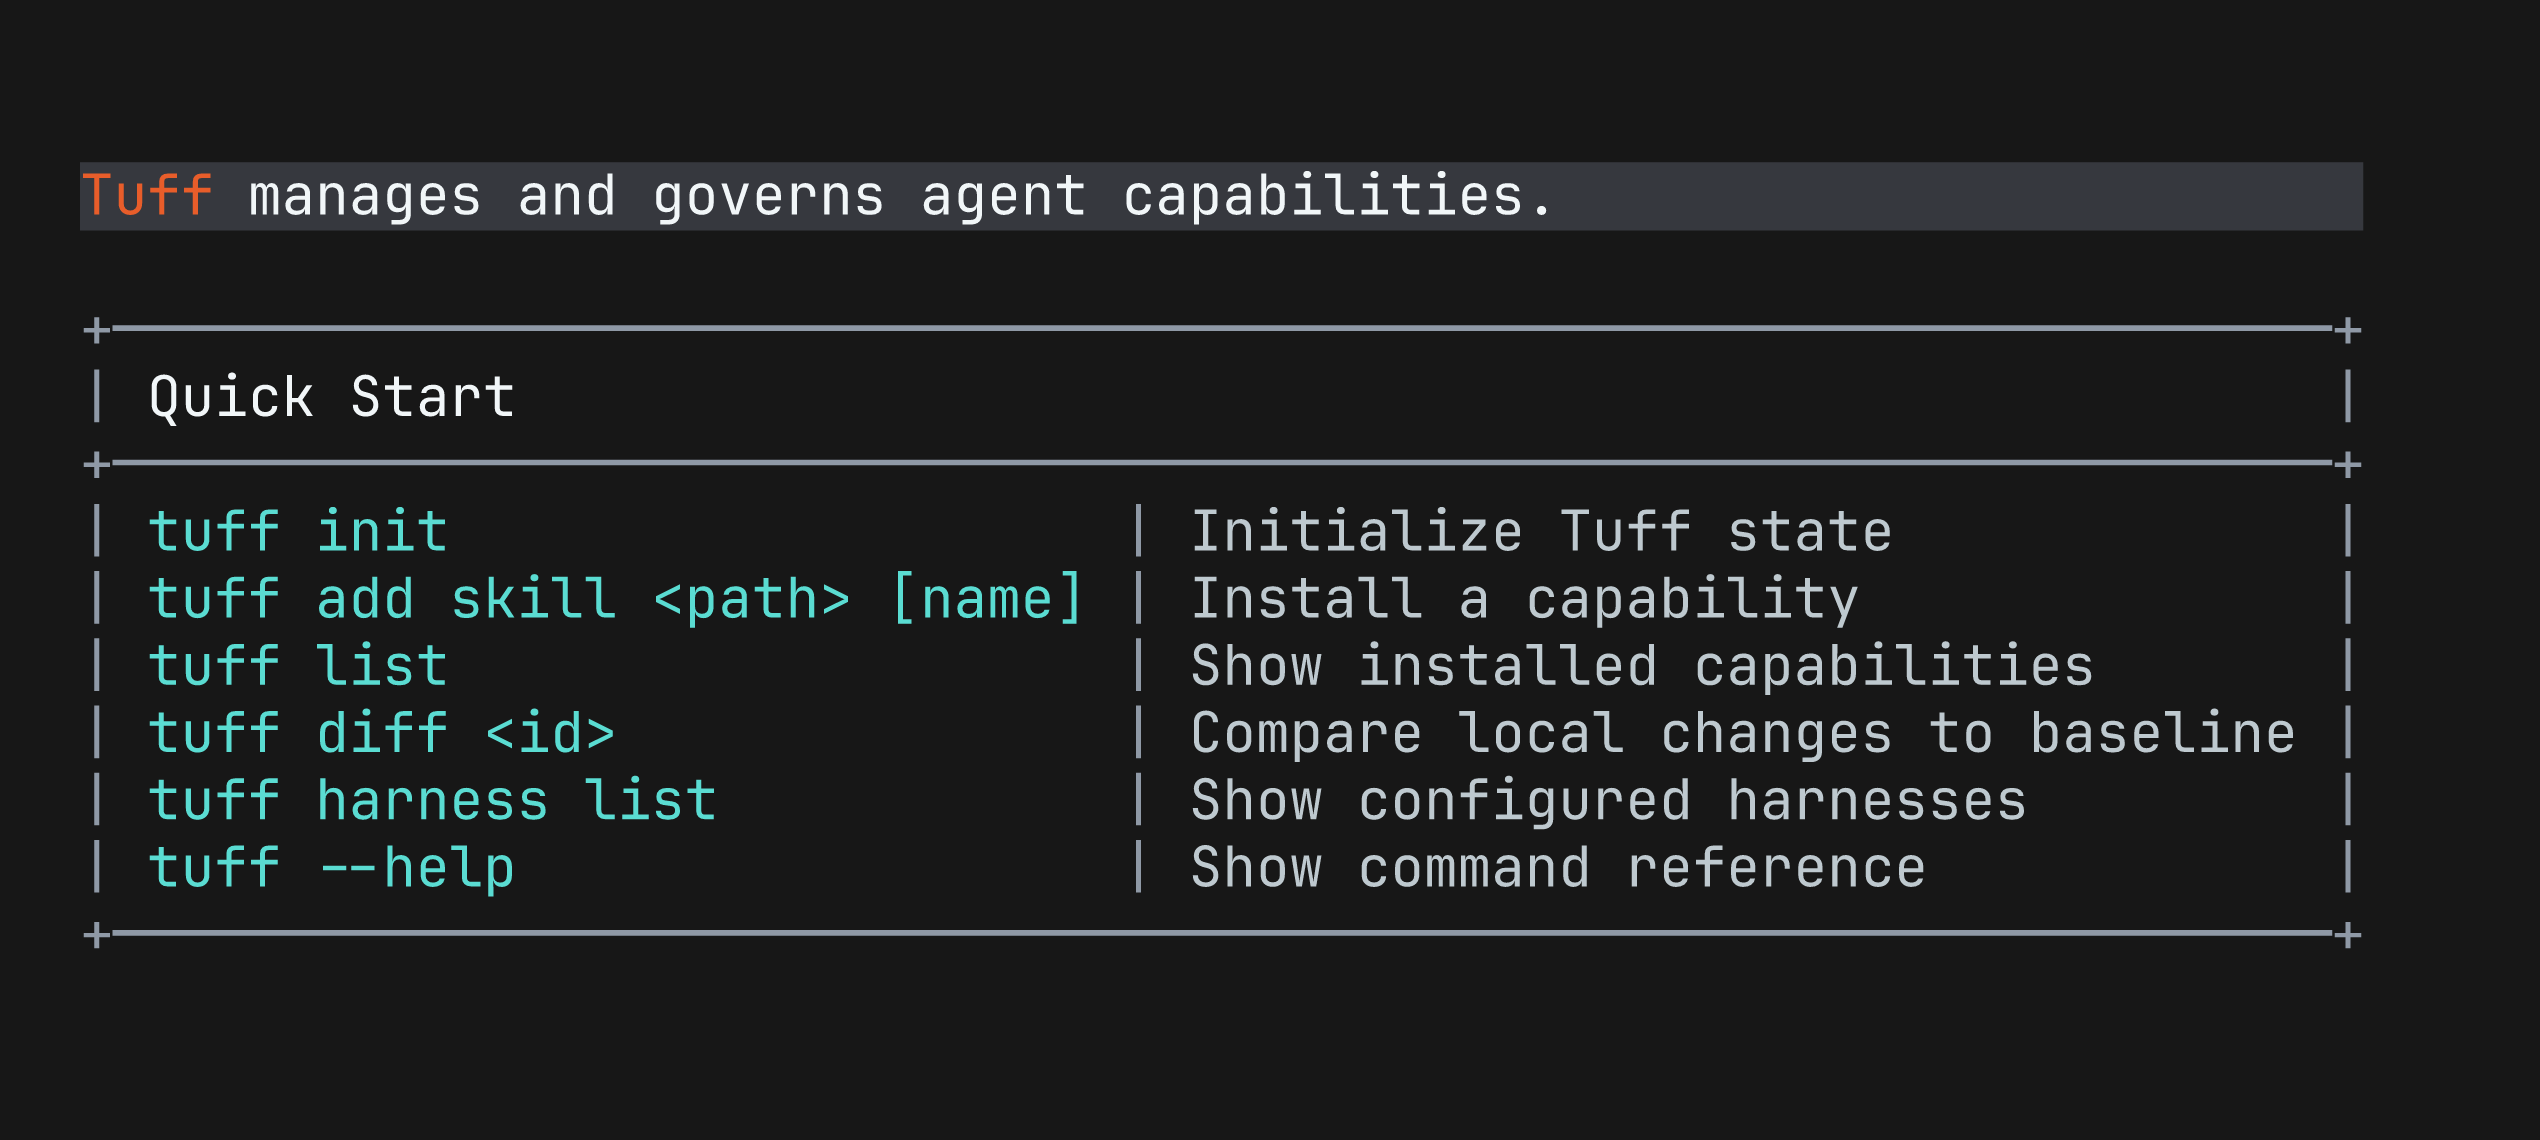
Tuff détecte et adopte les skills déjà présents dans Claude Code et Cursor.
`tuff scan` inspecte `.claude`, `.cursor` et `.agents`, signale doublons ou configurations bloquées puis peut ajouter les capacités trouvées au lockfile sans déplacer leurs fichiers.
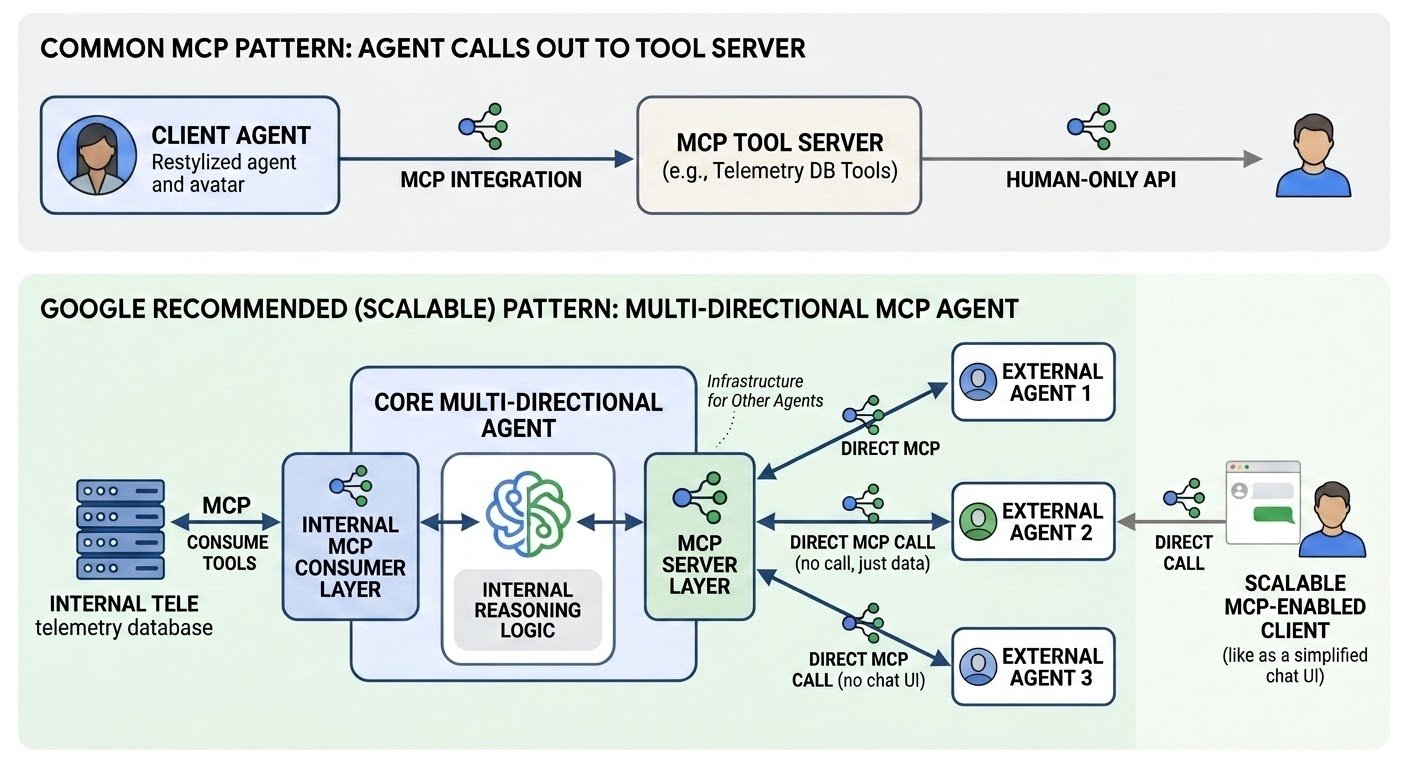
Google voit apparaître un schéma plus structuré dans les meilleurs systèmes multi-agents : un agent consomme ses propres outils via MCP puis expose cette même couche comme serveur pour d’autres agents. Le passage important n’est pas le protocole lui-même, mais la transformation d’un raisonnement interne en interface bornée, appelable sans chat humain.
GitHub ajoute la même discipline dans Copilot CLI 1.0.83. Un custom agent peut définir plusieurs modèles avec une politique qui interdit d’en sortir, tandis que l’authentification MCP adopte CIMD et que les serveurs refusés par l’entreprise sont bloqués avant démarrage. Le fallback, l’identité et la politique deviennent ainsi des paramètres du runtime.
Notion resserre encore l’unité d’autorisation : chaque connexion MCP appartient à un seul Custom Agent, utilise les identifiants de son créateur et peut exiger une confirmation tool par tool. Pour les développeurs, un multi-agent fiable ressemble désormais à des microservices : contrat étroit, propriétaire explicite, droits bornés, validation commune et reprise contrôlée.
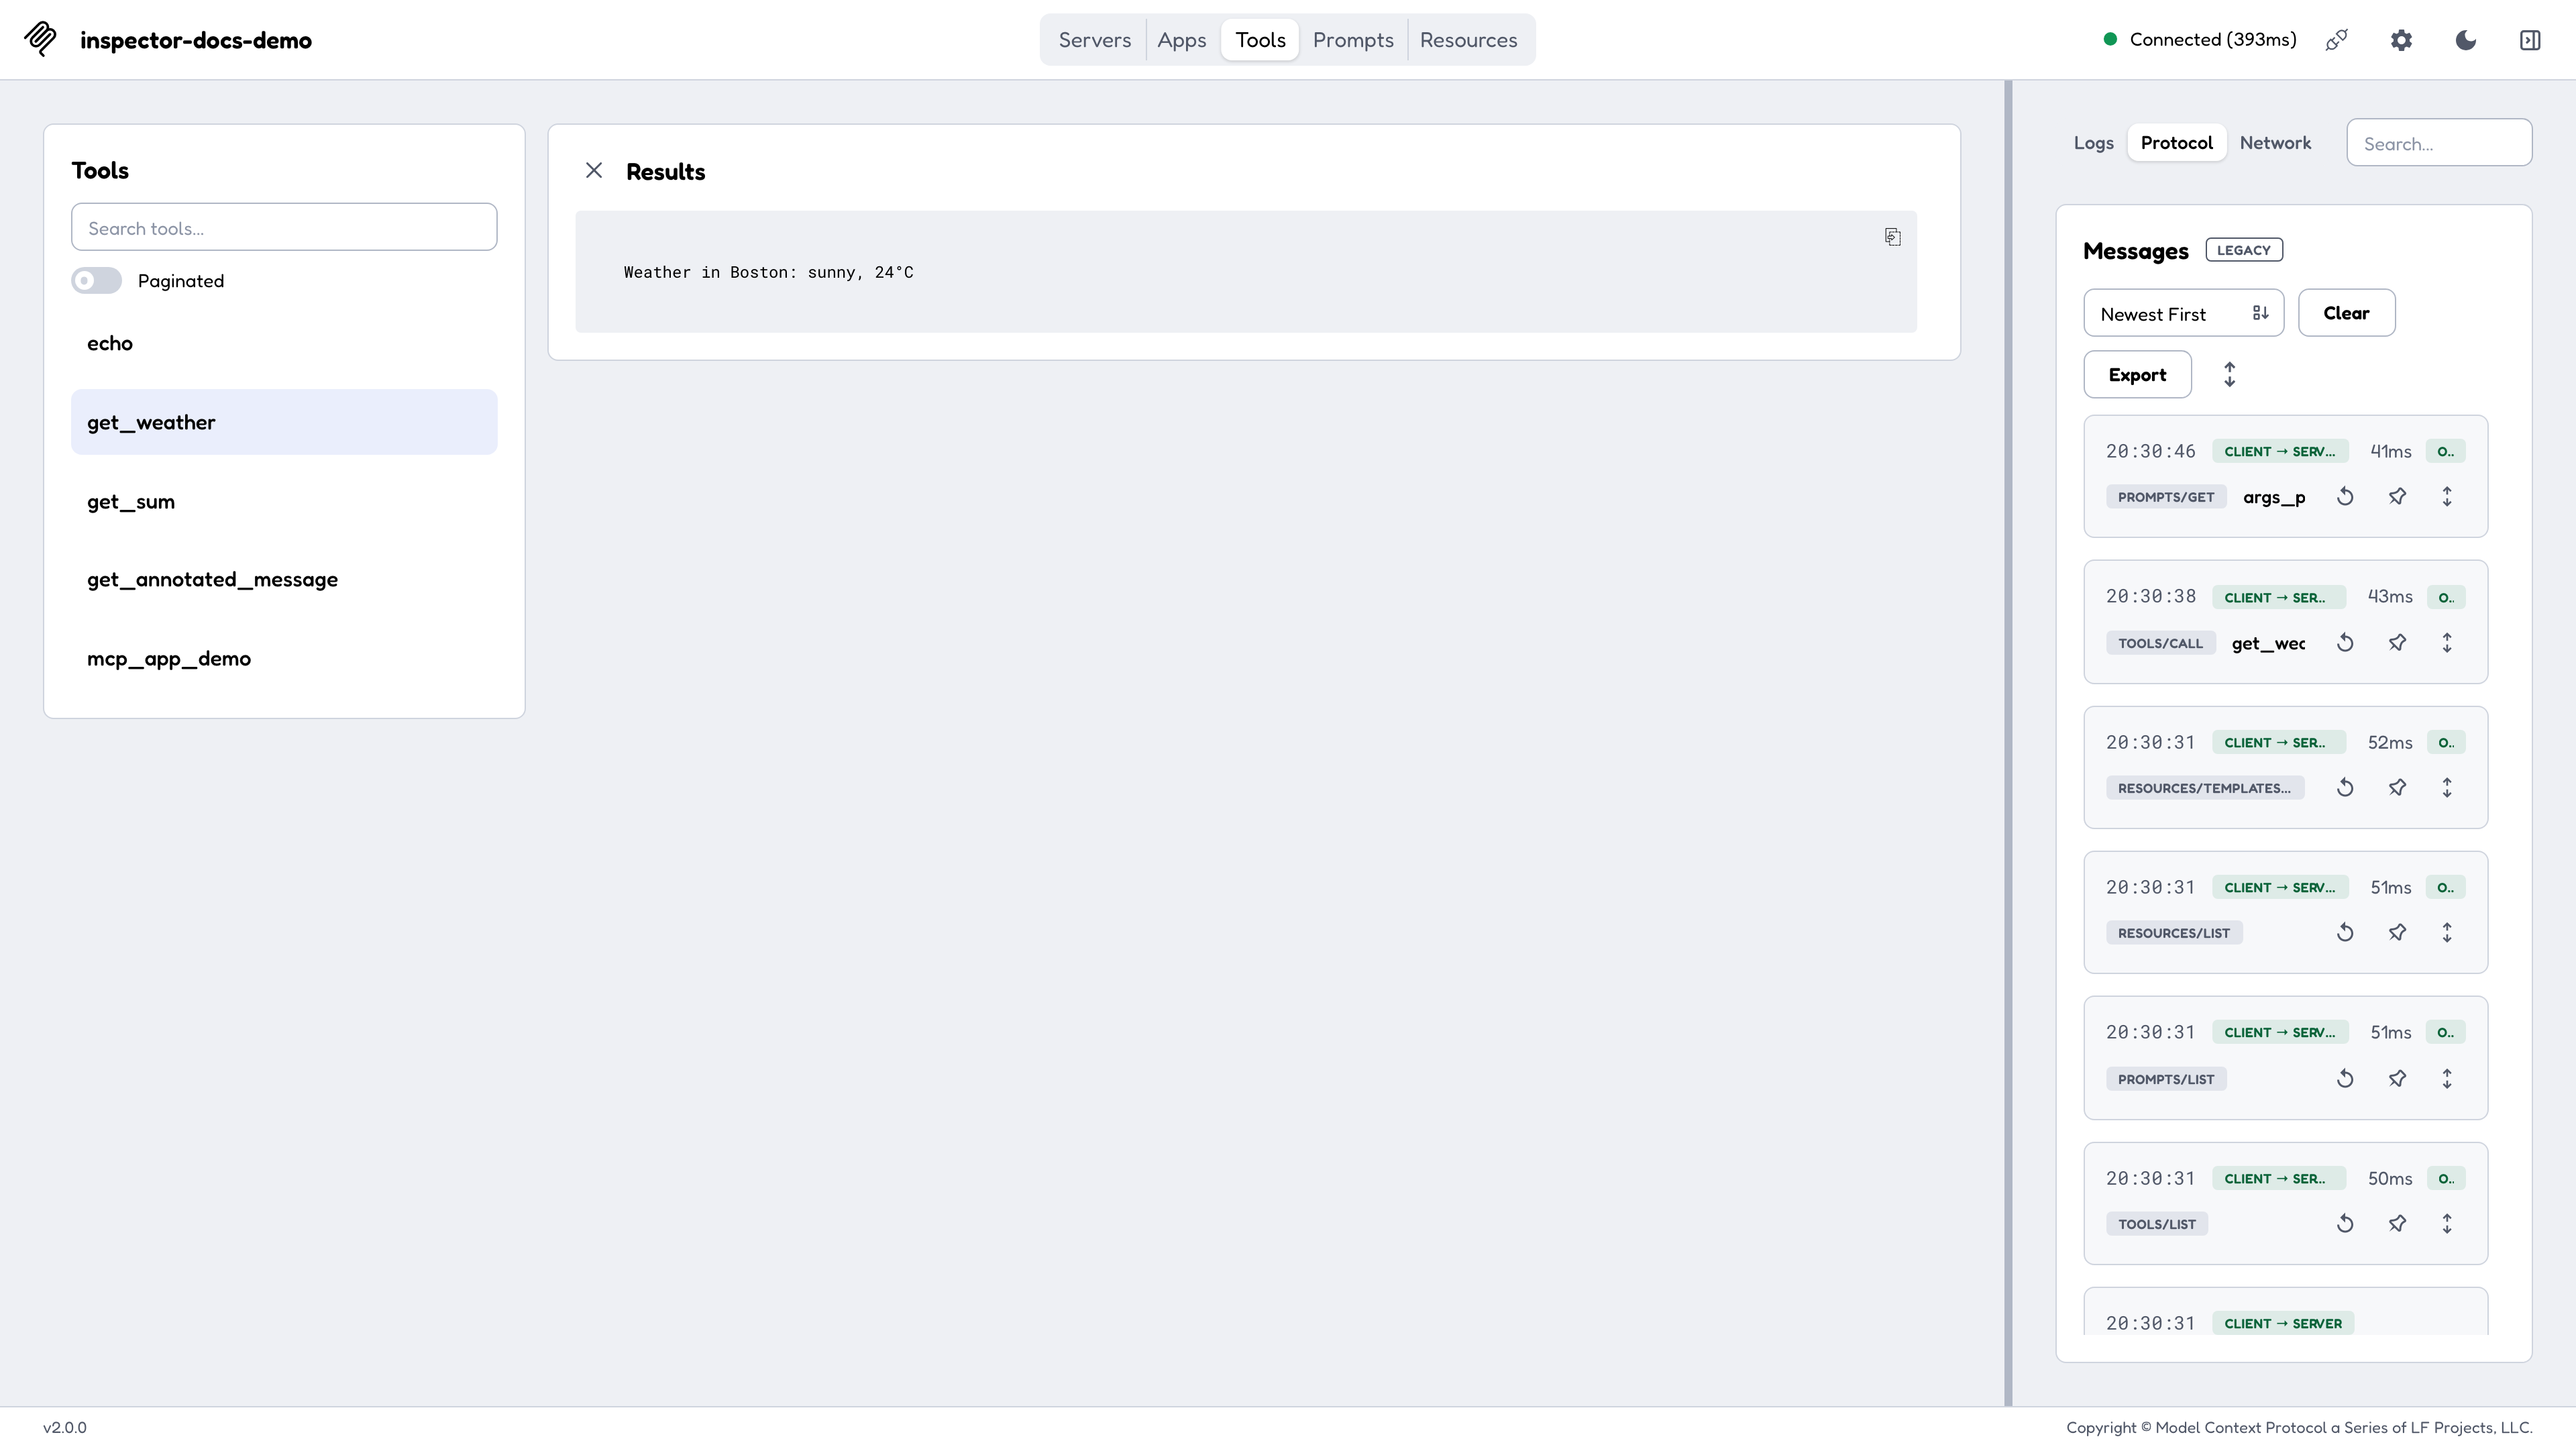
mcp-openapi-proxy passe à MCP 2026-07-28 avec HTTP sans session.
Streamable HTTP devient stateless : chaque POST est autonome, sans `initialize` ni `Mcp-Session-Id`; les répartiteurs de charge n’ont plus besoin d’affinité de session, tandis que stdio reste compatible.
agentic-route ajoute un MCP en lecture seule et protège son API par mTLS.
Quatre tools exposent état, drift, diff et trace sans modifier le réseau ; les mutations restent derrière la CLI ou l’API REST avec certificat client.
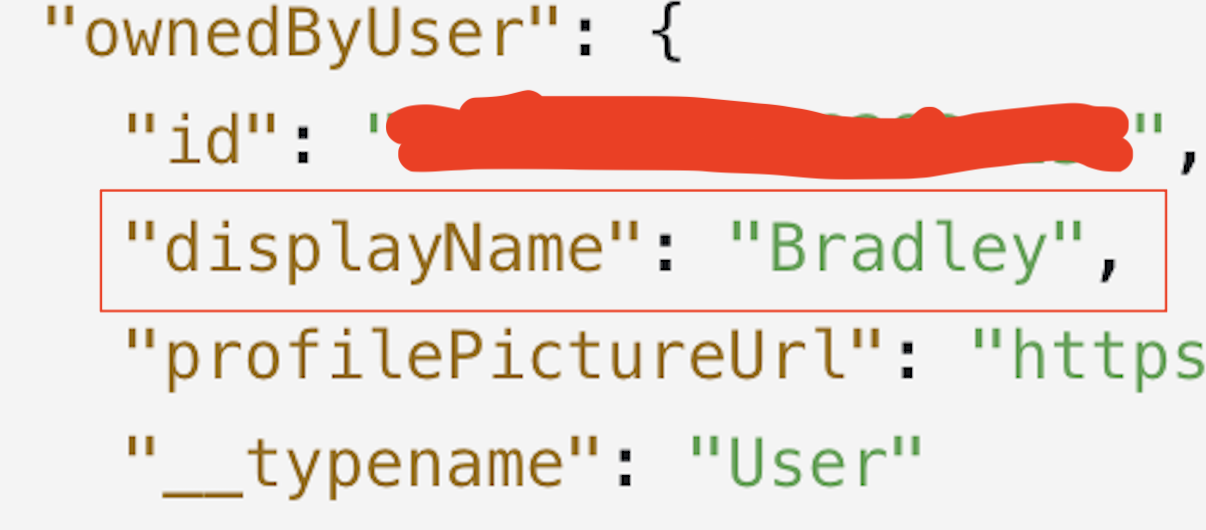
Monarch MCP expose le propriétaire de chaque compte aux agents.
Le champ `ownedByUser` permet de filtrer les institutions par personne dans les comptes Monarch multi-utilisateurs, afin qu’un agent réponde sans mélanger les finances du foyer.

Les coding agents quittent le poste du développeur pour des environnements isolés qu’ils peuvent utiliser sans supervision constante. Cloudflare exécute désormais les outils de Cursor Cloud Agents dans des machines auto-hébergées distinctes, tandis que la boucle de raisonnement reste chez Cursor. Le code, les commandes et les opérations Git restent ainsi dans l’infrastructure choisie par l’équipe.
Ephemerals pousse l’idée jusqu’à une machine jetable par branche. Claude Code y tourne dans une session persistante, continue après la fermeture du navigateur et disparaît avec ses secrets lorsque la pull request est fusionnée. Rakazo sépare de son côté l’état du run du worker, afin qu’une tâche distante reprenne après panne sans perdre son suivi.
Microsoft généralise cette séparation avec Execution Containers : des politiques deny-by-default bornent fichiers, réseau et cycle de vie sur Windows, macOS et Linux, y compris pour GitHub Copilot. Pour les développeurs, l’architecture devient claire : conserver l’état durable du travail hors du sandbox, puis exécuter chaque étape risquée dans un environnement réinitialisable et remplaçable.
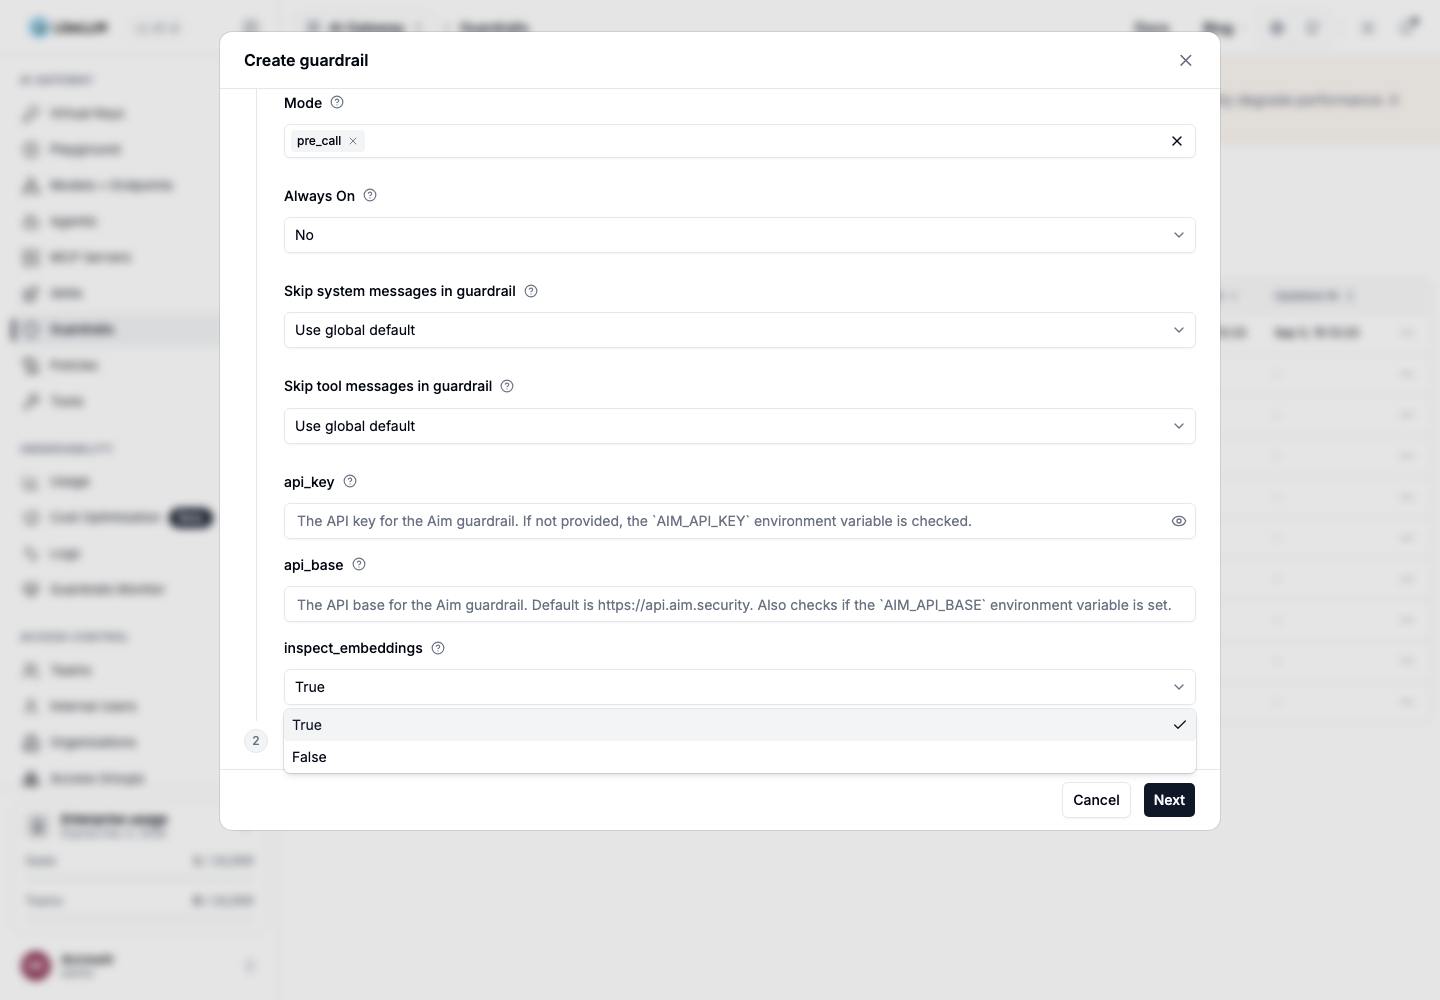
LiteLLM permet d’inspecter les embeddings avec les garde-fous AIM et Cato.
Le réglage `inspect_embeddings` applique AIM ou Cato avant vectorisation ; les équipes peuvent filtrer le texte indexé sans modifier les contrôles des requêtes conversationnelles.
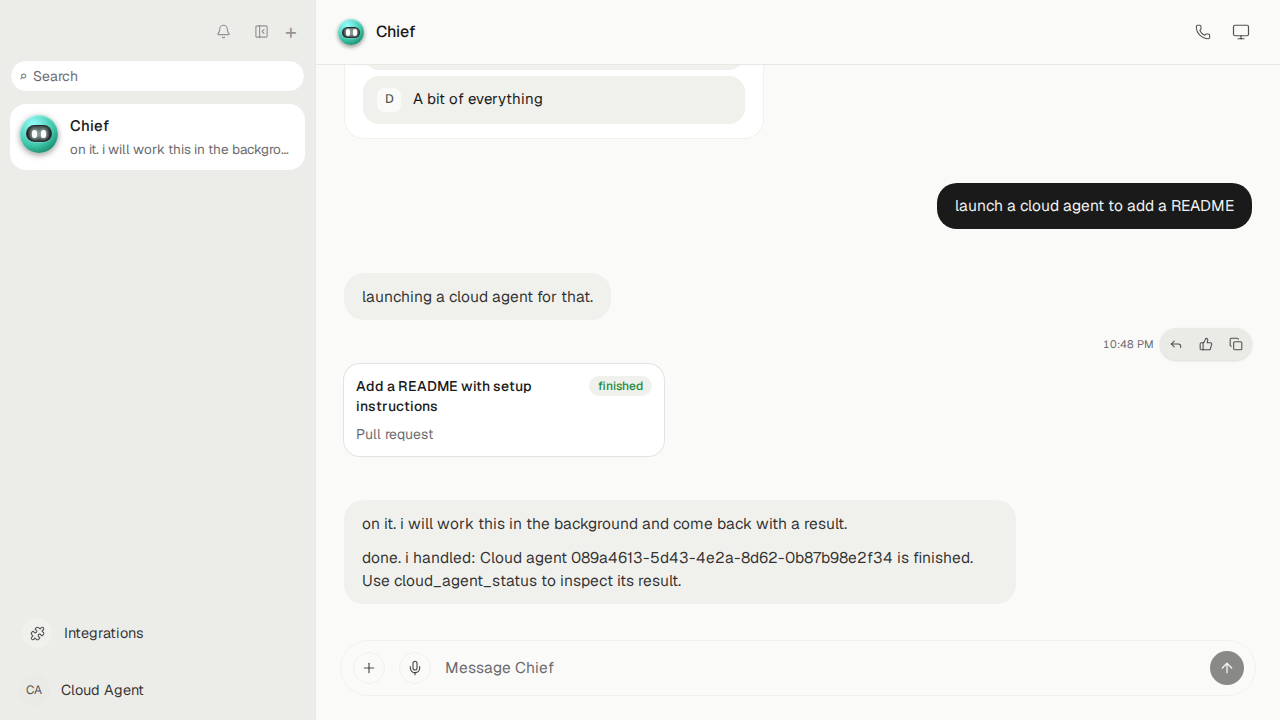
Rakazo permet aux bots de déléguer du code à des agents cloud, d’abord Cursor.
Un contrat provider-neutral persiste chaque run et le reprend après panne de worker ou de file ; suivi, relance et annulation restent liés à l’utilisateur.