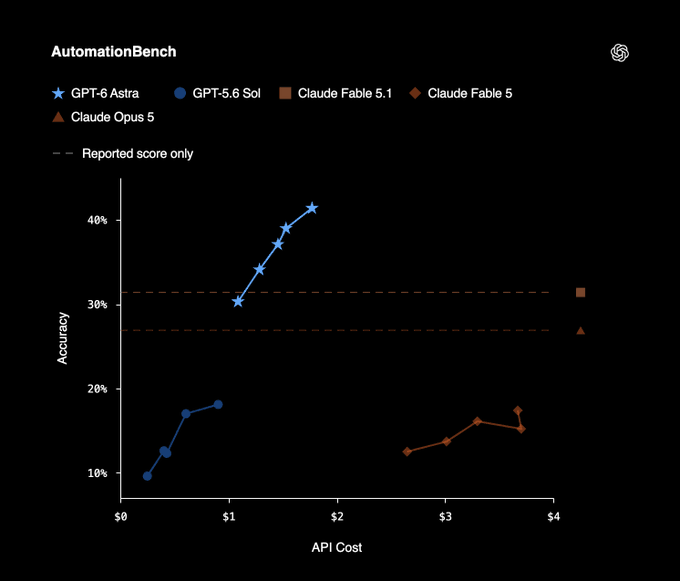
OpenAI ouvre GPT‑6 Astra à davantage d’abonnés et à Codex.
Le modèle est désormais en déploiement sur Plus, Pro, Business et Enterprise ; Codex exige la CLI 0.153.0 ou plus récente pour l’utiliser.
OpenAI ouvre GPT‑6 Astra à davantage d’abonnés et à Codex.
Le modèle est désormais en déploiement sur Plus, Pro, Business et Enterprise ; Codex exige la CLI 0.153.0 ou plus récente pour l’utiliser.
Amazon pousse les agents jusque dans l’exploitation d’infrastructure, mais refuse de leur donner un shell généraliste. HyperPod InstantStart fait passer le web, REST et MCP par le même control plane : mêmes validations, état persistant et opérations idempotentes. Les skills séquencent le provisioning, puis l’agent attend un état terminal vérifié.
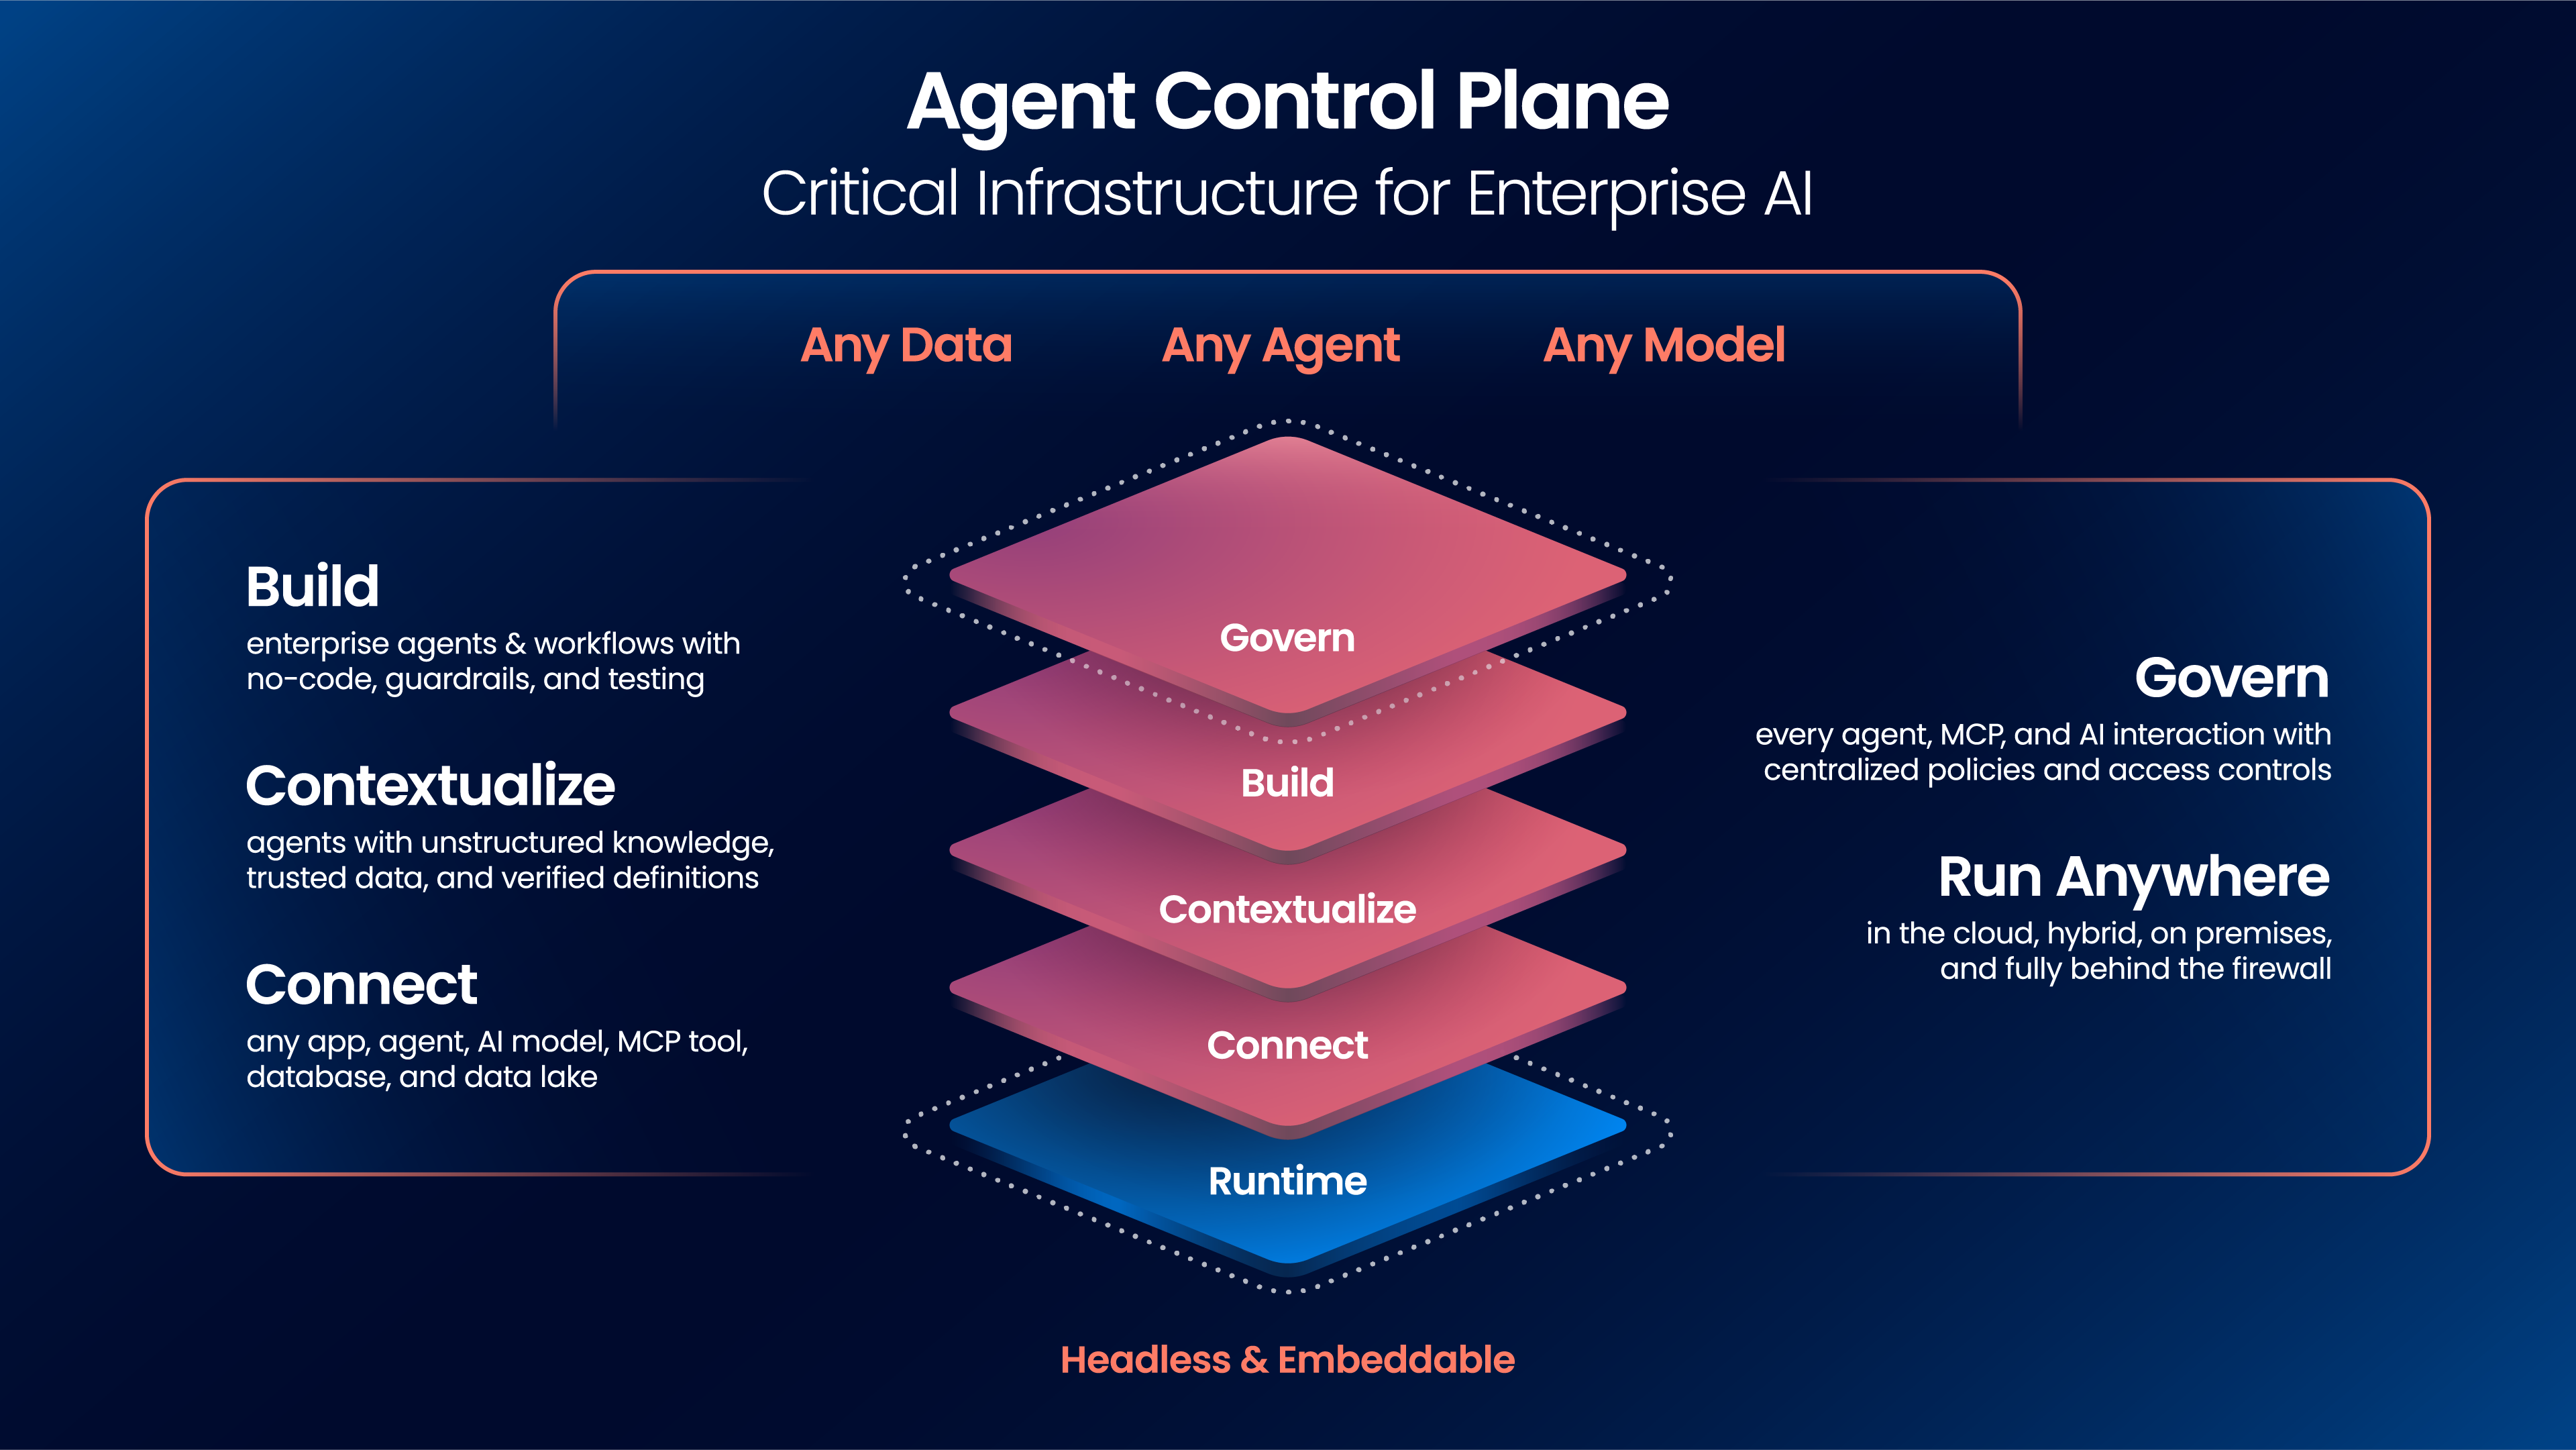
Boomi applique la même séparation aux systèmes métier. Son Agent Control Plane se place entre agents et applications, tandis que Boomi Connect expose des fonctions via MCP. Identité, limites de débit, mesure des coûts, approbations humaines et audit restent dans la plateforme, y compris pour des runtimes déployés derrière le pare-feu.
JetStream resserre encore la frontière avec Clearance : chaque action d’un agent est évaluée avant exécution selon son identité, le tool appelé, ses paramètres et un design approuvé. Pour les développeurs, la direction devient nette : l’agent demande une opération bornée ; le control plane décide, trace et vérifie son exécution.
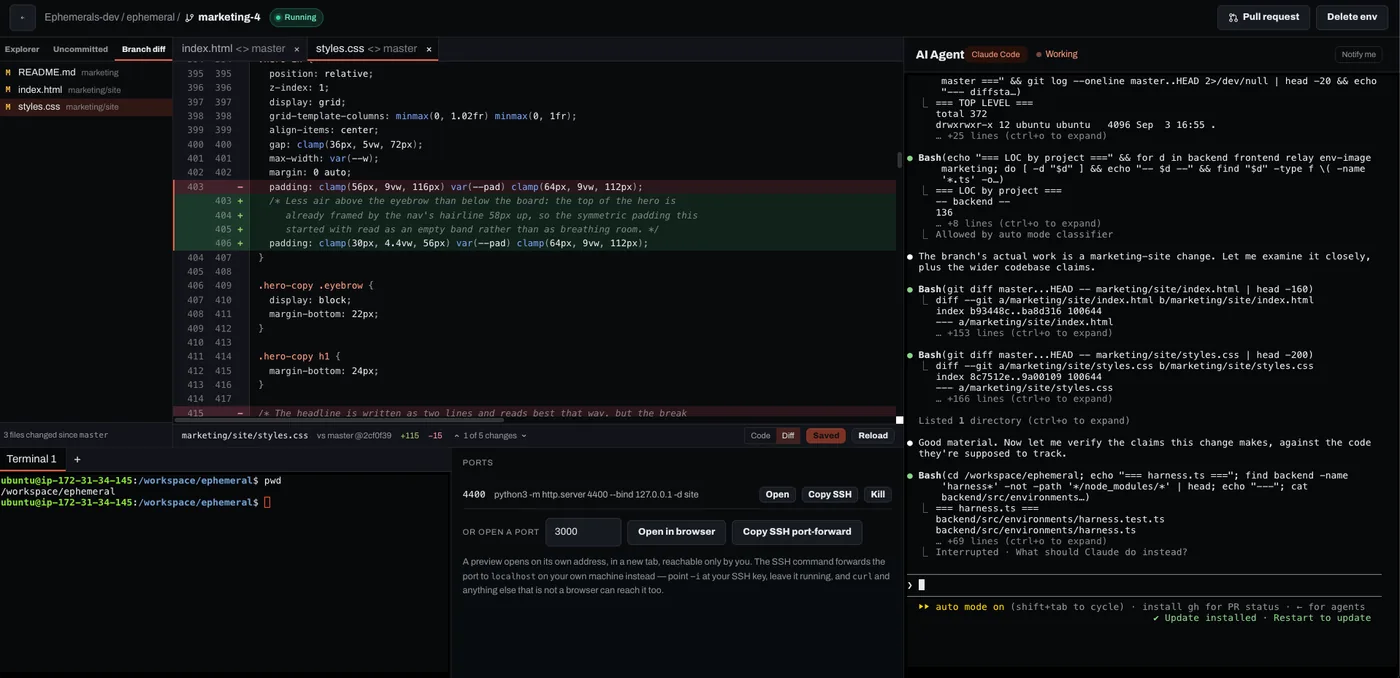
Ephemerals lance un environnement cloud jetable par branche pour Claude Code.
Chaque branche obtient une instance dédiée avec Claude Code, terminal, diff et preview ; l’environnement et ses secrets sont supprimés lorsque la pull request est fusionnée.
SoundHound AI finalise le rachat de LivePerson pour intégrer sa messagerie à OASYS.
LivePerson rejoint OASYS : la pile doit unifier voix, web, mobile, SMS et réseaux sociaux, ce qui donne aux développeurs un même socle pour les agents de service client.
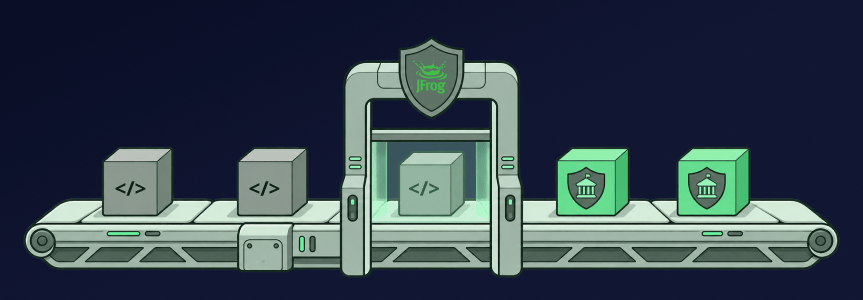
Le contrôle de livraison absorbe désormais une partie de la revue agentique. Depuis le 1er septembre, GitHub permet aux administrateurs d’autoriser Copilot Code Review à approuver une pull request, et cette approbation compte dans la règle du dépôt. Un nouveau commit l’annule automatiquement, ce qui impose une nouvelle revue de la version réellement candidate à la livraison.
Cycode pousse la séparation plus loin avec Agentic Code Scanning. Son agent choisit quand exécuter les règles SAST, le raisonnement d’un LLM et la validation d’exploitabilité, puis conserve la trace du modèle et du périmètre utilisés. Les contrôles rapides bloquent les défauts connus ; le raisonnement cible les lacunes de logique et d’autorisation.
JFrog ajoute la preuve à cette chaîne : AppTrust relie commits, pull requests, tickets Jira et approbateurs à la version livrée, avec des enregistrements signés et horodatés. Pour les équipes, l’architecture devient explicite : un agent peut produire le changement, mais des contrôles distincts doivent vérifier le code, la sécurité et l’autorisation avant la livraison.
Sharon AI choisit Rafay pour orchestrer ses clusters GPU.
Sharon AI intègre la plateforme Kubernetes de Rafay à son infrastructure GPU pour automatiser le provisioning et la gestion de clusters IA à grande échelle.
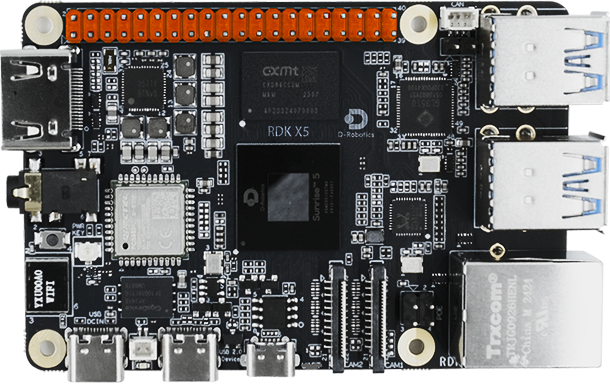
D-Robotics équipe des robots TCL, Vbot et xLean avec sa pile Sunrise/RDK à l’IFA.
Sa pile de développement couvre 5 à 560 TOPS, des kits RDK aux systèmes et logiciels ; plus de 100 000 développeurs l’utilisent selon l’entreprise.
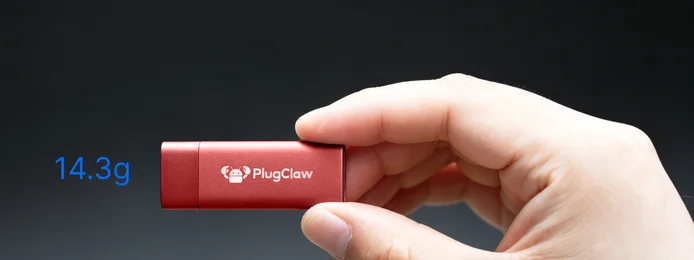
PlugClaw commence ses livraisons avec OpenClaw isolé sur une clé USB-C.
Le mini-ordinateur exécute l’agent, ses apps et ses identifiants hors de l’hôte, et ouvre une inférence confidentielle gratuite dans un TEE cloud.
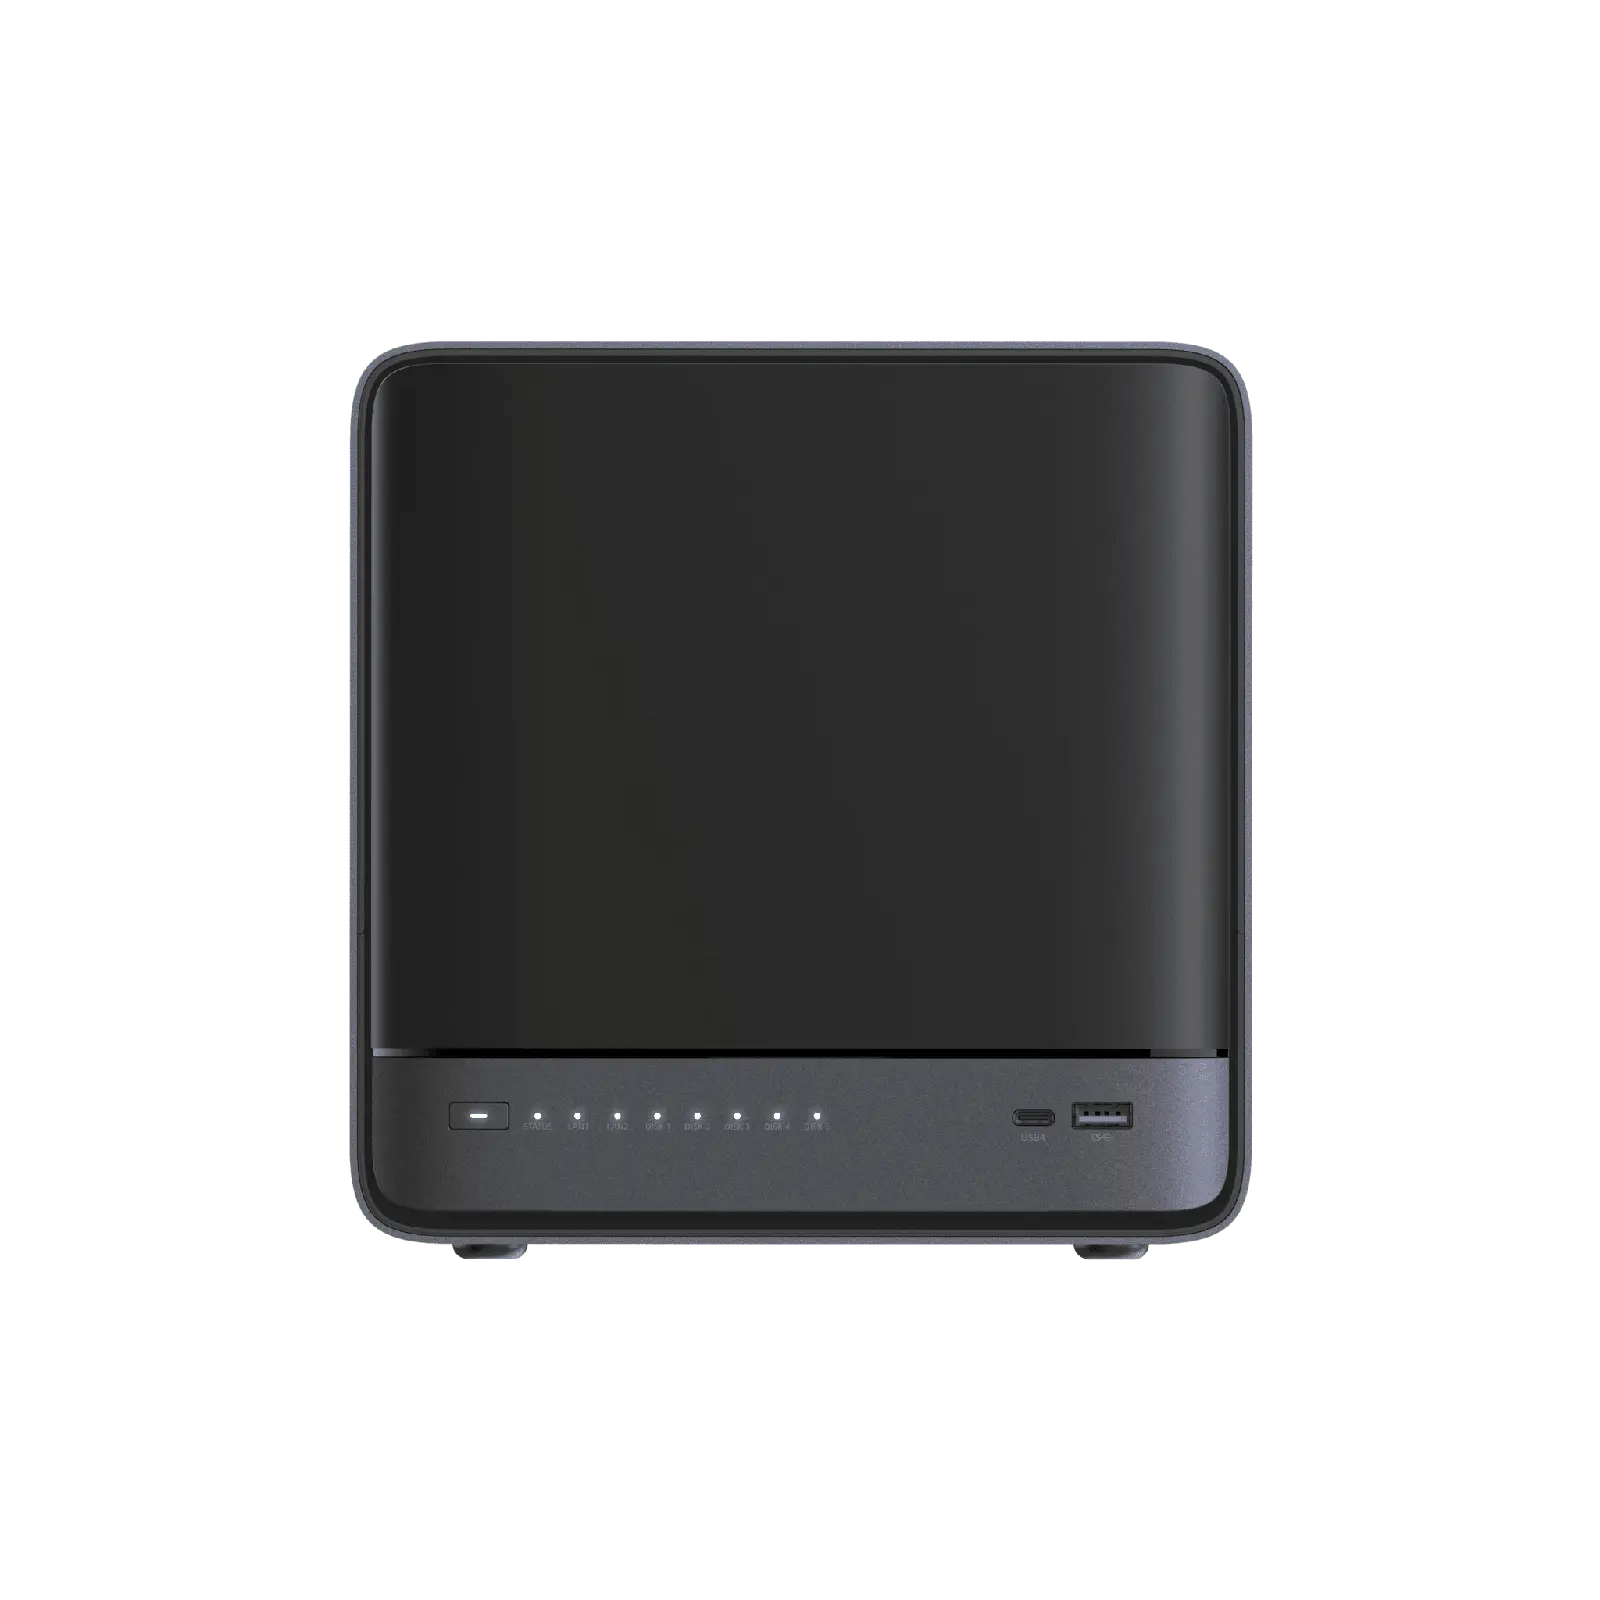
MINISFORUM lance le N5 MAX-P495 pour héberger des agents IA en local.
Le duo N5 MAX-P495 et MS-S1 MAX-P495 annonce jusqu’à 131 TOPS et 192 Go de mémoire ; modèles, embeddings, bases RAG et agents persistants peuvent rester sur site.

Perplexity pousse l’inférence locale vers des runtimes spécialisés. Son moteur Lily, écrit en Rust et Metal pour Qwen3.6-35B-A3B sur Apple Silicon, expose une API compatible OpenAI et annonce 1,23× plus de débit en prefill et 1,35× en decode que MLX-LM sur son test M5 Max.
NVIDIA traite désormais le goulot d’étranglement suivant : plusieurs agents qui sollicitent le même GPU. PAIR répartit les requêtes indépendantes entre PC du réseau local via Ollama ou LM Studio, sans modifier l’agent harness. Dans sa démonstration à cinq subagents, trois machines réduisent le temps de 18 minutes à 8 min 48.
Le matériel suit cette évolution. ASUS présente des PC ProArt RTX Spark pensés pour les personal agents, avec jusqu’à 128 Go de mémoire unifiée et des modèles de 120 milliards de paramètres en local. Pour les développeurs, la pile devient complète : matériel dédié, runtime optimisé et routage local avant le recours au cloud.
chrome-tab-group-cleaner documente son installation comme skill Claude Code.
Le dépôt s’installe dans ~/.claude/skills, sauvegarde le LevelDB avant suppression et propose dry-run et restauration pour nettoyer en masse les groupes Chrome.