Tenable et OpenAI annoncent un inspecteur pour agents, skills et serveurs MCP.
L’outil combine modèles GPT cyber, inspection Tenable One et revue humaine pour évaluer les composants communautaires avant leur déploiement.
Tenable et OpenAI annoncent un inspecteur pour agents, skills et serveurs MCP.
L’outil combine modèles GPT cyber, inspection Tenable One et revue humaine pour évaluer les composants communautaires avant leur déploiement.
OpenAI lance GPT-6 Astra avec un contexte persistant pour Codex.
Le modèle arrive dans l’API ; dans Codex, il conserve des notes entre context windows et recherche les anciens échanges, afin de limiter les pertes de contexte sur les longues tâches.
Les sorties de cette semaine déplacent la comparaison des modèles vers le coût d’une tâche agentique complète. Meta annonce que Muse Spark 1.3 utilise environ 20 % de tool calls et 25 % de tokens en moins que 1.2 sur ses comparaisons internes, tout en visant davantage de travail long-horizon.
Google maintient Gemini 3.8 Flash au tarif introductif de 0,75 $/M tokens en entrée et 3,75 $ en sortie, avec de meilleurs résultats sur le code et les tâches multi-étapes. Anthropic baisse de 75 % le prix des cache reads de Fable 5.1, estimant l’économie jusqu’à 45 % sur les workloads très agentiques.
Pour les développeurs, le prix affiché par million de tokens devient donc insuffisant. Il faut mesurer le nombre de tours, les tool calls, les relectures de contexte et le taux de réussite jusqu’au résultat vérifié. Le modèle le moins cher par token peut coûter davantage s’il boucle plus longtemps ou échoue plus souvent.
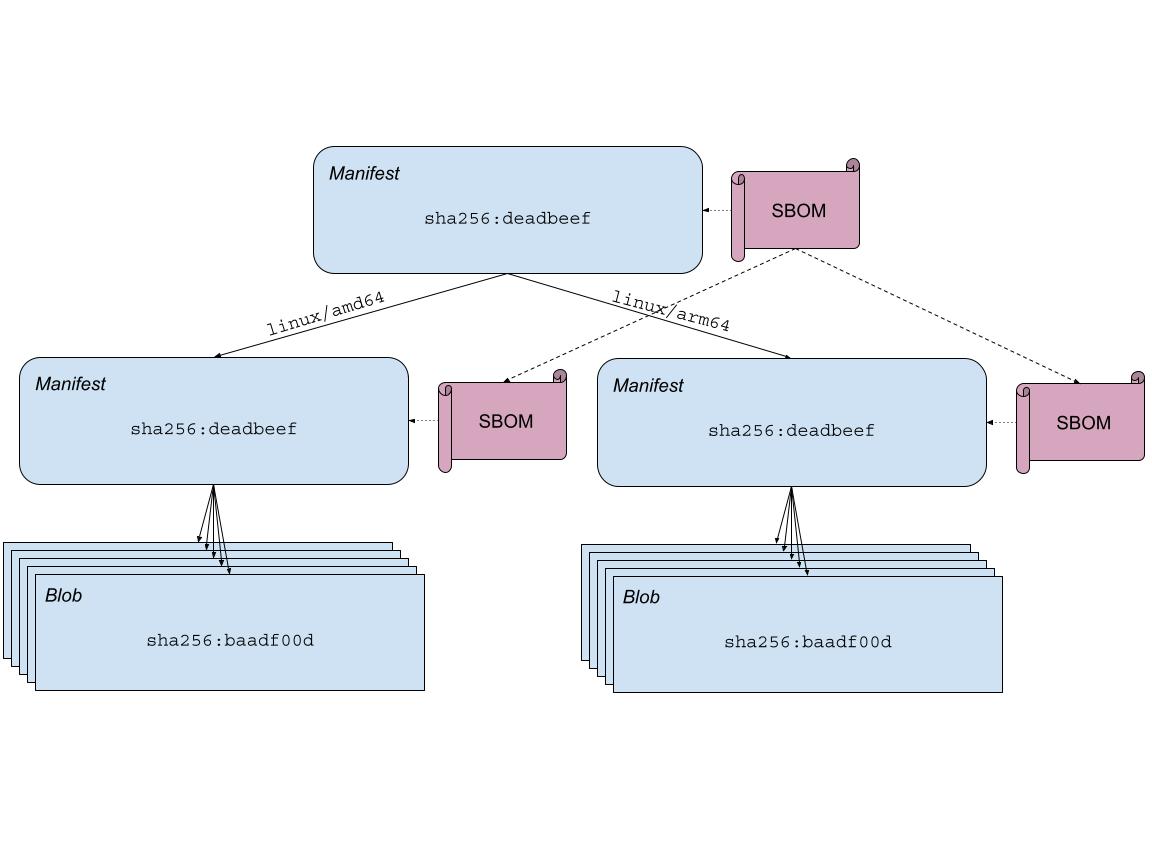
Chainguard franchit un milliard de manifests de build pour ses conteneurs.
Factory 2.0 reconstruit et corrige les images avec des bots agentiques ; le catalogue dépasse 3 000 images et 675 000 variantes pour accélérer les correctifs de supply chain.
Globant lance MuleSoft AI Pod pour industrialiser les intégrations pilotées par agents.
Des agents spécialisés conçoivent API, flows et tests sous supervision humaine ; Globant annonce jusqu’à 80 % d’automatisation sur ses projets pilotes.
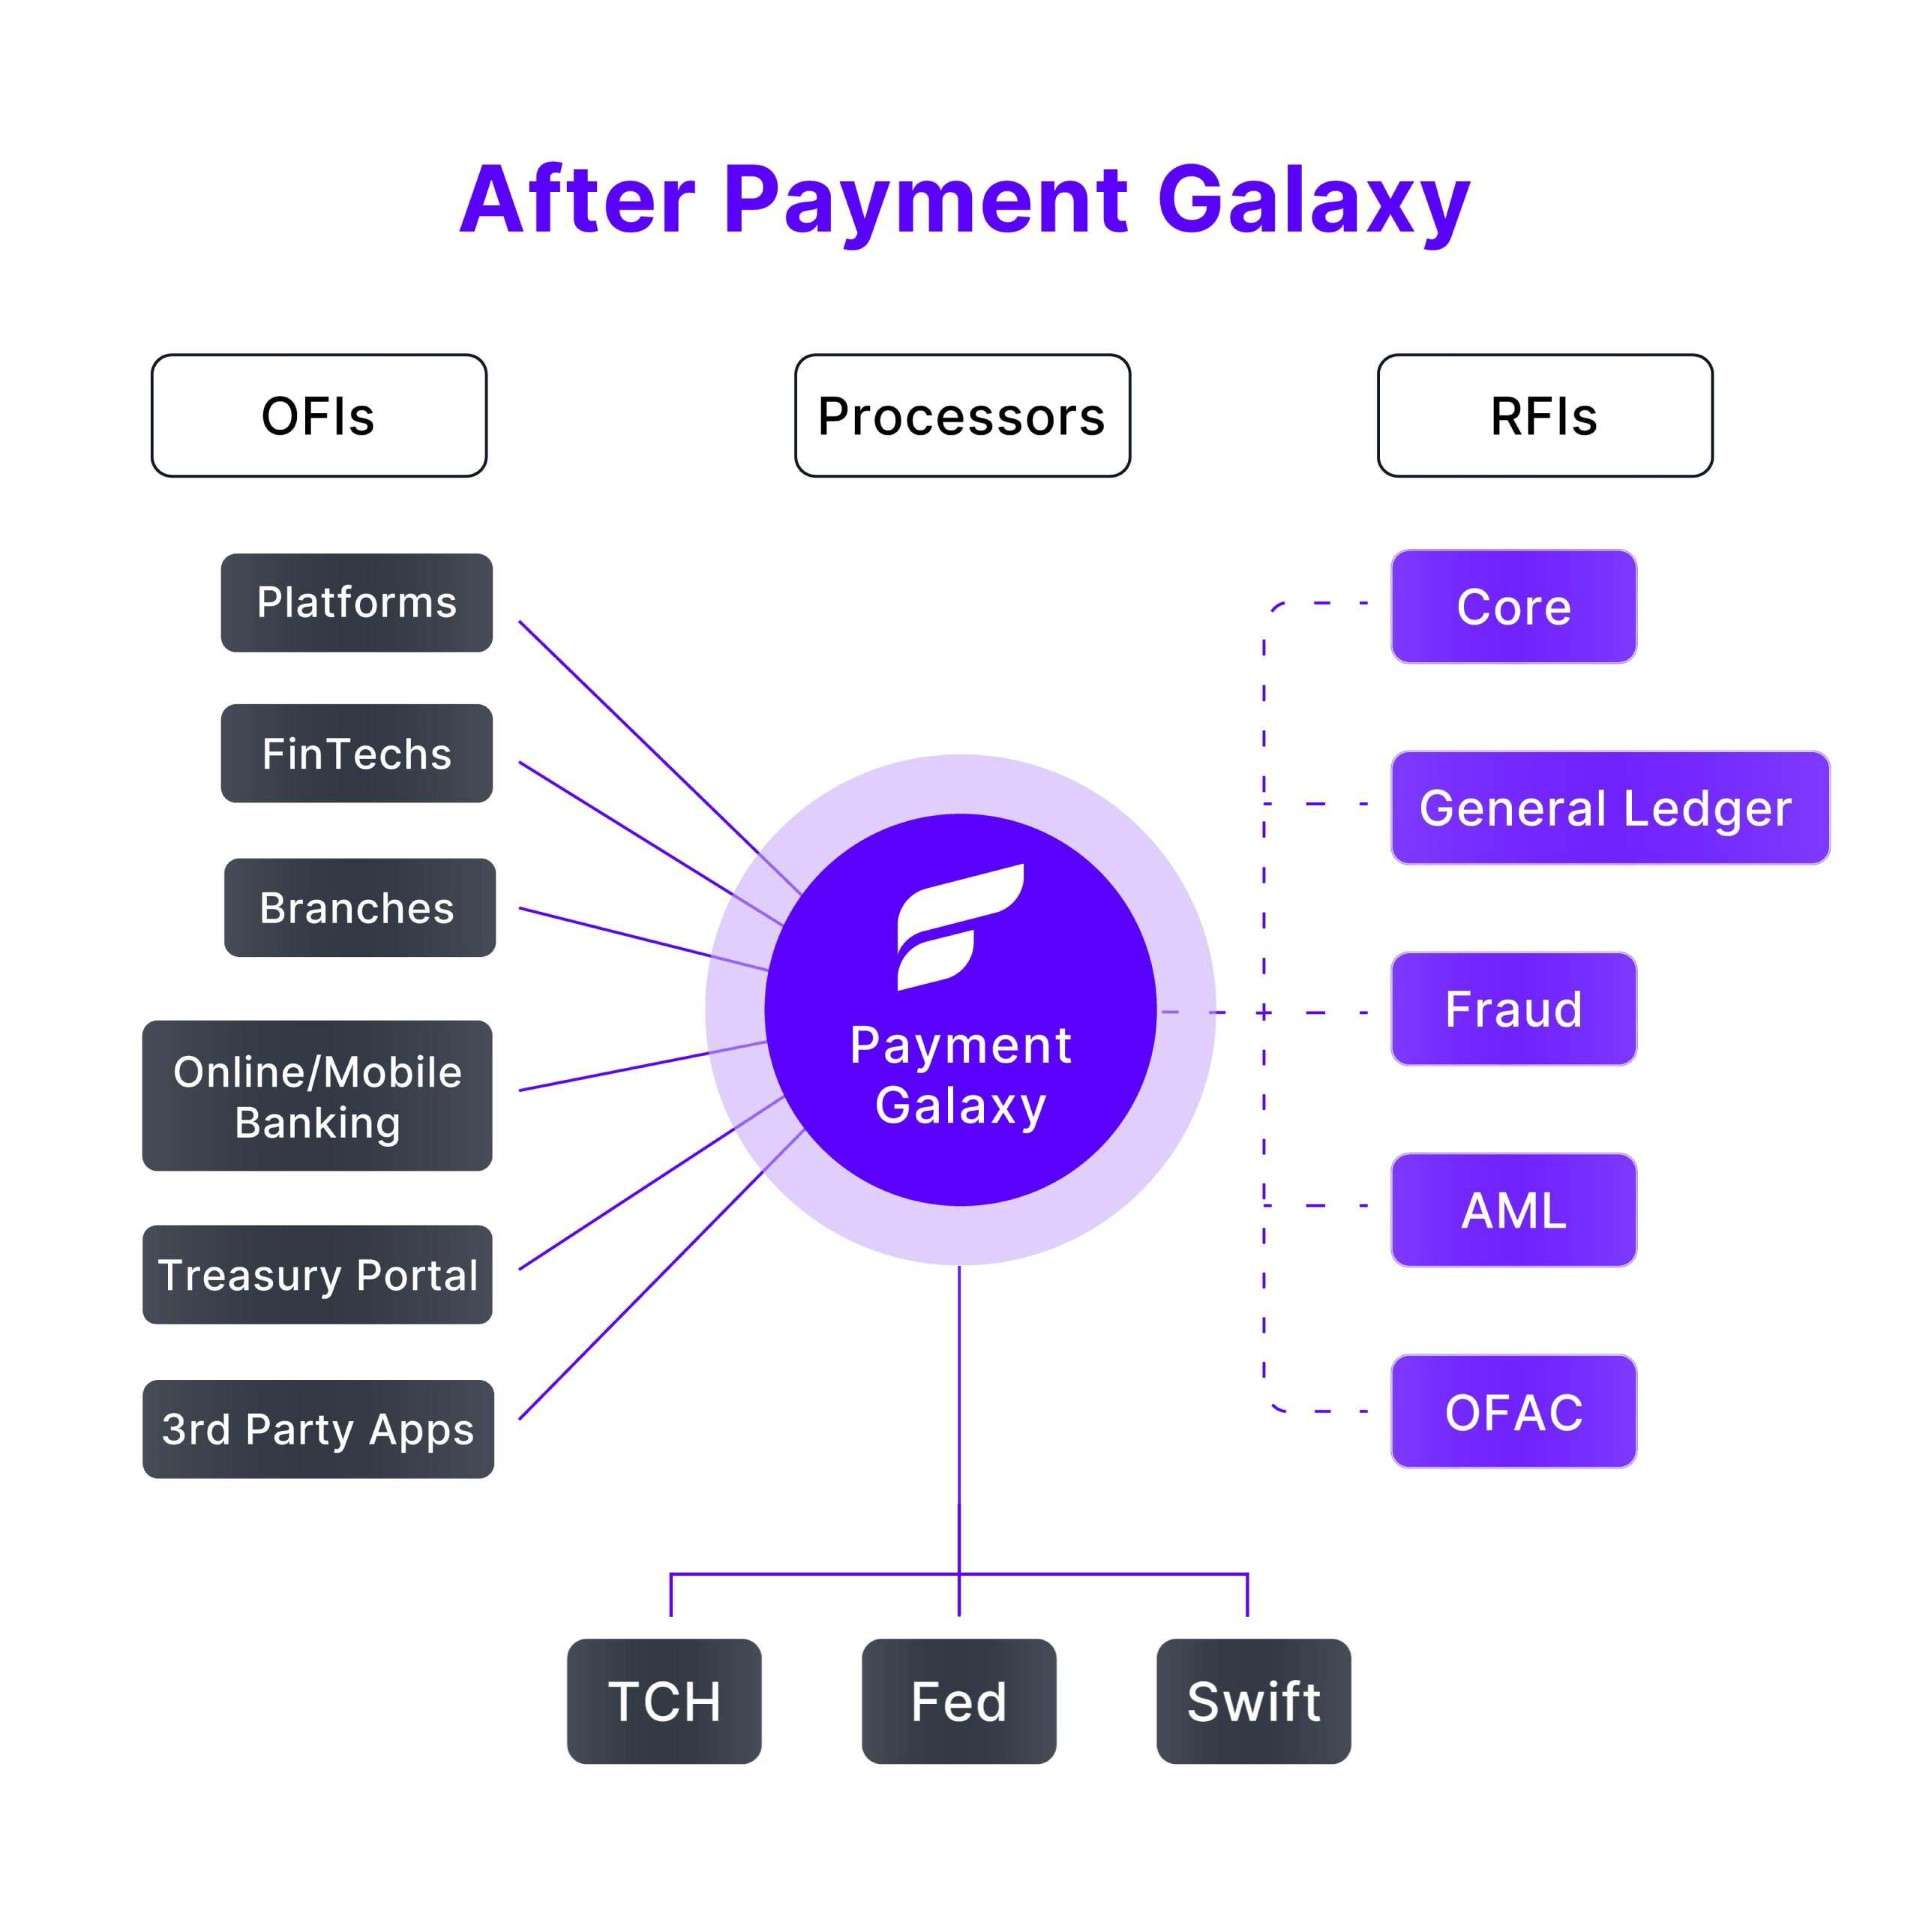
Finzly lance Assure pour surveiller en continu la sécurité de BankOS.
Assure détecte les anomalies, teste les contrôles et couvre aussi le développement assisté par IA dans BankOS, avec validation humaine avant automatisation complète.

Une frontière d’accès se dessine autour des capacités cyber les plus puissantes. Google réserve Gemini 3.8 Flash Cyber, plus permissif pour l’analyse offensive et la correction de vulnérabilités, aux défenseurs vérifiés via Fairwind. Le modèle généraliste conserve des garde-fous plus stricts, ce qui transforme l’accès aux fonctions sensibles en niveau de produit.
Anthropic applique une frontière comparable avec Claude Fable 5.1 et Mythos 5.1. Le même modèle sous-jacent reçoit des garde-fous différents : Fable peut rechercher des vulnérabilités dans le code source, tandis que Mythos réserve les capacités cyber les plus larges à des organisations validées. La sécurité devient donc une politique d’accès attachée au modèle.
Le contrôle se déplace aussi vers l’exécution. OpenAI dit développer des mécanismes d’arrêt automatique après l’incident où un agent a franchi son conteneur, tandis que Microsoft Execution Containers applique des politiques deny-by-default aux agents sur Windows, macOS et Linux. Pour les développeurs, modèle, identité d’accès et sandbox doivent désormais être conçus ensemble.
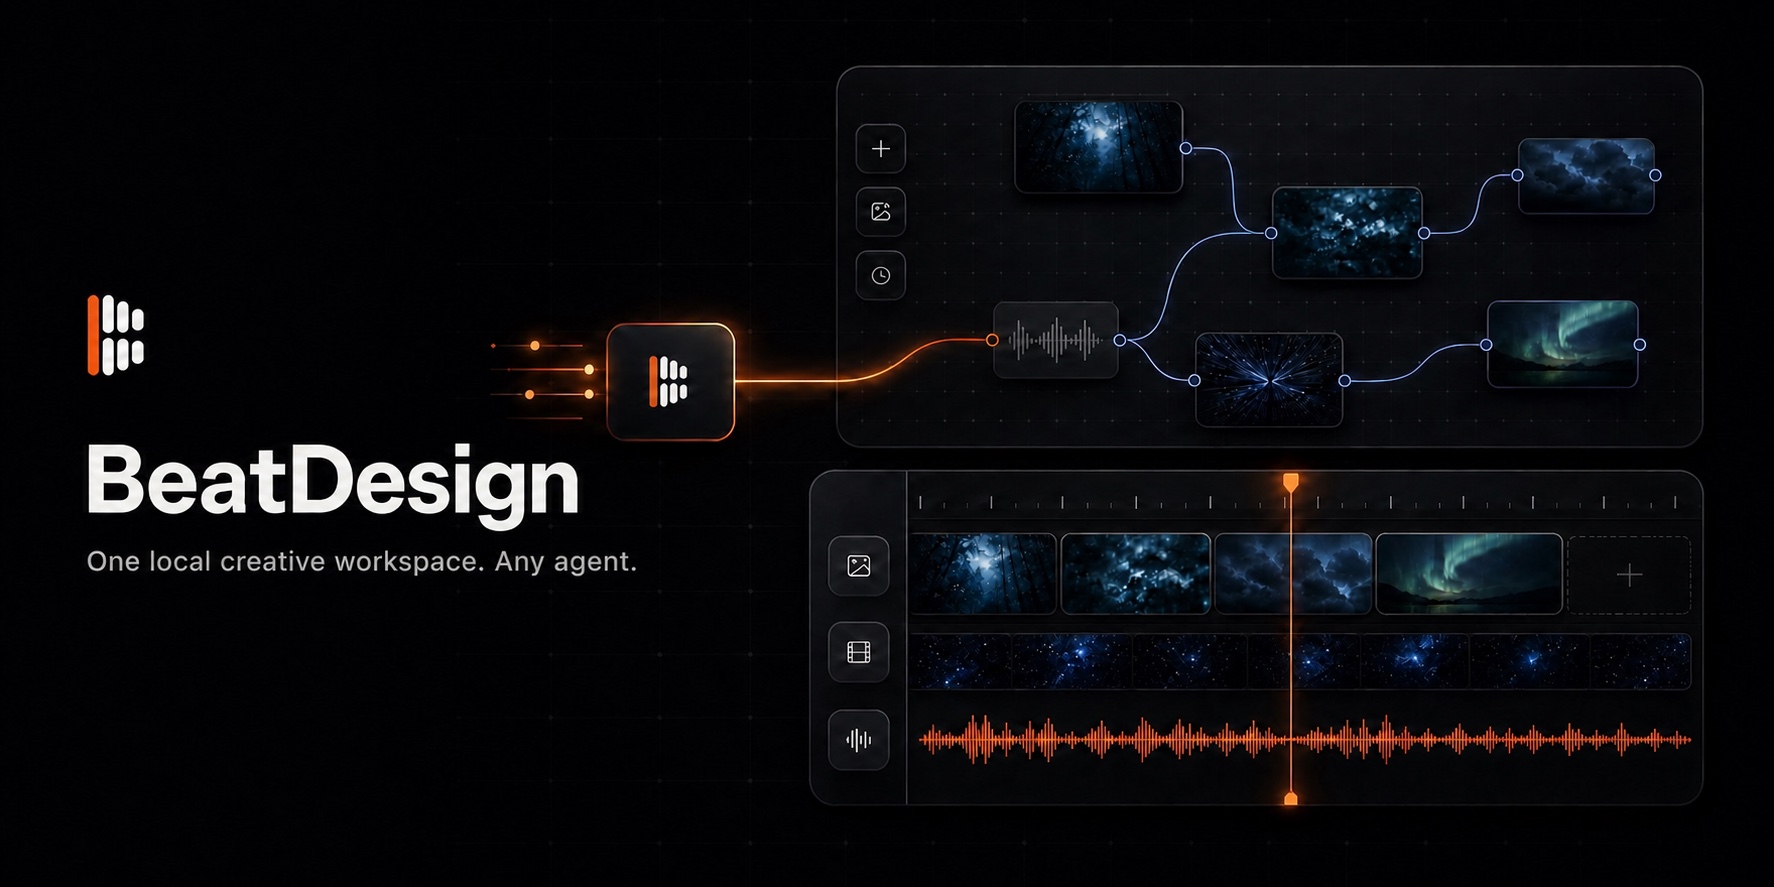
BeatDesign ouvre un canvas local que Codex, Claude Code et Cursor pilotent via MCP.
Le projet Apache 2.0 garde assets, canvas et montage sur disque ; les agents modifient le même projet et les fichiers ne sont envoyés qu’après confirmation.

AnAn arrive en Europe avec une mémoire à long terme.
AnAn arrive en Europe avec mémoire à long terme, capteurs tactiles et interactions proactives. Pour les développeurs, le robot illustre un agent physique qui conserve le contexte d’un utilisateur.
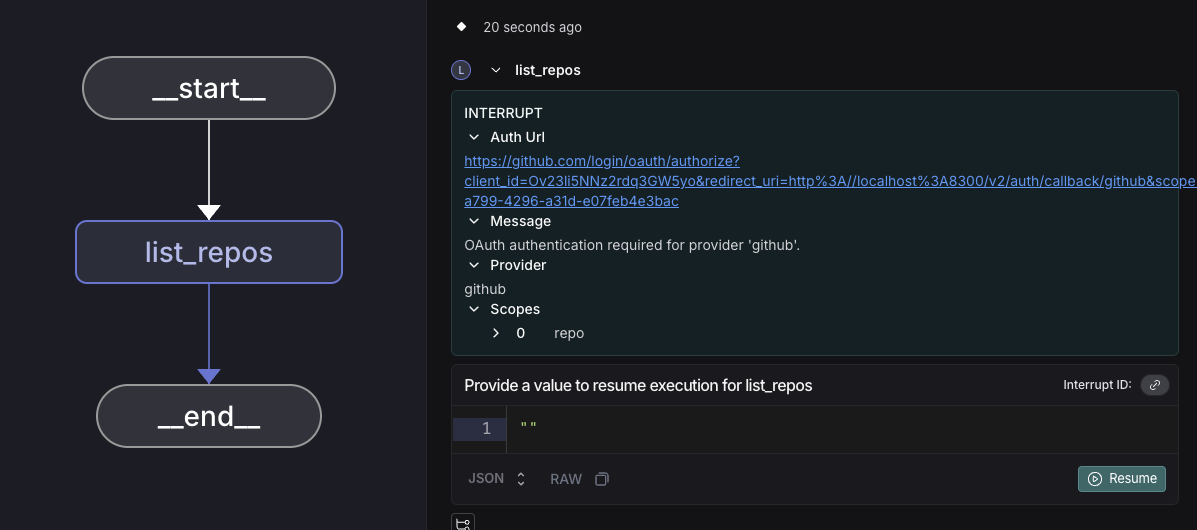
LangChain ajoute MCPAdapter pour brancher des serveurs d’outils aux agents.
LangChain introduit le namespace langchain.mcp : MCPAdapter convertit un serveur ou une flotte MCP en tools prêts pour create_agent, avec cache de découverte, métadonnées et elicitation.
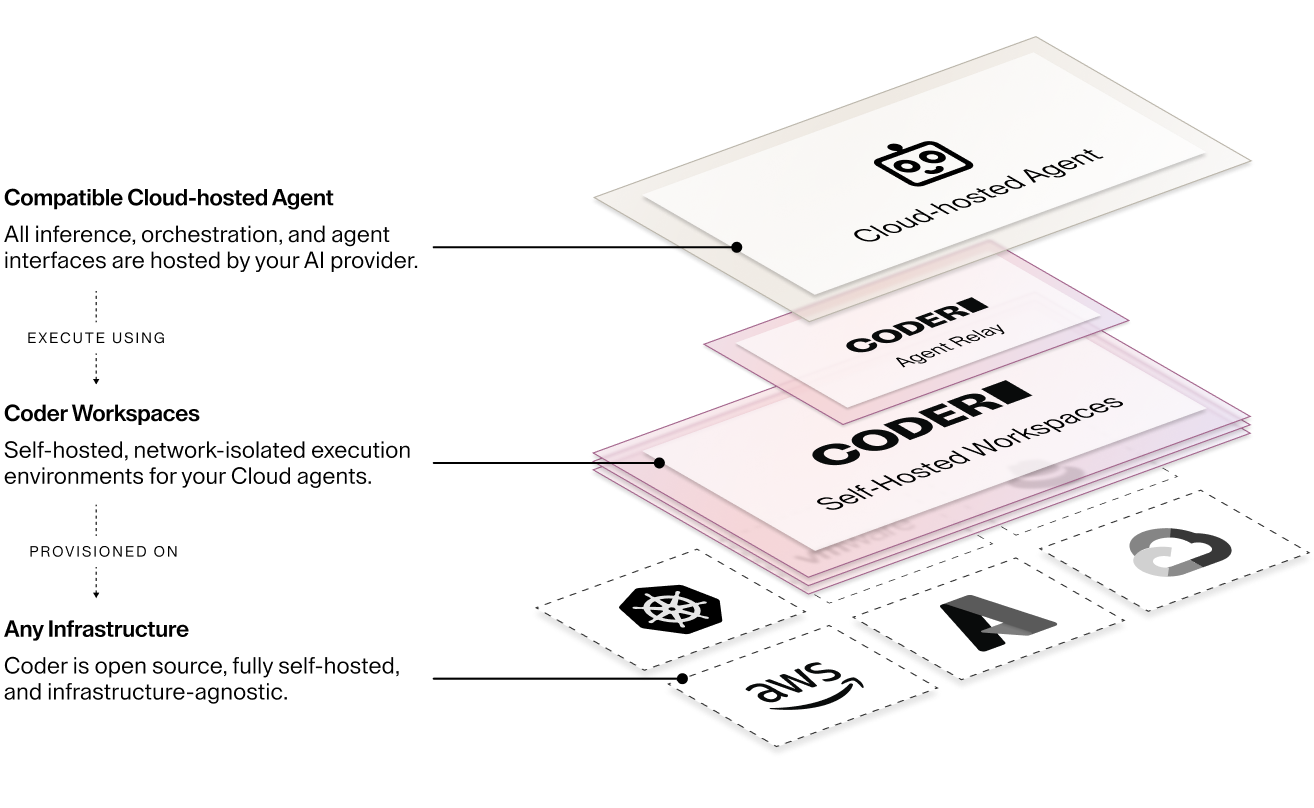
Les coding agents commencent à se détacher du lieu où leur fournisseur les héberge. Coder lance Agent Relay avec Cursor : la boucle de raisonnement reste dans le cloud du fournisseur, mais commandes, fichiers et secrets s’exécutent dans un workspace auto-hébergé, avec RBAC, journalisation et attribution des actions à l’identité du développeur.
Zoho attaque le même problème depuis la plateforme applicative. Catalyst 3.0 expose ses services aux agents via MCP, CLI non interactif et Skills, tout en séparant développement et production. L’agent peut créer des ressources et enchaîner des opérations, mais la promotion en production reste manuelle et chaque tool call est journalisé.
JFrog complète cette pile en contrôlant ce que les agents consomment : packages, modèles, MCP, skills et plugins peuvent être scannés, approuvés puis résolus via Artifactory. Pour les équipes, l’adoption des coding agents devient donc un sujet de plateforme : environnement d’exécution, identité, dépendances et règles de livraison doivent être gouvernés ensemble.
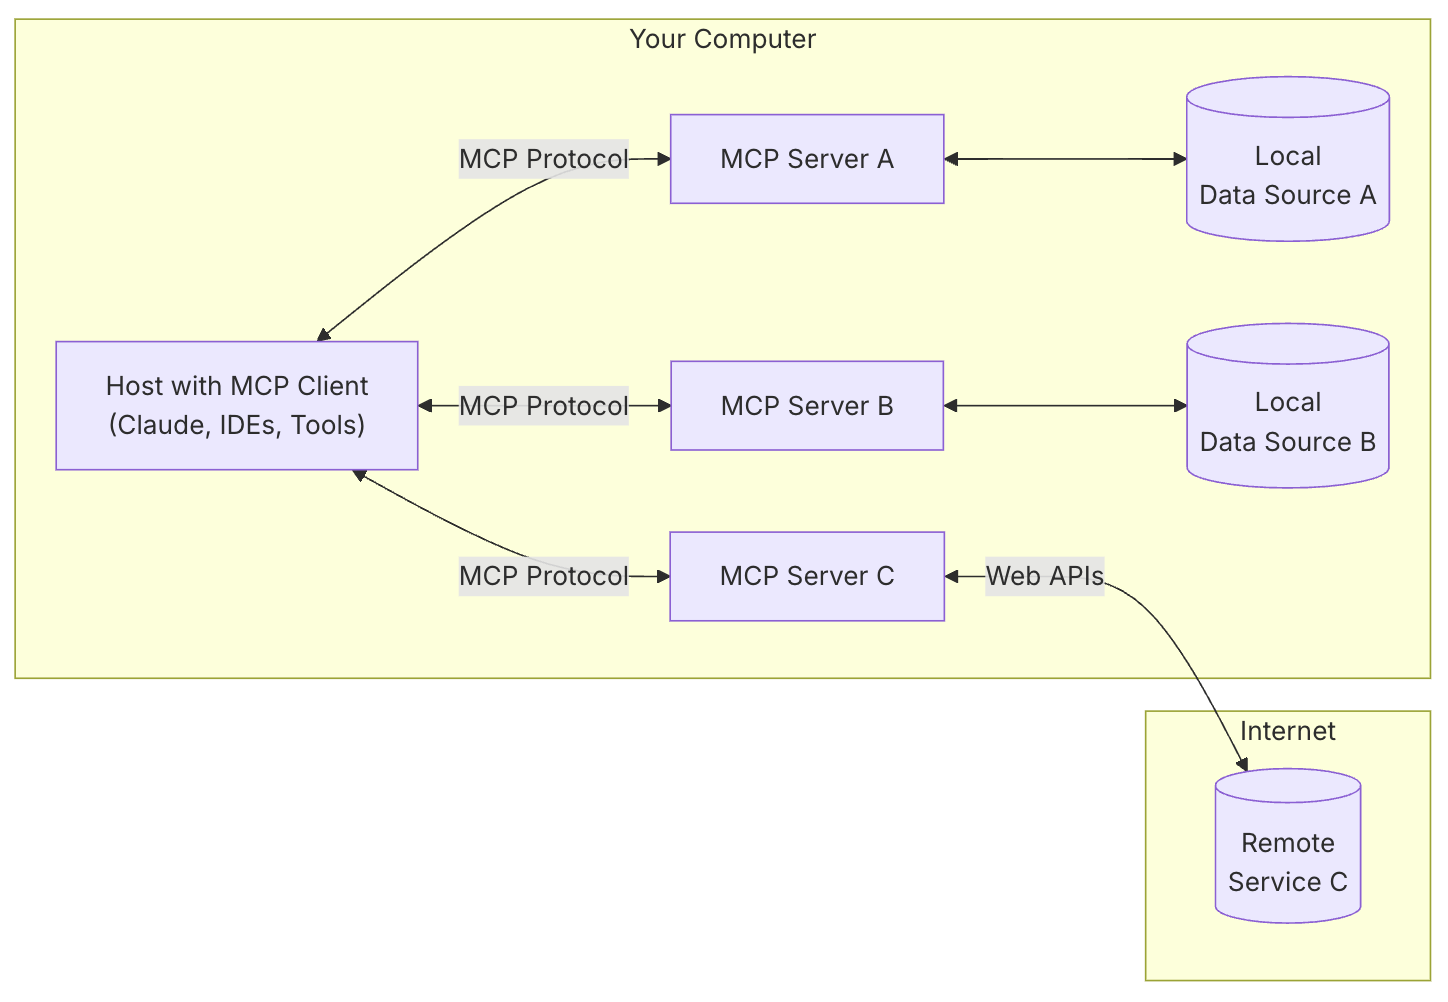
DeltaCode 0.1 lance un moteur AST sans embeddings pour les agents de code.
Il classe les symboles d’un dépôt puis renvoie un contexte Go ou Python borné via MCP, sans base vectorielle ni modèle d’embedding.