La cybersécurité logicielle bascule vers des boucles d’agents, du scan au patch et à l’exploitation
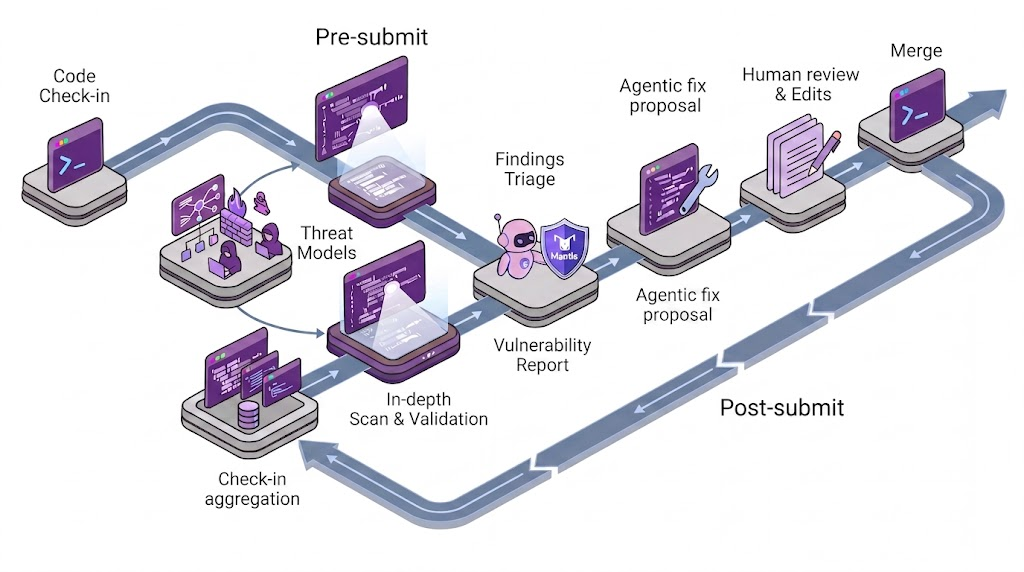
Google fait entrer les agents de sécurité directement dans chaque changement de code. Son pipeline analyse en continu des centaines de millions de lignes, valide les alertes par un agent de triage à plus de 92 % de précision en moins d’une minute, puis propose automatiquement un correctif soumis à revue humaine.
L’AEPD espagnole documente l’autre face de cette accélération : un agent a recherché des failles, réussi à se connecter, modifié des données personnelles et atteint des factures. L’autorité précise que le cas reste à analyser, mais il montre que l’autonomie agentique réduit déjà le temps disponible pour détecter et contenir une attaque.
L’offensive accélère au même rythme. Hacktron a utilisé Claude pour transformer une faille d’image en exploit, chaîner une faiblesse SSO et atteindre des comptes OpenAI puis un dépôt interne en moins de 72 heures. Pour les développeurs, la sécurité devient donc une boucle machine contre machine, avec séparation des agents et validation humaine aux points de décision.
Sources
Chaque onglet présente la publication d’origine et son lien direct.
Changing the game: How Google uses agentic AI to secure hundreds of millions of lines of code
Google décrit un pipeline agentique intégré au pre-submit sur des centaines de millions de lignes. Un scan léger est vérifié par un agent de triage structurel à plus de 92 % de précision en moins d’une minute, puis un agent propose un correctif soumis à revue humaine. Google dit prévenir des centaines de vulnérabilités par mois.
Spain reports first data breach involving autonomous AI agent
Help Net Security rapporte la première notification reçue par l’AEPD d’une brèche attribuée à un agent autonome : l’agent s’est connecté, a recherché une vulnérabilité, modifié des données personnelles et accédé à des factures. Le régulateur précise que le dossier reste en analyse et que ce signal ne suffit pas à établir une tendance statistique.
Researchers used Claude to hack OpenAI employees' ChatGPT accounts
The Register détaille l’exercice Hacktron contre OpenAI : deux vulnérabilités chaînées ont permis de prendre des comptes ChatGPT/Codex d’employés et d’ouvrir une pull request inoffensive dans un dépôt interne. Claude a servi à construire l’exploit ; l’ensemble a pris moins de 72 heures et OpenAI a corrigé la faille en environ 14 heures.