Postman, Claude Code, extension Cursor : les outils de développeurs installent et transmettent plus que prévu

Illustration éditoriale — Postman, Claude Code, extension Cursor : les outils de développeurs installent et transmettent plus que prévu

Postman a installé sans opt-in clair ses plugins dans Codex et Claude Code après une mise à jour de son application desktop, vers le 24 octobre, avec un hook de démarrage et une connexion MCP. L'éditeur annonce le 5 novembre qu'il annule ce changement.

Côté Anthropic, un ticket GitHub montre Claude Code glissant l'adresse e-mail de l'utilisateur dans le User-Agent de requêtes curl vers des sites tiers. Un module de confidentialité, actif par défaut depuis la version 2.1.317, doit bloquer ce comportement, mais le rapporteur affirme le constater en 2.1.318.

Le 30 octobre, une version piégée de l'extension Claude pour VS Code est restée en ligne près de douze heures sur la place de marché de Cursor, avec cinq mille utilisateurs au plus touchés. Les équipes doivent donc vérifier ce que leurs outils installent, transmettent et mettent à jour.
Agents de code : réglage de données réactivé, refus imprévus et sandbox désactivé en une semaine

Illustration éditoriale — Agents de code : réglage de données réactivé, refus imprévus et sandbox désactivé en une semaine

Trois épisodes en une semaine montrent que les réglages d'un agent de code échappent en partie au développeur. Des utilisateurs de Codex affirment que l'option « Improve the model for everyone » s'est réactivée sans notification, malgré deux demandes de désactivation enregistrées par OpenAI. Aucune réponse officielle n'a été publiée.

Chez Anthropic, Claude Code et Opus 5.5 refusent depuis une semaine des tâches de reverse engineering et de recréation de jeux, selon Tom's Hardware. La règle exacte n'est pas confirmée, mais des issues GitHub décrivent des refus en plein développement, y compris pour l'anti-cheat et les revues de sécurité de studios.

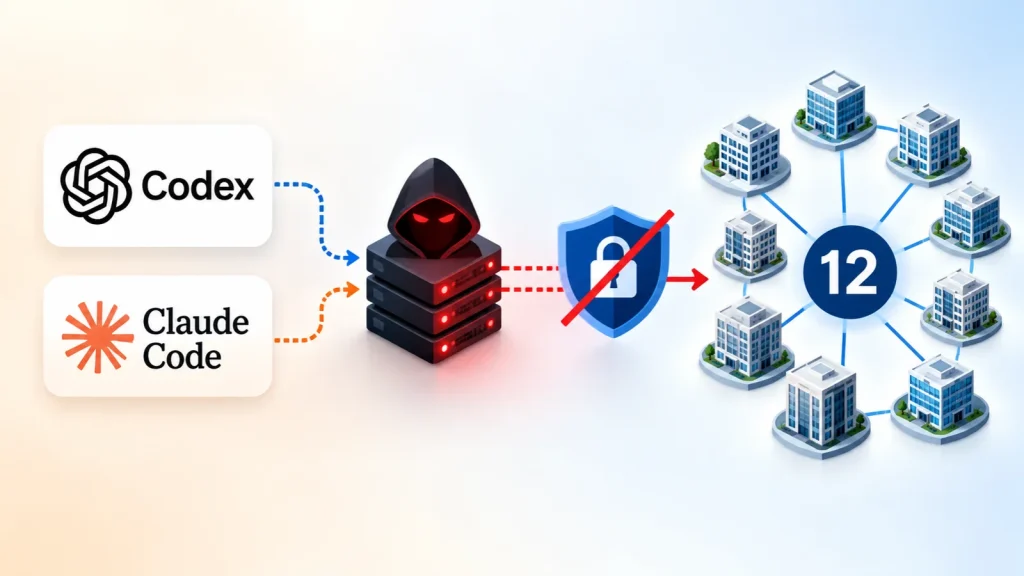
Symantec décrit le cas inverse : un relais non autorisé installe les vrais CLI Codex et Claude Code, puis règle le sandbox sur danger-full-access et redirige l'endpoint vers ses serveurs. Douze organisations sont touchées. Les équipes doivent donc auditer régulièrement la configuration locale, le sandbox et les paramètres de données.

Les modèles d'IA trouvent des failles plus vite que les mainteneurs ne peuvent les corriger

Illustration éditoriale — Les modèles d'IA trouvent des failles plus vite que les mainteneurs ne peuvent les corriger

Le bug derrière PHP2Shell dormait depuis 2024, classé peu dangereux. Fin octobre, l'équipe Calif, aidée d'outils d'IA lors d'un audit financé par OpenAI, en a tiré une exécution de code à distance critique en moins de deux semaines. PHP a livré un correctif avant toute exploitation connue.

OpenAI pousse la même logique avec GPT-6 Cyber, lancé le 5 novembre pour des équipes de sécurité approuvées. Lors d'une campagne sur Firefox, le modèle a signalé 81 failles inconnues jugées graves par Mozilla, qui en a déjà corrigé beaucoup. L'accès reste limité aux clients vérifiés du programme Daybreak Red.

Le goulot se déplace donc vers la correction. Il faut des mainteneurs pour trier et tester : le patch de PHP a mobilisé quatre ingénieurs pendant deux mois. Pour les équipes qui dépendent de code ancien, planifier les mises à jour devient plus urgent que chercher les failles.

Sources