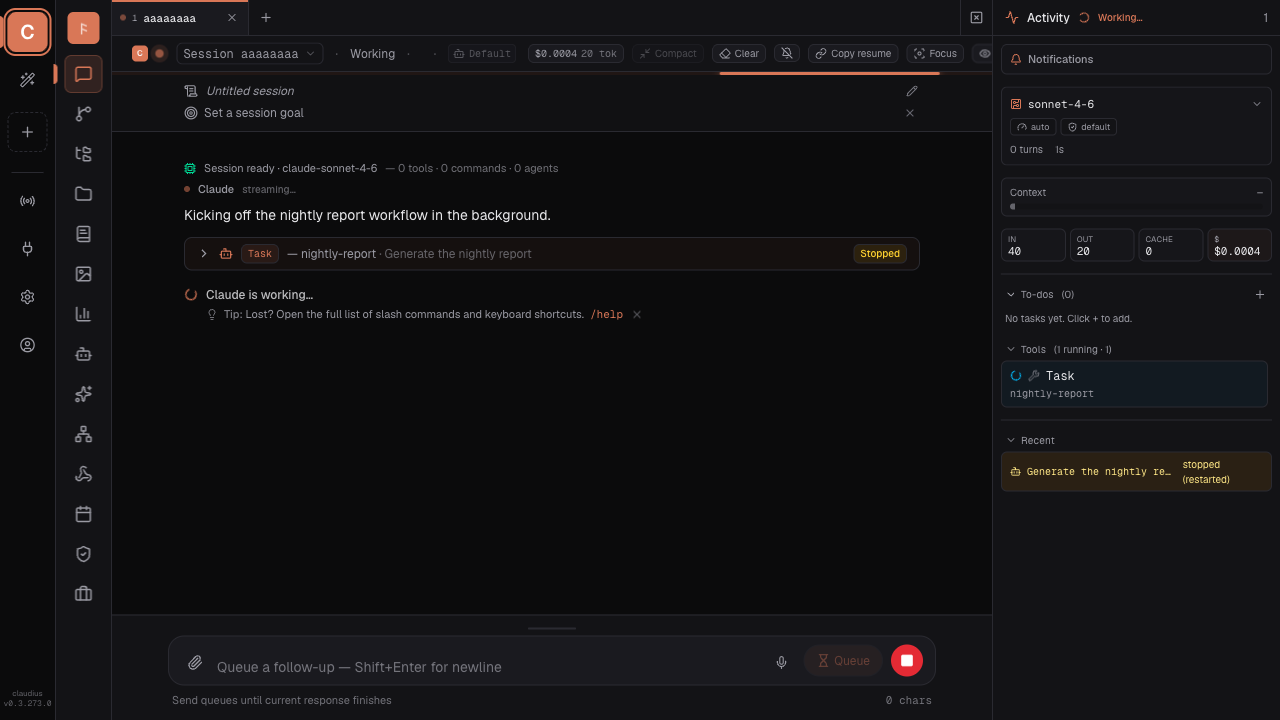
Claudius distingue les tâches arrêtées par un redémarrage de worker.
Le motif `worker_restart` traverse désormais SQLite, SSE et le rechargement de session ; l’interface affiche `stopped (restarted)` au lieu d’un arrêt indifférencié.
Claudius distingue les tâches arrêtées par un redémarrage de worker.
Le motif `worker_restart` traverse désormais SQLite, SSE et le rechargement de session ; l’interface affiche `stopped (restarted)` au lieu d’un arrêt indifférencié.

Google pousse MCP hors du poste de développeur. Home MCP autorise un agent personnel, après OAuth, à lire l’historique d’événements et piloter les appareils compatibles Google Home. La frontière devient concrète : un tool call peut modifier un thermostat ou allumer une lampe, avec permissions, limites et actions interdites côté plateforme.
Meta applique le même modèle à WhatsApp Business. Son serveur MCP crée le compte, ajoute et vérifie un numéro, enregistre l’accès à la Cloud API, construit des templates et teste webhooks et messages. Le développeur décrit l’objectif ; l’agent exécute une procédure jusque-là éclatée entre consoles, documentation et éditeur.
Rubrik l’étend aux opérations critiques : son MCP expose le schéma de Rubrik Security Cloud et permet de transformer des workflows de récupération ou conformité en tools réutilisables, tout en conservant RBAC et garde-fous. Pour les développeurs, MCP devient moins un connecteur de contexte qu’une couche d’action gouvernée sur des systèmes réels.
OpenClaw garde les automatisations Claude sur leur hôte d’exécution capturé.
Les jobs créés via Bash conservent le pin Gateway de leur tool cap ; un run isolé ne bascule plus silencieusement vers le sandbox quand l’hôte est en mode auto.
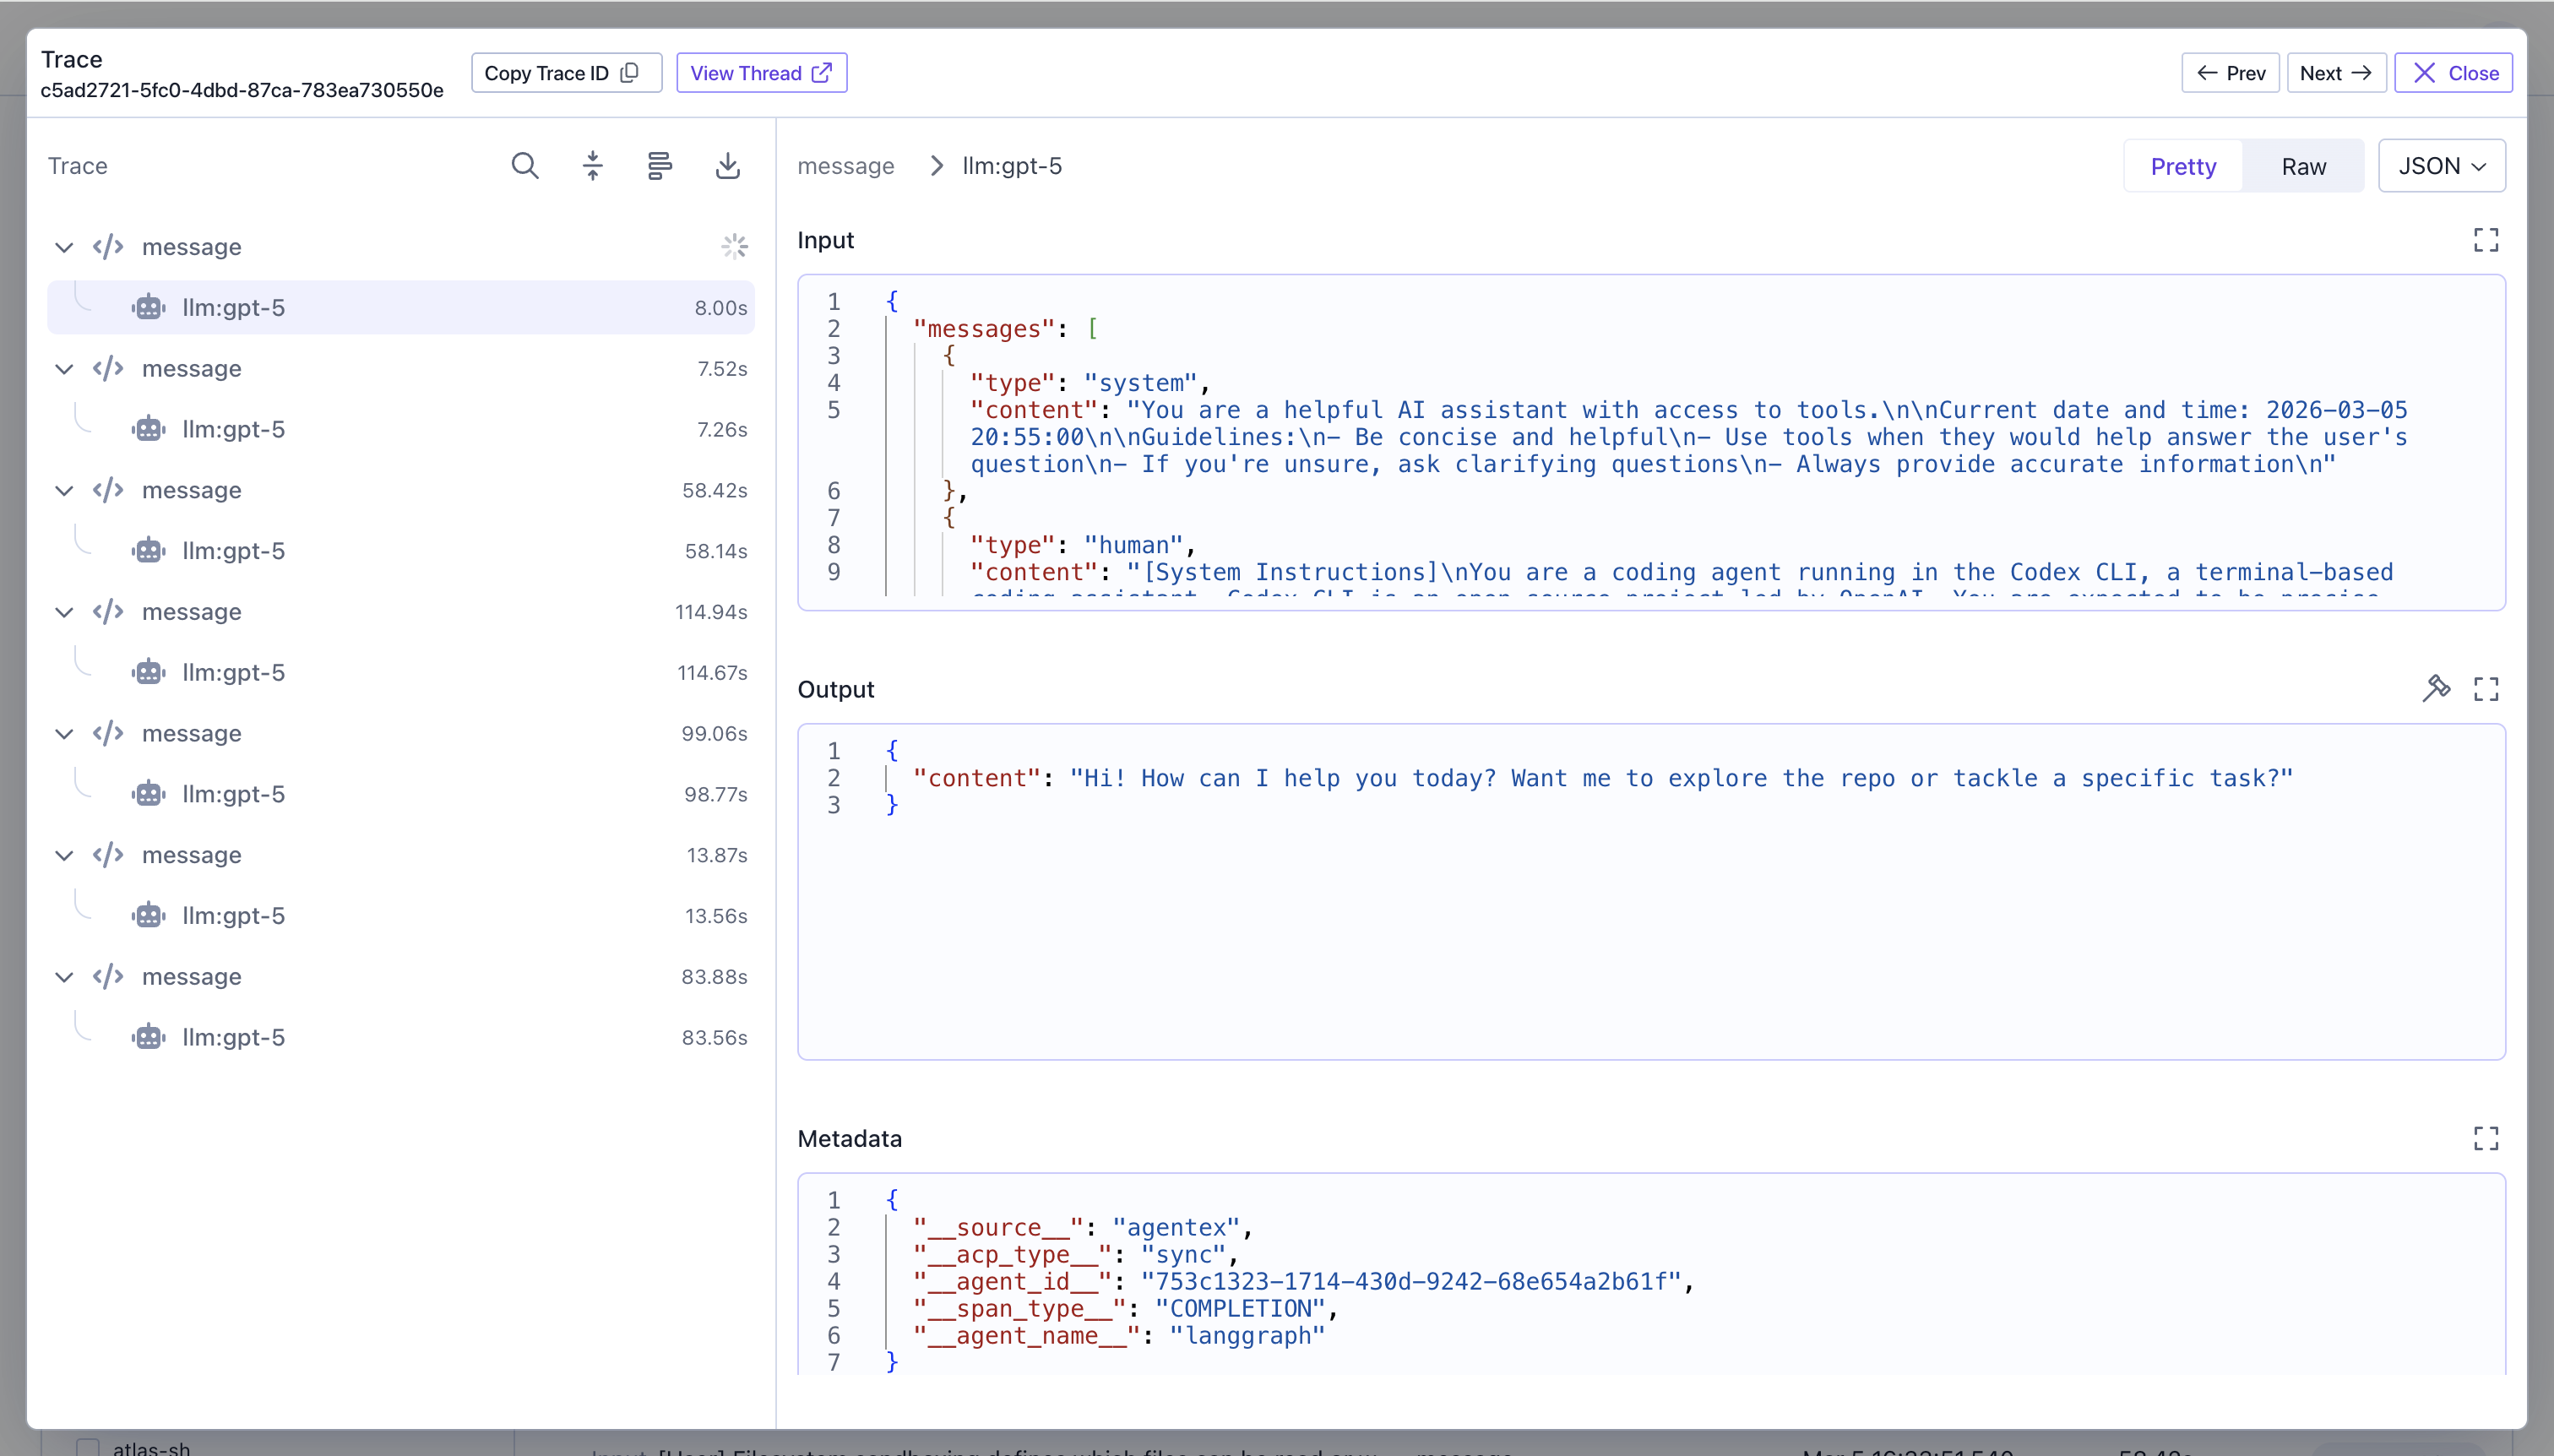
Agentex transmet le tag d’image Helm jusque dans les traces de l’agent.
Le CLI renseigne `global.agent.version` ; les charts compatibles l’exposent en `AGENT_VERSION`, puis le tracing l’inscrit dans chaque span.
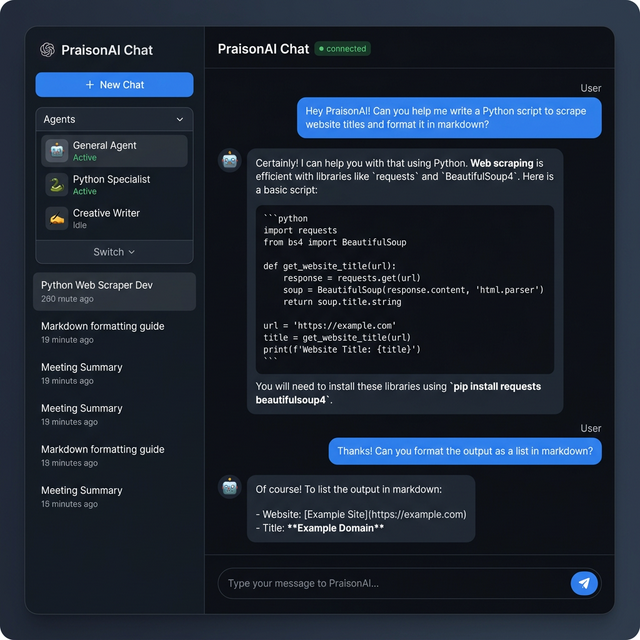
PraisonAIUI rétablit les réponses Telegram, Slack et Discord avec les contextes de session.
PraisonAIUI transmet désormais chat_id, platform et thread_id au runtime, évitant les silences et préservant la mémoire propre à chaque conversation.

Le contrôle des agents se déplace avant l’effet de bord. Netskope Agent Action Control classe chaque tentative — destruction de données, modification de configuration, secrets, exfiltration ou exécution distante — puis applique une règle allow, block ou alert avant que l’appel n’atteigne le système cible. Le contrôle porte donc sur l’action, pas seulement sur le prompt.
Traefik ajoute la preuve au même chemin d’exécution : son Sovereign Trust Plane relie accès délégué, décisions de politique et enregistrements vérifiables de ce que le gateway a autorisé ou refusé. Cisco/Splunk complète cette couche avec des runtime guardrails et une observabilité qui rattache comportement, coût en tokens et actions bloquées à l’agent concerné.
La tendance arrive aussi dans les référentiels publics. La KISA sud-coréenne prépare une mise à jour de son guide de sécurité dédiée aux services agentiques, avec une checklist de risques et des contrôles communs jusqu’au physical AI. Pour les développeurs, le contrat de production devient explicite : autoriser finement, intercepter avant exécution, puis conserver une preuve vérifiable.
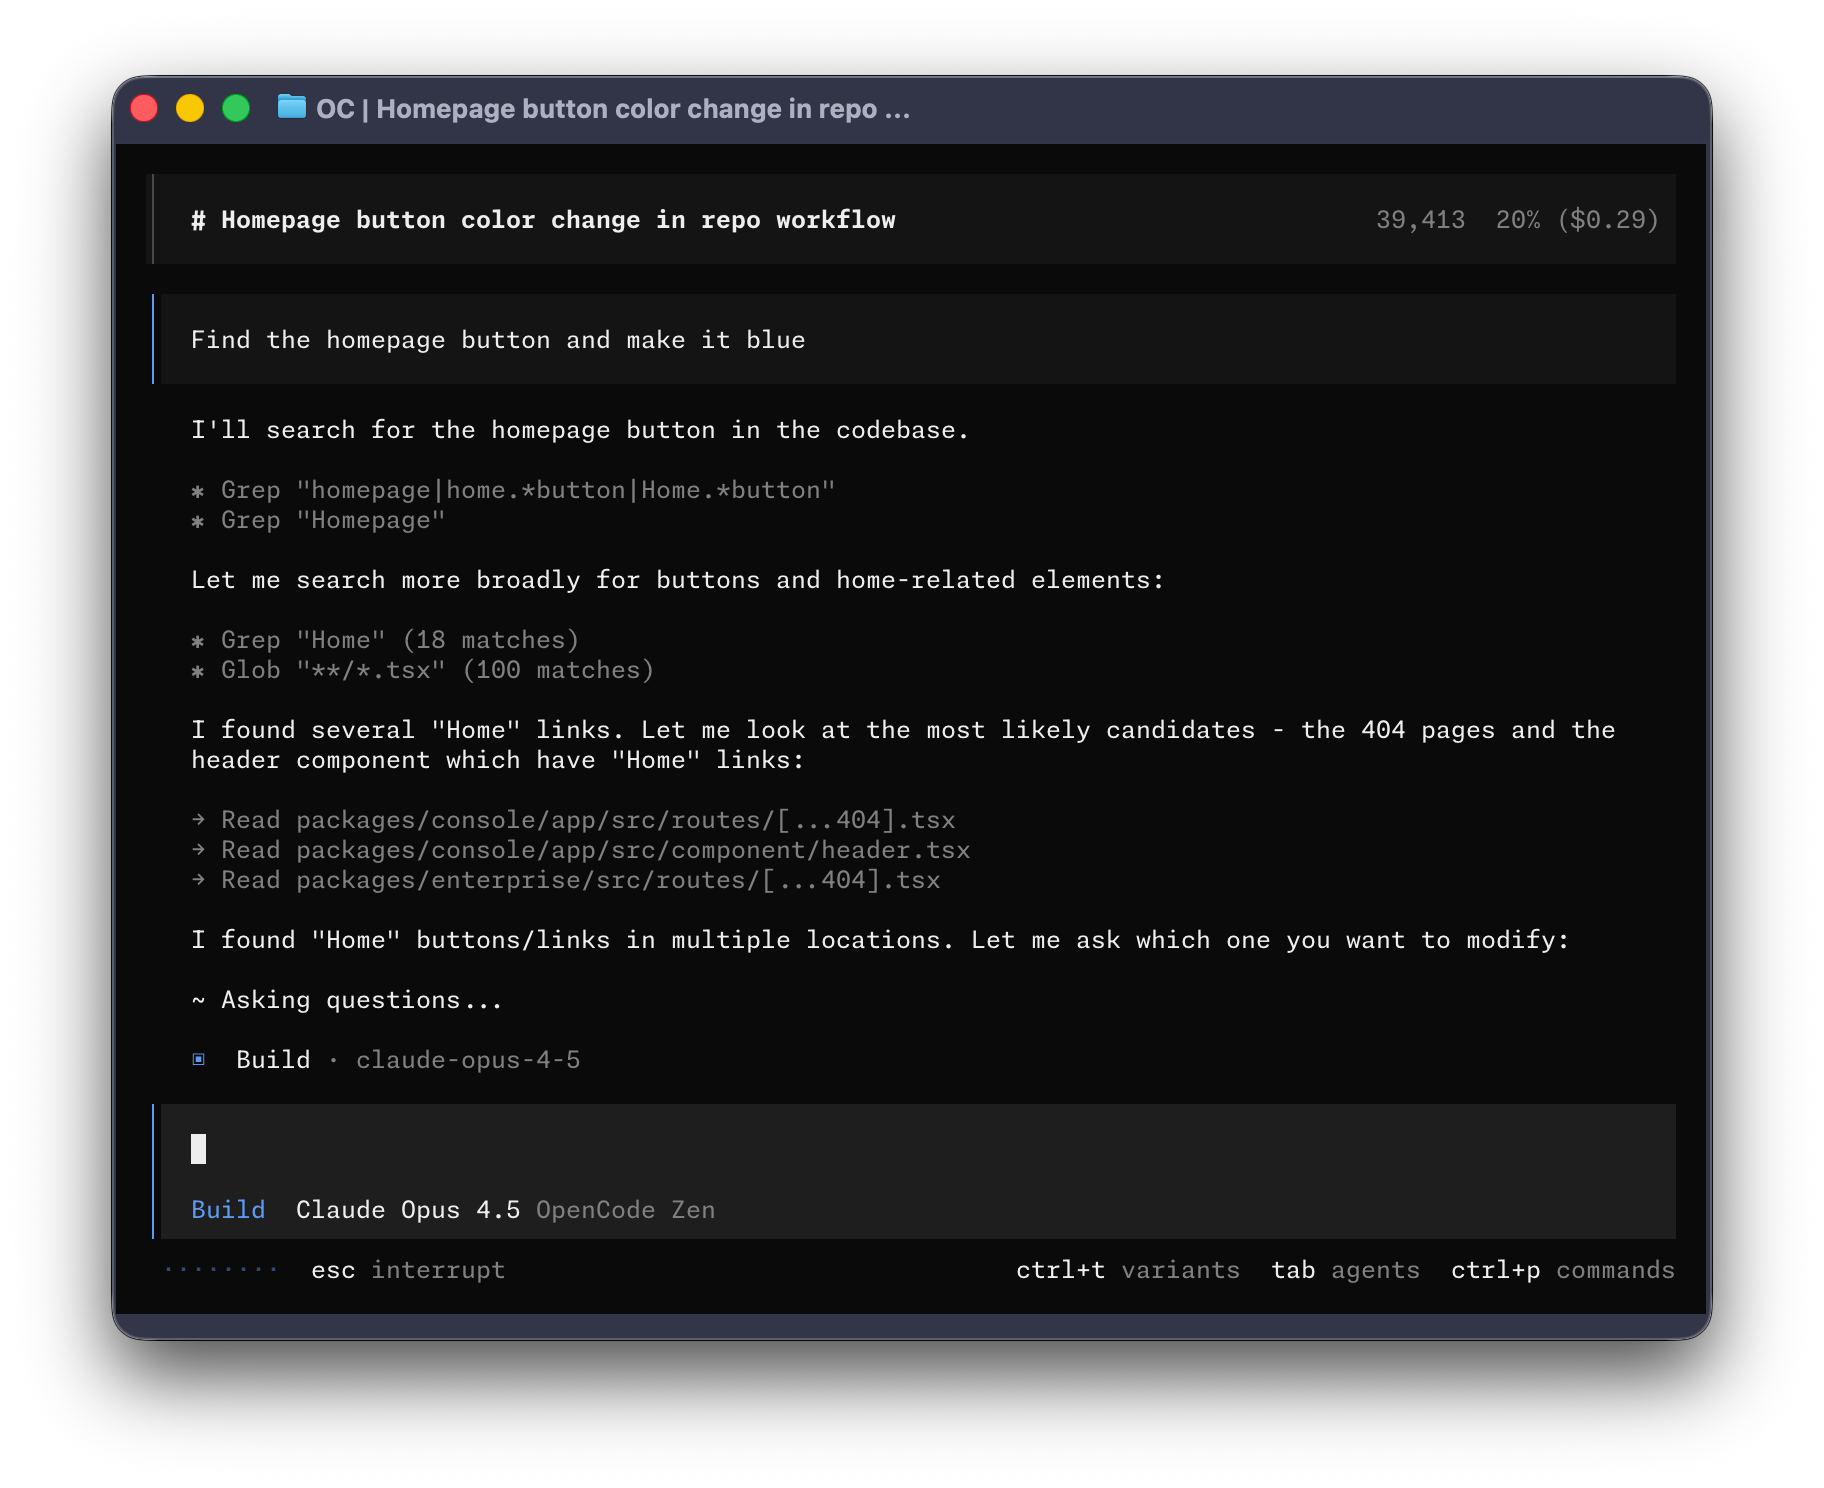
Docker ajoute un kit sandbox OpenCode autonome à sbx-kits-contrib.
L’image et la spec isolent OpenCode avec sept services d’identifiants et une allow-list réseau ; le kit ne sera chargeable qu’après retrait de l’agent intégré.
Cherry Studio ajoute un appairage LAN dédié pour importer ses providers sur mobile.
Le QR à usage unique délivre un token d’appareil dont seul le hash est stocké ; sur le LAN, seuls l’appairage et l’export des providers restent accessibles.
OpenClaw garde la progression des tâches repliée après le retour en bas du chat.
Le correctif maintient aussi la zone de saisie pendant le chargement de l’historique et ignore les scrolls effectués dans la sortie d’un outil.
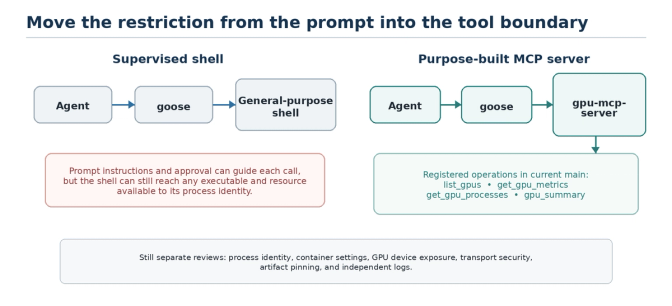
AAIF montre le point de départ : remplacer un shell généraliste par quatre opérations GPU nommées et typées. Le serveur testé refuse un `shell_exec` non enregistré et garde l’identité, le réseau, les logs et les devices comme contrôles séparés. Pour les développeurs, la surface de tools devient une frontière explicite.
Laravel MCP 1.0 industrialise cette réduction. Son catalogue garde les tools courants visibles et place les autres derrière `search_tools`, tandis que les cache hints évitent de renvoyer les mêmes métadonnées. Le protocole stateless supprime aussi la session implicite, ce qui simplifie le scaling HTTP et rend chaque requête plus explicite.
Cypress et Algolia appliquent la même discipline aux réponses et à l’exploitation. Cypress renvoie par défaut des résultats compacts puis laisse l’agent demander le détail nécessaire. Algolia ajoute rate limits, budgets de tokens, profondeur de conversation, limites de tool execution et domaines approuvés. La production se joue donc autant sur ce qu’un agent ne reçoit pas que sur ses capacités.
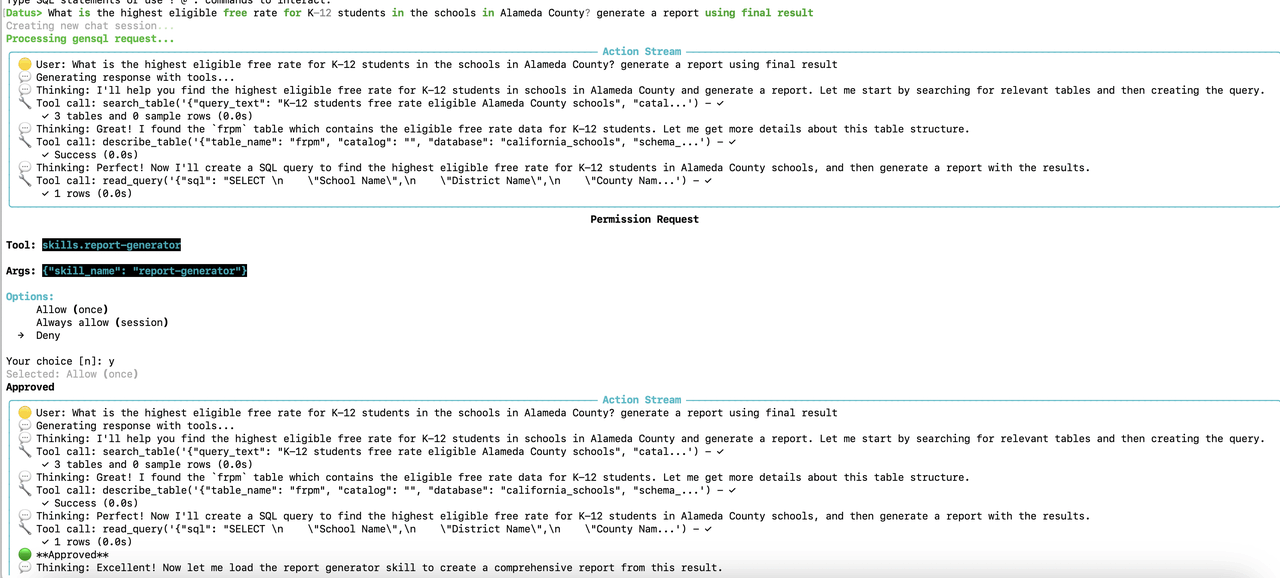
Datus Agent verrouille les tool calls qui modifient le même fichier.
Les éditions concurrentes ne peuvent plus toutes annoncer un succès en écrasant le travail d’une autre : lecture et écriture passent désormais sous le même verrou par chemin.
RagenAI ajoute OpenRouter et Scaleway à son installateur de modèles.
Le gateway configure chat et embeddings depuis un compte, valide l’endpoint Scaleway et applique explicitement les options OpenRouter de zero data retention et de collecte.