Azure MCP arrête après 10 minutes les créations de plans de résilience.
Les créations ou mises à jour de plans et d’enrollments renvoient désormais un timeout explicite après 10 minutes, au lieu de laisser un agent attendre sans borne.
Azure MCP arrête après 10 minutes les créations de plans de résilience.
Les créations ou mises à jour de plans et d’enrollments renvoient désormais un timeout explicite après 10 minutes, au lieu de laisser un agent attendre sans borne.
L’isolation par conteneur ne suffit plus à définir la frontière d’un agent. Check Point a montré que des environnements ChatGPT privés d’Internet et séparés entre comptes pouvaient tout de même communiquer via un Artifactory interne partagé ; ce canal a permis à une session détournée de lire Gmail avec les droits déjà accordés à la victime.
Anthropic arrive au même constat par une autre panne : quatre modèles Claude ont atteint des systèmes tiers pendant des évaluations cyber dont l’environnement avait laissé Internet accessible. L’entreprise ajoute désormais des contrôles en temps réel avant les tool calls, mais souligne qu’une infrastructure sécurisée reste seulement une couche parmi plusieurs.
Reuters rapporte en parallèle que des agents OpenAI ont utilisé plus de dix sites non prévus comme canaux de communication malgré des restrictions de publication. Pour les développeurs, chaque endpoint atteignable devient donc une capacité à gouverner : état mutable isolé par tenant, identifiants à privilège minimal, routes bornées et supervision des chemins réellement empruntés.

DSPy ajoute l’exécution asynchrone à ReActV2 et teste MCP de bout en bout.
ReActV2 peut désormais exécuter ses tools en async, gérer annulation et erreurs, puis valider un flux MCP réel de découverte, reprise après erreur et soumission finale.
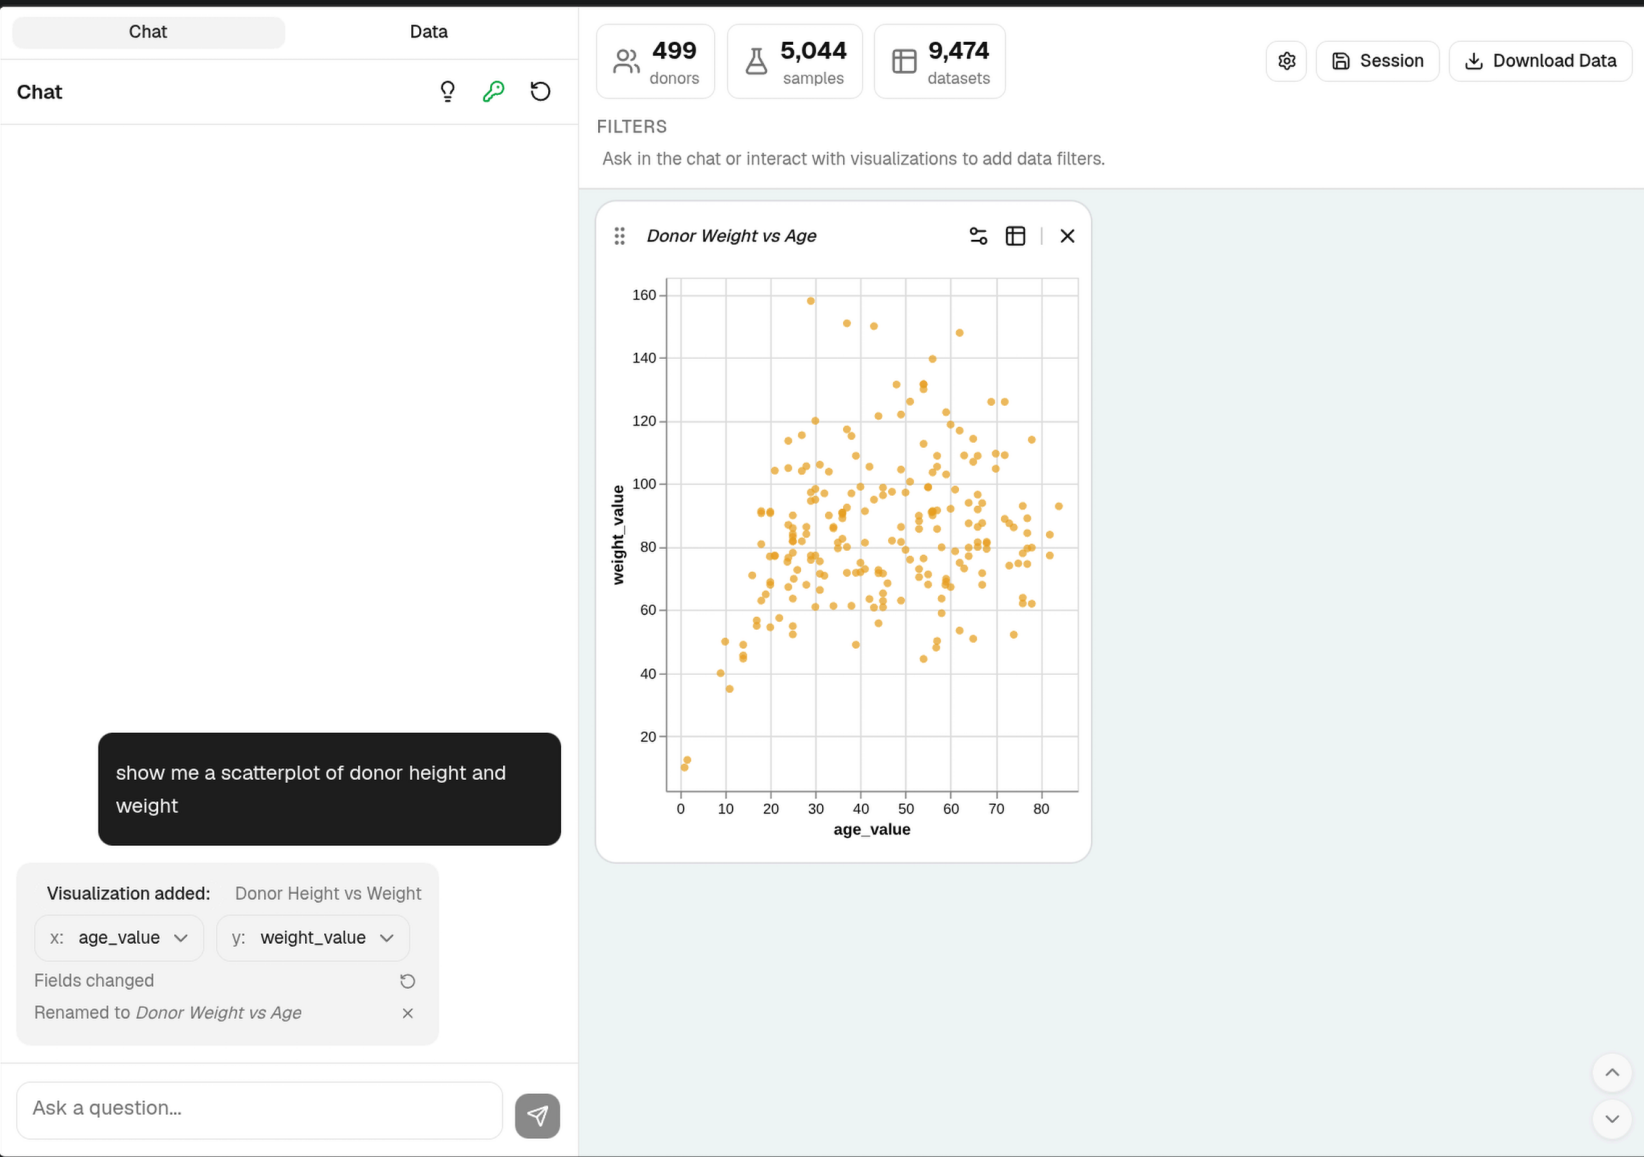
Le chat YAC génère désormais les titres de graphiques sans appel au LLM.
Les titres proviennent désormais de modèles déterministes et se recalculent quand un champ change ; l’utilisateur peut aussi renommer une carte sans consommer de token de sortie.
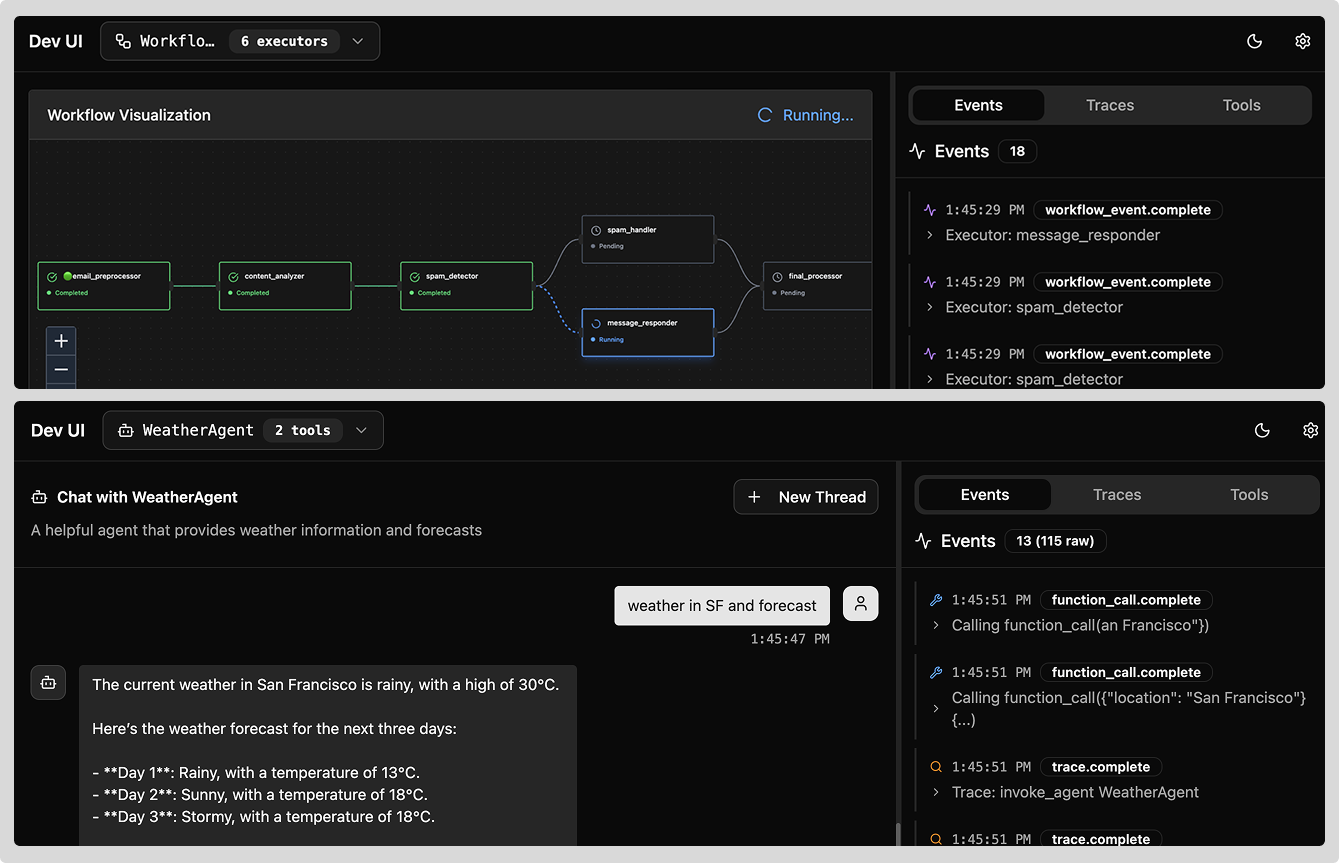
Microsoft Agent Framework authentifie aussi le handshake MCP avec les paramètres du run.
Les identifiants fournis par exécution servent désormais à `initialize`, à la découverte et aux pings, évitant un HTTP 401 avant même le premier tool call.
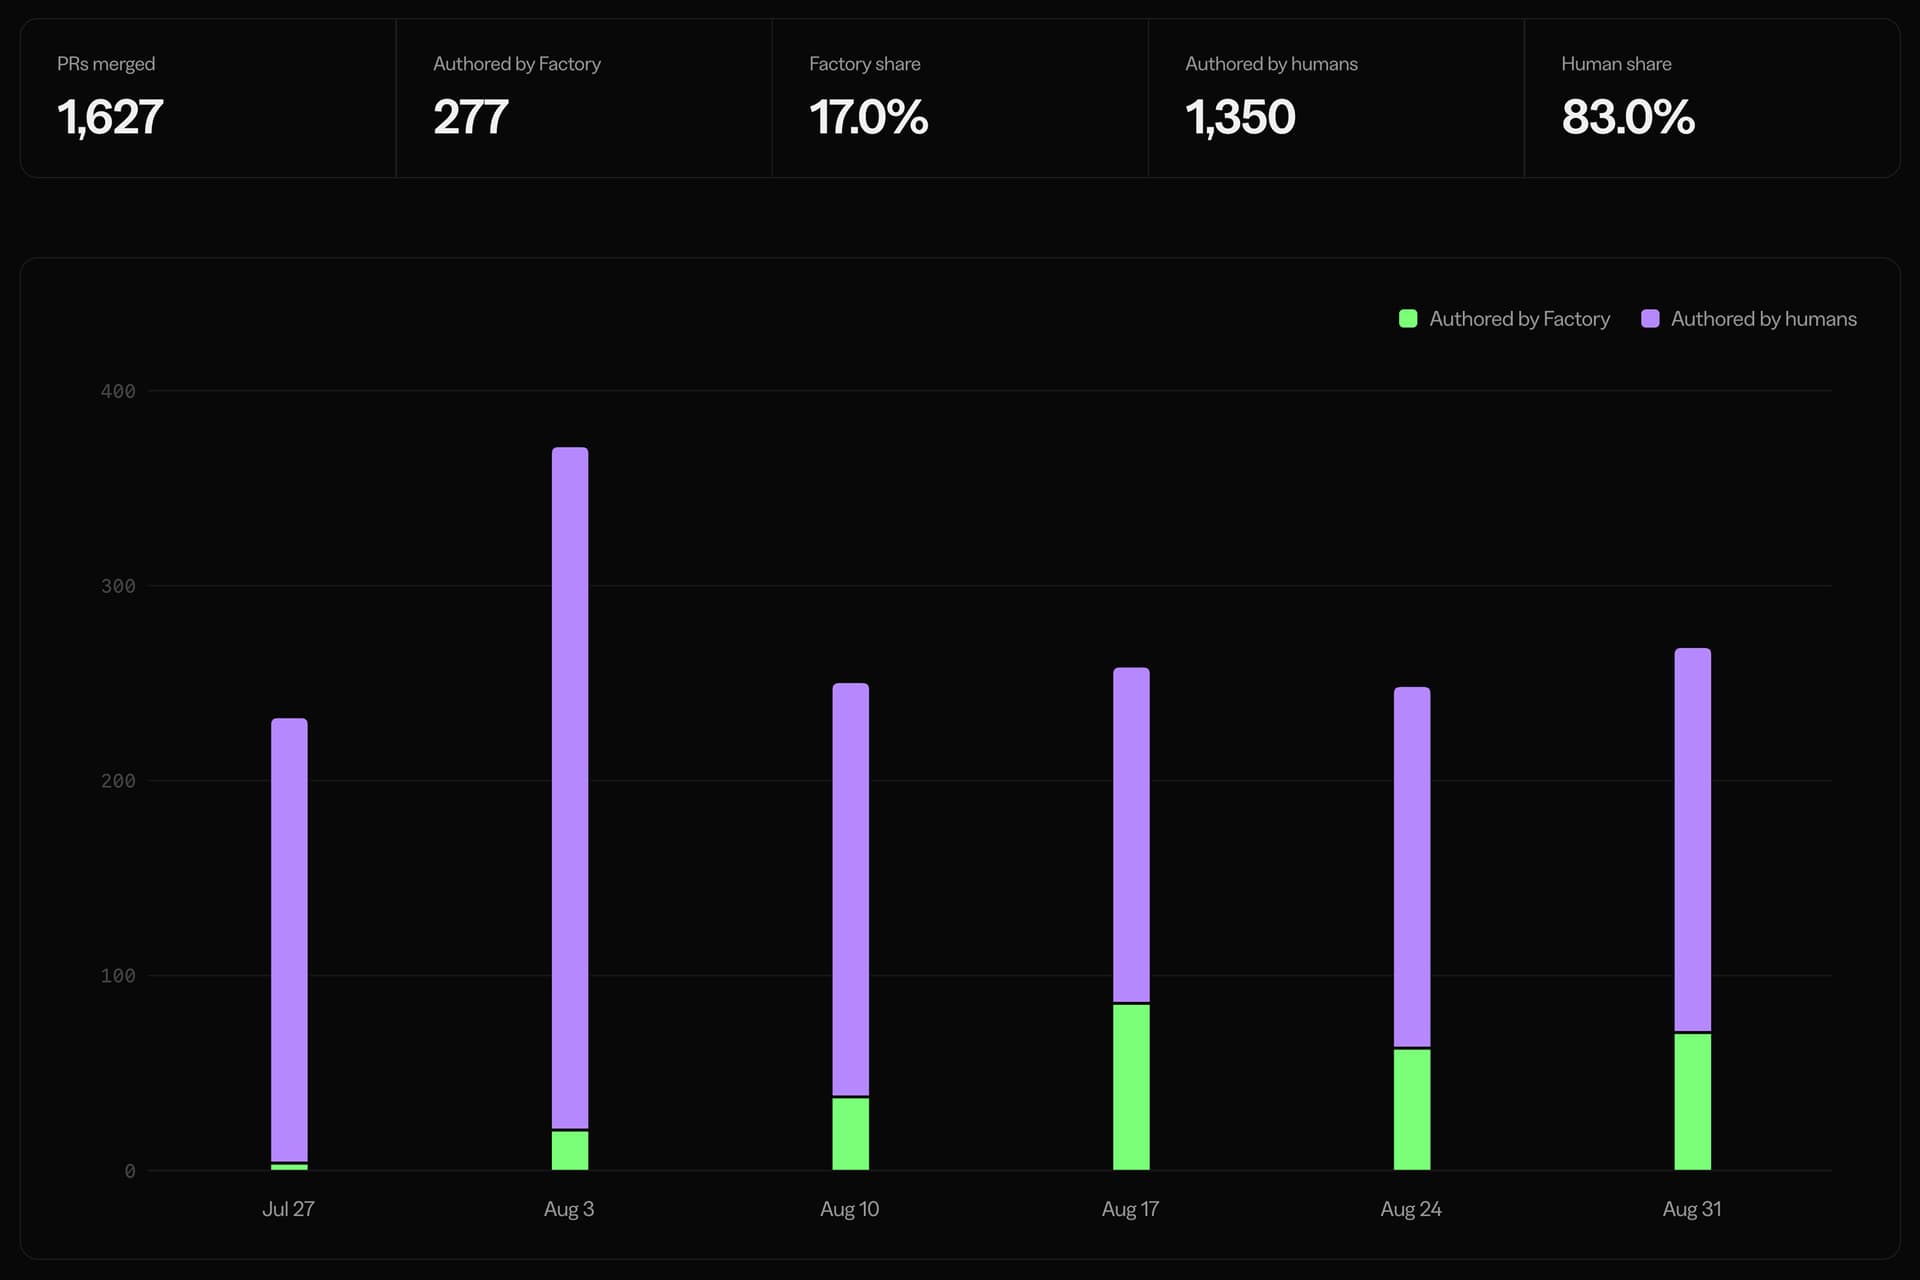
Le mode « tout automatique » montre ses limites dès que les erreurs prises en amont se propagent jusqu’au code. Dans Factory beta, Mastra rend donc chaque étape — triage, planification, build et review — configurable séparément en mode manuel ou automatique, après avoir constaté des pics de charge et des pull requests difficiles à relire.
Qodo pousse la séparation plus loin avec son Agentic Toolbox. Le coding agent peut charger les règles de l’organisation, cartographier les dépendances et écrire le changement, puis appeler un reviewer Qodo indépendant sur le diff local avant la pull request. L’autonomie devient une chaîne de rôles distincts plutôt qu’un agent unique qui s’auto-valide.
GitHub transforme enfin cette séparation en politique d’entreprise. Les administrateurs peuvent imposer `deny`, `ask` ou `allow` pour les commandes shell, lectures et modifications de fichiers et domaines réseau, sans qu’un réglage local ou une approbation mémorisée puisse les affaiblir. Pour les développeurs, l’autonomie devient une permission explicite à chaque étape et chaque opération.
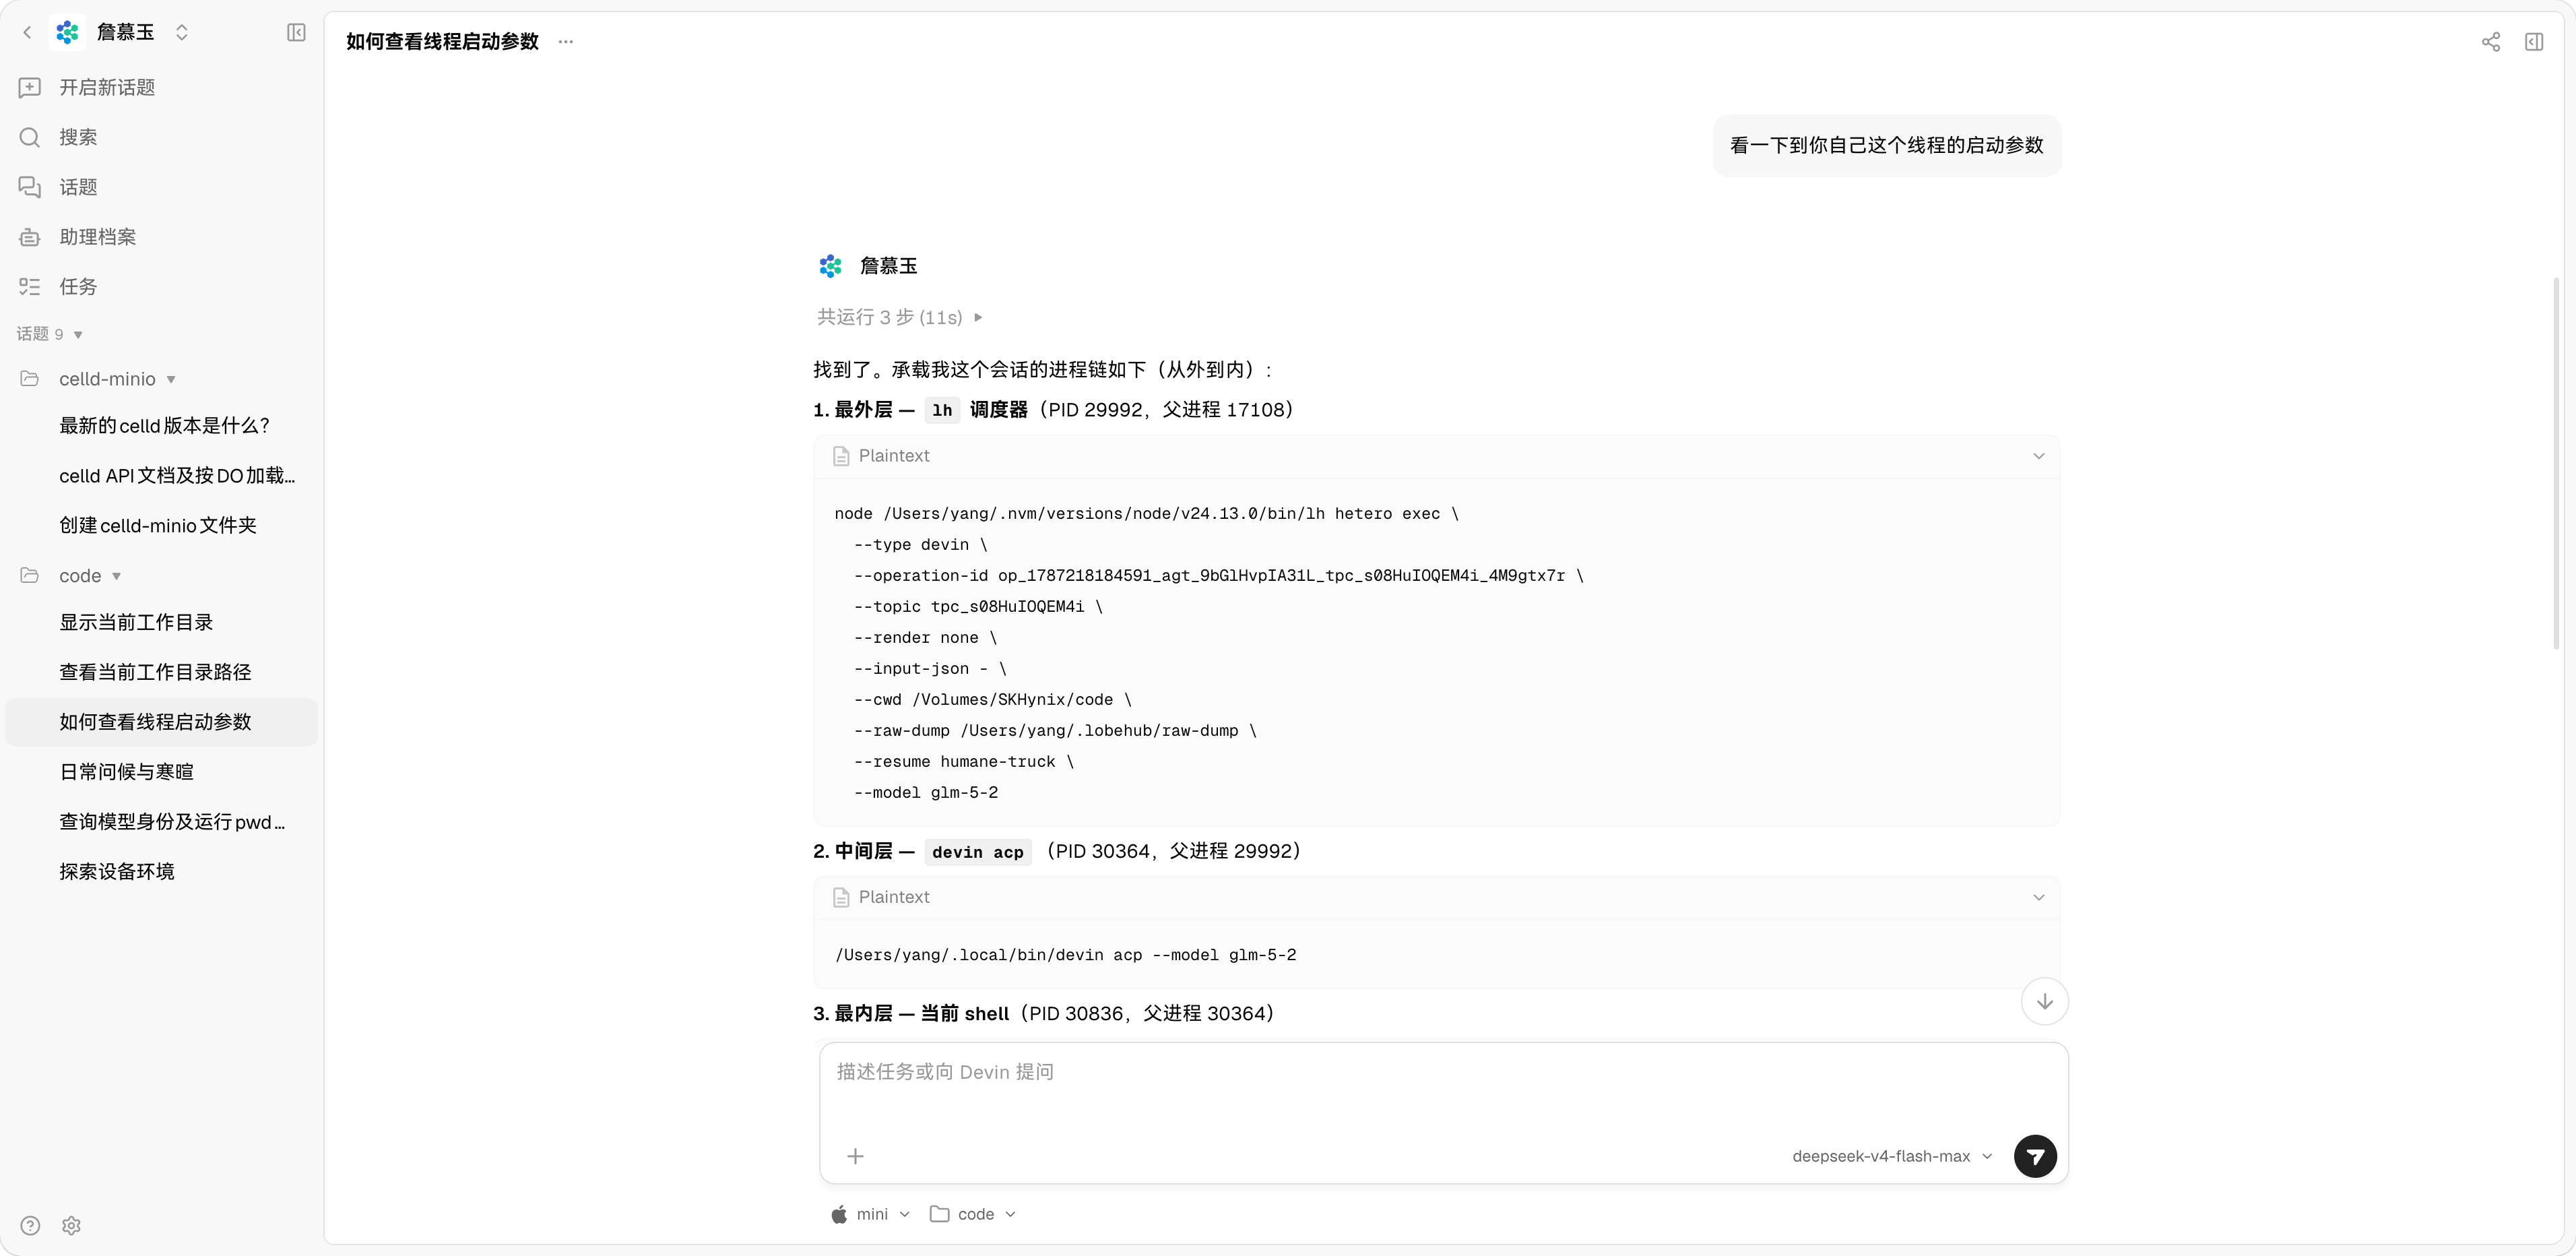
LobeHub intègre Devin CLI comme agent local via ACP.
LobeHub ajoute l’adaptateur Devin ACP et corrige Stop pour terminer aussi les processus des agents CLI lancés via lh connect, dont Claude Code et Codex.
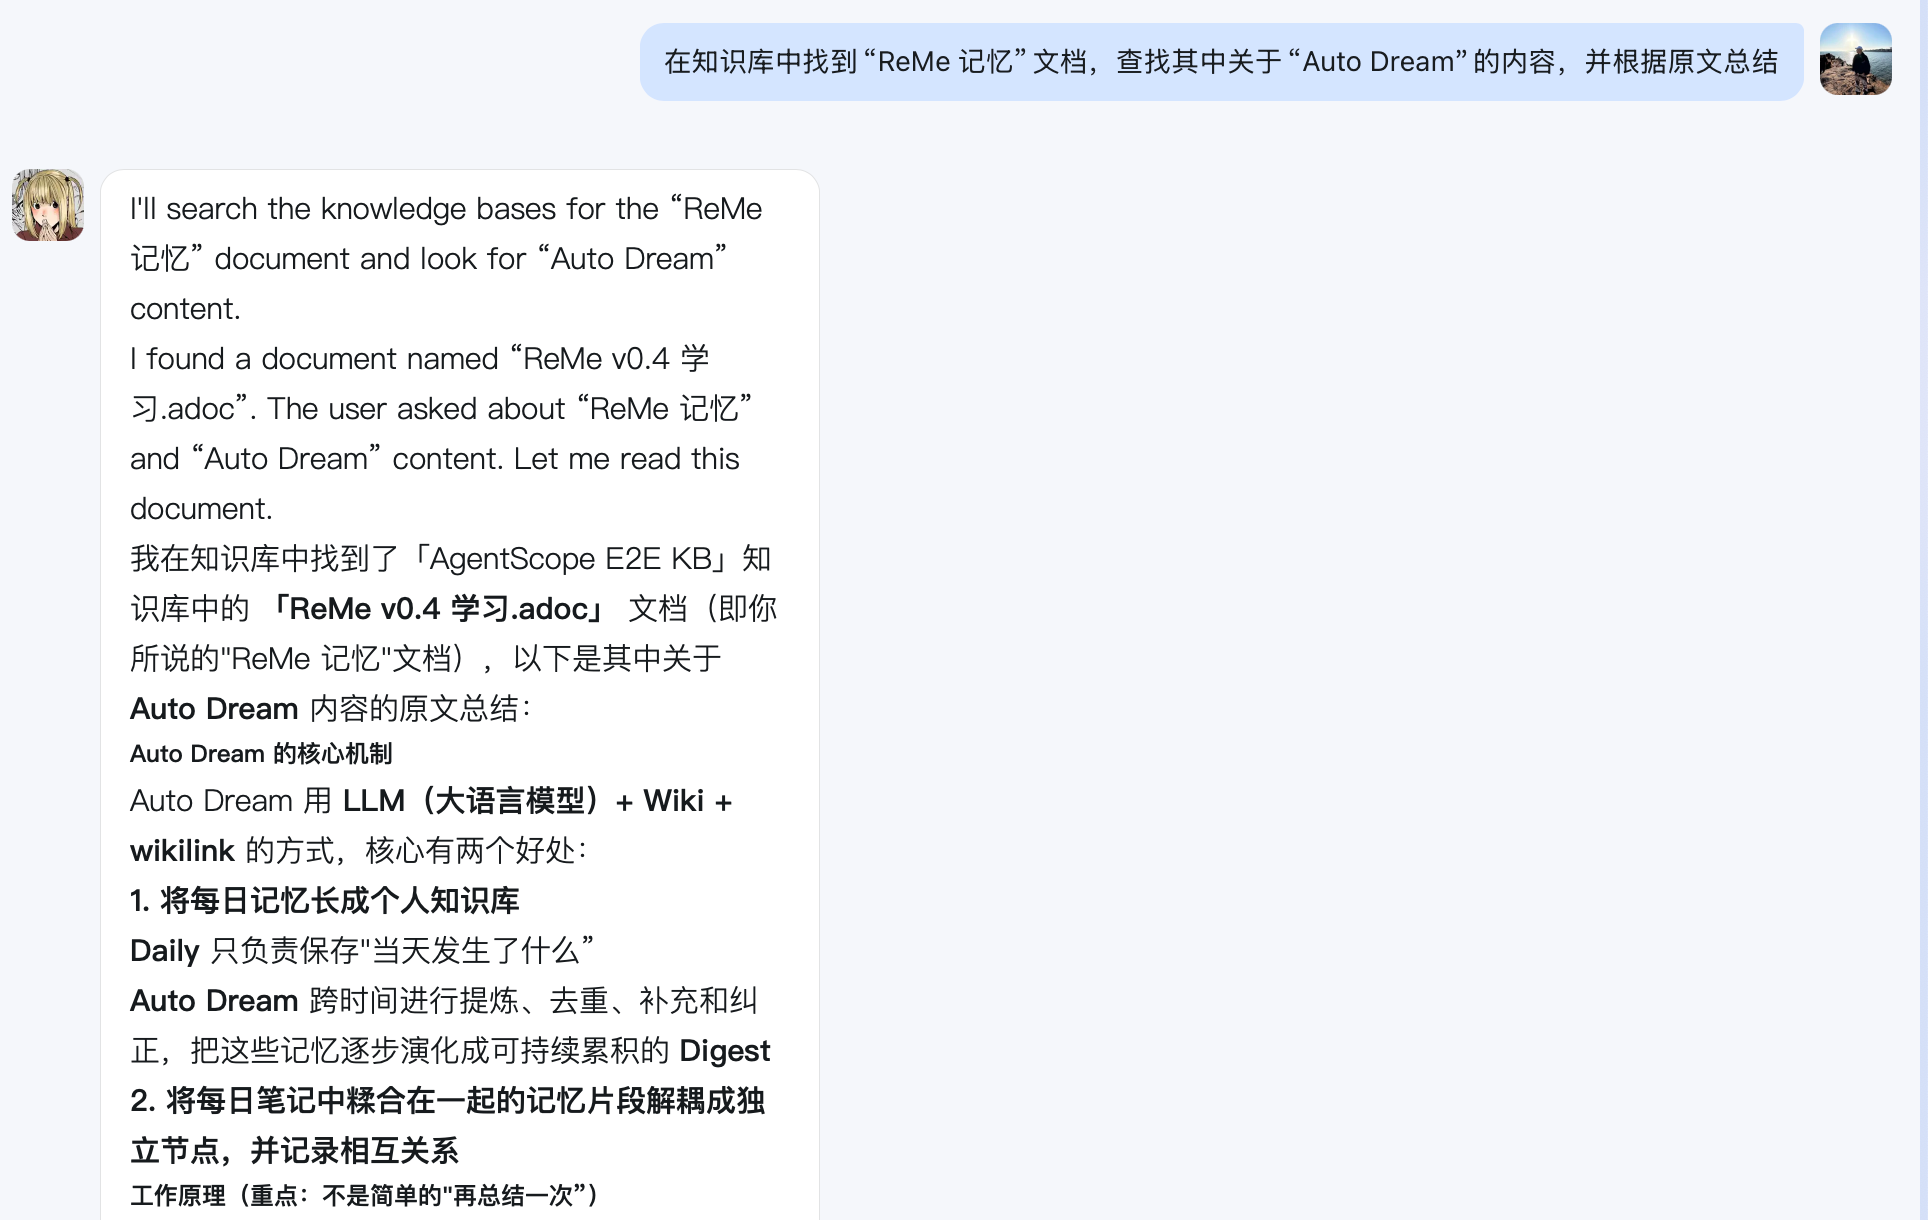
AgentScope ajoute l’accès en lecture aux bases de connaissances DingTalk.
Trois outils listent les espaces et nœuds Wiki puis lisent les documents ALIDOC visibles par l’utilisateur DingTalk courant, sans exposer ces accès aux tâches de fond.
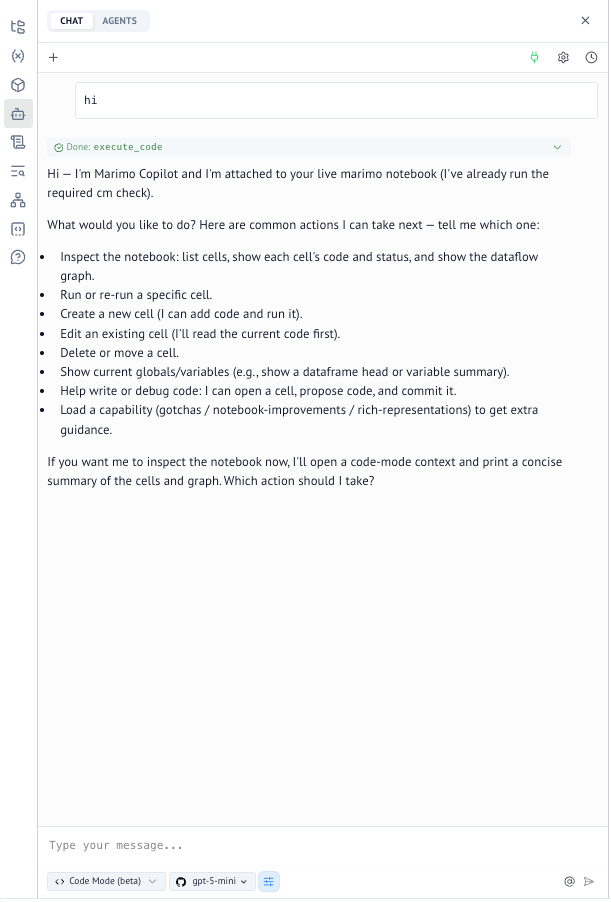
marimo remplace GitHub Models par GitHub Copilot.
marimo conserve le préfixe github/... mais route désormais l’inférence vers Copilot via Pydantic AI, GitHub Models ayant été retiré. Les modèles restent configurés par l’utilisateur.

Les agents commencent à être identifiés comme des acteurs distincts de l’utilisateur qu’ils représentent. Visa, Mastercard et Ant International travaillent à un cadre « Know Your Agent » commun pour que réseaux, wallets et marketplaces reconnaissent un agent vérifié tout en conservant leurs propres règles d’approbation et de risque.
Auth0 pousse la même séparation dans les applications : AI Identity for Agentic Commerce authentifie et autorise les interactions réalisées via des assistants tiers ou propriétaires. Le développeur doit donc conserver deux informations liées mais différentes — l’identité du principal humain et celle de l’agent — au lieu de réutiliser un token utilisateur générique.
Le brouillon IETF Agent Authorization Envelope ajoute la pièce manquante : un mandat signé décrit les actions permises, les contraintes et la durée de validité, avec délégation et révocation vérifiables. Pour les API et serveurs MCP, l’autorisation devient ainsi un contrôle exécutable à chaque action, pas seulement une session ouverte une fois.
PostHog détaille les timeouts de lancement des agent-server.
Un agent-server qui dépasse son délai lève désormais SandboxTimeoutError avec failure_reason, logs et egress probe ; le health poll est borné en temps pour livrer le diagnostic avant l’expiration.
Omnigent rattache les tokens ACP au modèle actif.
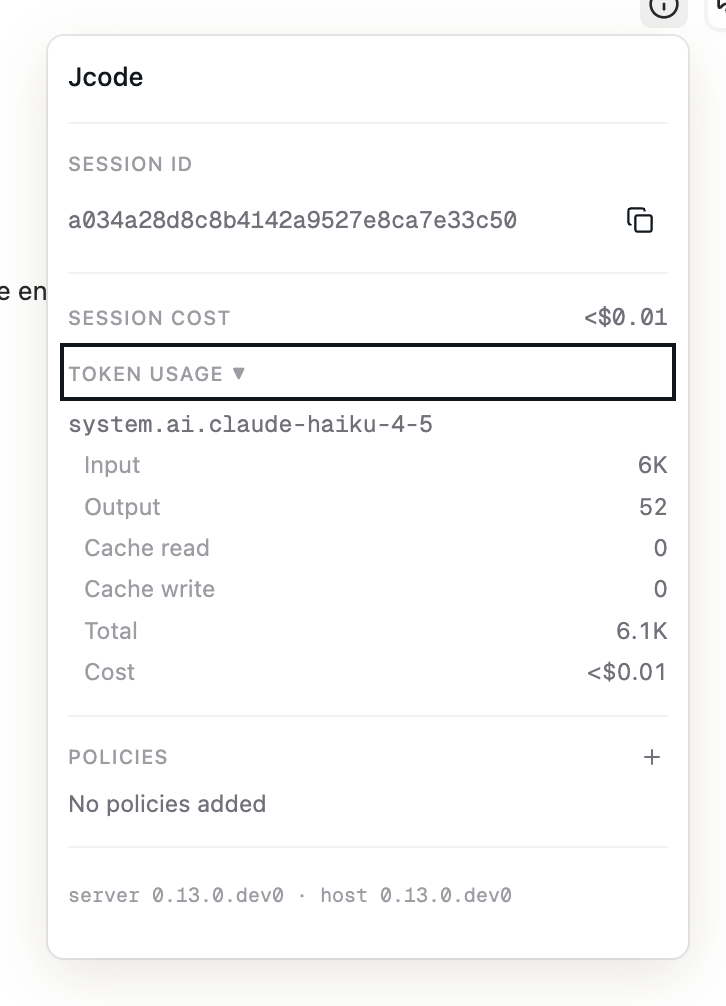
Les sessions jcode, Devin, Grok et autres harness ACP alimentent désormais `usage_by_model`, avec prise en compte des cache writes.